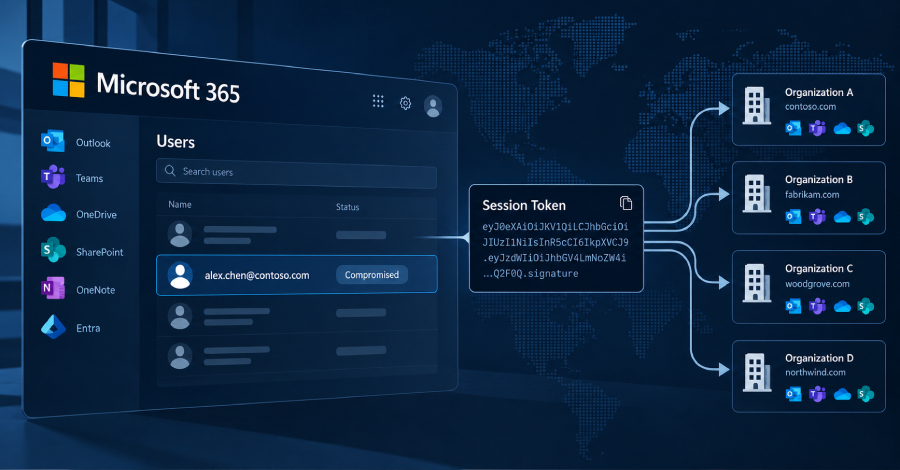
Pakar keamanan siber baru saja membongkar operasi siber berbahaya pada ekosistem Microsoft 365 yang terbukti memanfaatkan skema relai perantara atau adversary-in-the-middle (AitM). Teknik ini dirancang khusus guna mencegat sesi masuk pengguna sebelum akhirnya menyalahgunakan ulang token yang berhasil dicuri untuk meretas akun-akun surat elektronik resmi di 79 organisasi sasaran.
Perusahaan riset keamanan Huntress, yang terus memantau pergerakan operasi siber ini sepanjang rentang waktu 14 Juli hingga 22 September 2026, membeberkan fakta bahwa mereka berhasil mencatat 497 insiden login Microsoft 365 yang dinyatakan tembus di berbagai entitas korban. Rentetan keberhasilan login tersebut berasal dari total lebih dari 200.000 percobaan masuk paksa, di mana pihak agresor siber pada akhirnya sanggup mengambil alih total 97 akun penting serta mendaftarkan 48 perangkat Entra yang sepenuhnya ilegal.
"Alih-alih menebak kata sandi, pelaku kejahatan siber memilih memutar ulang token login yang telah dirampas dari para korban. Tim kami pun telah melacak lebih dari 200.000 upaya login gagal selama rentang waktu kampanye ini langsung menuju ke rentang blok alamat IP 193.26.115[.]0/24," papar jajaran peneliti Huntress yang beranggotakan Andrea Hatcher, Susannah Matt, Matt Poto, serta Andrew Schwartz.
Metode penyerangan ini terkonfirmasi memasang situs login tiruan berkarakteristik AitM yang diposisikan secara strategis persis di tengah lintasan data antara para korban dengan peladen resmi Microsoft. Skema perantara tersebut berfungsi memanen kredensial akun beserta kode autentikasi multifaktor (MFA) yang diketikkan pengguna, untuk kemudian langsung meneruskan data autentikasi itu ke portal masuk yang sah.
Fokus utama dari taktik ini adalah mencuri token akses otentik yang dikeluarkan oleh sistem Microsoft sesaat sesudah sesi masuk berhasil terverifikasi. Cara licik ini membuat penjahat siber tidak perlu lagi bersusah payah membobol MFA untuk kedua kalinya. Token yang berfungsi sebagai tanda bukti login sah tersebut kemudian segera diputar ulang oleh peretas melalui perangkat pribadi mereka dalam tempo hitungan menit saja, demi menjalankan skrip otomatis untuk merangsek ke dalam berbagai layanan Microsoft 365.
Strategi penyerangan berskala luas ini lantas diberi label khusus sebagai token spraying. Istilah teknis tersebut disematkan karena sang peretas secara masif mendistribusikan serta menguji coba deretan token curian secara bersamaan ke berbagai target korporat, menerapkan mekanisme yang amat menyerupai taktik pembobolan klasik password spraying.
Begitu berhasil menembus sistem pertahanan awal korban, kelompok penyerang bergegas memasang aplikasi autentikasi milik mereka sendiri. Tindakan krusial ini dilakukan sebagai taktik mempertahankan persistensi akses agar mereka tetap mampu menyelesaikan verifikasi MFA pada sesi login baru berikutnya, sekaligus mengantisipasi kemungkinan token sesi curian tersebut kedaluwarsa atau segera dicabut oleh pemilik sah.
Pada sedikitnya 19 entitas bisnis yang menjadi target, metode verifikasi MFA milik korban yang telah terdaftar sebelumnya langsung dicabut sepihak, lalu digantikan oleh metode verifikasi baru milik pelaku dalam kurun waktu kurang dari tiga jam setelah login awal berhasil dilakukan. Pada satu peristiwa nyata yang berhasil terdokumentasi pada tanggal 21 Juli 2026, kelompok kriminal ini tercatat mengaktifkan instrumen aplikasi autentikasi anyar berlabel nama "iPhone 13" dalam waktu cuma 51 menit selepas pembajakan sesi terlaksana.
"Penyusupan komputer bodong memiliki target operasional yang serupa," jelas para peneliti keamanan tersebut lebih jauh. "Pihak peretas sukses mendaftarkan setidaknya 48 unit komputer rekayasa ke dalam direktori Microsoft resmi di lingkungan organisasi para korban. Perangkat terdaftar resmi semacam ini memberikan jalan masuk yang jauh lebih stabil bagi sang peretas untuk terus memohon penerbitan token baru ketimbang semata-mata mengandalkan token sesi curian, dan komputer tersebut bakal terus menetap di direktori sampai ada pihak internal yang menghapusnya."
Tak berhenti sampai di situ, peretas juga terpantau gemar membubuhkan aturan otomatis tersembunyi di kotak masuk surat elektronik para korbannya. Aturan manipulatif tersebut kerap kali disamarkan dengan nama-nama janggal seperti ".," "sss," "ss," "iT," ",.," "……..," "s," dan "d". Misinya adalah memusnahkan email masuk yang mengandung kata kunci sensitif tertentu seperti payroll, deposit, dan bonus, ataupun menggeser surat-surat tersebut ke folder tersembunyi semacam RSS Feeds dan Conversation History.
Pada satu akun kotak masuk yang sukses disusupi, aturan otomatis yang terpasang membuat seluruh pesan email baru yang tiba seketika ditandai telah dibaca lantas dihapus bersih. Kotak pesan tersebut selanjutnya disalahgunakan sebagai mesin pengirim surat spam masal menuju ratusan alamat penerima luar, sebelum akhirnya sistem Microsoft Entra ID Protection mendeteksi anomali itu dan menetapkan profil akun ke tingkat risiko tinggi.
Huntress menegaskan bahwa token-token ini didapatkan melalui beragam saluran. Di antaranya melalui relai AitM di balik portal masuk palsu, teknik penipuan device-code phishing, hingga manipulasi social engineering yang dilancarkan saat alur login resmi sedang berjalan.
Jejak kampanye siber ini awalnya terpantau berasal dari alamat IP Rumania bernomor "193.26.115[.]221". Berdasarkan catatan VirusTotal, alamat ini identik dengan pengoperasian trojan akses jarak jauh AsyncRAT. Alamat protokol internet tersebut terafiliasi dengan entitas penyedia layanan hosting Jerman bernama 1337 Services GmbH.
Data dari GreyNoise saat ini merangkum ada 29 alamat IP yang identik dengan penyedia server tersebut, dengan 10 di antaranya telah dicap sebagai berbahaya dan lima lainnya berkategori mencurigakan. Perusahaan penyedia hosting ini tercatat memiliki keterkaitan erat dengan StarkRDP dan rdp[.]sh, platform yang menyewakan server virtual bagi pelanggan berbayar.
Domain yang terhubung langsung ke StarkRDP maupun rdp[.]sh sejatinya telah disita bersamaan dengan laman web milik Nulled, Cracked, dan Sellix lewat operasi gabungan penegak hukum internasional bertajuk Talent pada Januari 2025. Namun demikian, kedua layanan tersebut kini diketahui telah kembali aktif, di mana StarkRDP dilaporkan berganti merek dagang menjadi exy[.]sh.
"StarkRDP selalu menjalankan bisnis berdasarkan ketentuan hukum yang berlaku dan sama sekali tidak terlibat dalam seluruh dugaan tindak kriminal ini, dan proses hukum nantinya akan membuktikan hal tersebut," ungkap perwakilan StarkRDP melalui kiriman di kanal Telegram bertanggal 30 Januari, sebagaimana dikutip oleh jurnalis keamanan independen Brian Krebs.
"Satu-satunya hal yang berhasil disita hanyalah server website dan domain resmi milik kami. Sayangnya, tidak ada seorang pun yang bersedia menjelaskan siapa sebenarnya pihak yang mengambilnya dan kepada siapa kami dapat membicarakan hal ini. Oleh sebab itu, kami akan secepatnya beroperasi kembali di bawah nama yang baru, guna menutup bab perjalanan dari 'StarkRDP.'"
Bagi korporasi yang mencurigai adanya indikasi peretasan melalui token replay, sangat dianjurkan untuk segera mencabut seluruh sesi login yang sedang berlangsung, mengubah kata sandi, melakukan audit komprehensif pada perangkat Entra, meninjau kembali seluruh metode MFA yang aktif, memeriksa keanehan aturan inbox maupun aplikasi perusahaan yang baru terpasang, serta membatasi alur kerja device-code memanfaatkan Kebijakan Akses Bersyarat.
"Conditional Access Policies (CAP) sanggup menambal celah-celah keamanan yang luput diatasi oleh sekadar MFA, asalkan penerapannya dikonfigurasi dengan benar," tegas para analis Huntress. "Perusahaan yang mengonfigurasi CAP semestinya mewajibkan penerapan MFA (atau melakukan pemblokiran langsung) untuk Seluruh Pengguna, Seluruh Aplikasi Cloud, dan Seluruh tipe Aplikasi Klien, tanpa pengecualian apa pun."
About the Author