Para peneliti keamanan siber kini menyoroti sebuah fenomena yang mereka sebut sebagai pola rekayasa sosial berulang dalam ratusan insiden keamanan digital. Dalam rangkaian kasus tersebut, para penjahat siber secara aktif memanfaatkan fitur pembuatan obrolan eksternal pada platform Microsoft Teams untuk melancarkan aksi penipuan berkedok peniruan identitas maupun mendistribusikan program jahat malware.
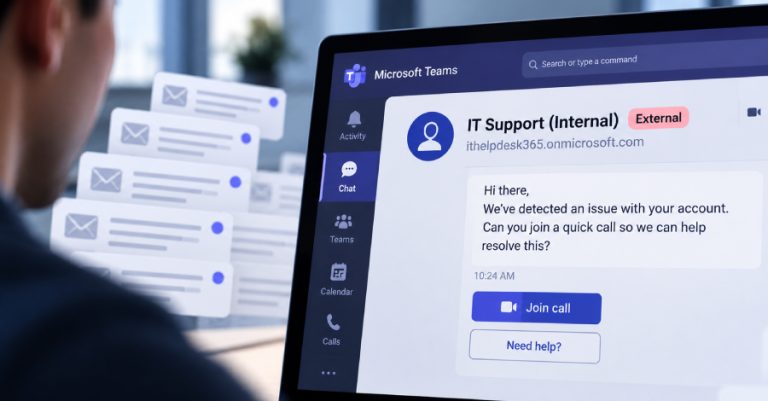
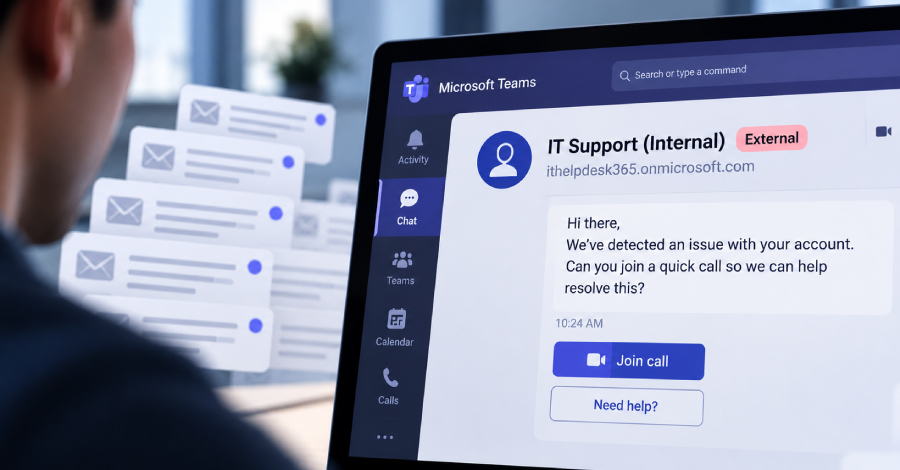
"Sebuah pola perilaku penyerang yang sangat konsisten telah muncul di berbagai insiden ini: penggunaan penyewa sekali pakai yang serupa, pemakaian nama tampilan ‘IT Support (Internal)’ yang sama, pemanfaatan perangkat akses jarak jauh yang seragam, dan secara bertahap, domain muatan berbahaya yang juga sama," ungkap Arctic Wolf Labs dalam laporan riset yang dibagikan kepada The Hacker News.
Aksi serangan siber ini secara berkesinambungan memanfaatkan nama tampilan bertema divisi teknologi informasi atau sapaan nama depan yang terdengar ramah guna mengelabui peringatan pengguna eksternal bawaan Microsoft Teams. Seluruh pesan mencurigakan ini dikirimkan melalui identitas akun Teams yang secara sengaja dibuat atau diperoleh lewat penyewa Microsoft 365 yang baru dibentuk.
Sekitar 30 hingga 40 persen dari total berkas perkara yang dianalisis oleh lembaga penyedia keamanan siber tersebut memperlihatkan keterlibatan domain *.onmicrosoft[.]com. Domain ini sendiri merupakan subdomain cadangan permanen yang otomatis dirilis secara langsung oleh Microsoft saat sebuah penyewa Microsoft 365 didaftarkan. Para pelaku sengaja menyamarkan domain tersebut layaknya infrastruktur resmi teknologi informasi, dengan memilih istilah help desk atau support sebagai nama penyewa agar mampu mendongkrak tingkat kredibilitas di mata para korban.
Sebagaimana terpantau dalam banyak kejadian terdahulu, percakapan Teams tersebut diawali oleh serangan mail bombing, sebuah taktik membanjiri kotak masuk surel korban dengan ratusan konfirmasi buletin maupun langganan dalam tempo amat singkat. Skenario terencana ini dirancang secara khusus untuk memicu kepanikan dan urgensi semu, di mana pesan bantuan dari tim dukungan TI Teams akan segera mendarat tidak lama kemudian demi menawarkan penyelesaian atas kendala tersebut.
Sejumlah nama tampilan yang berhasil diamati oleh tim Arctic Wolf di berbagai kasus penipuan digital ini meliputi beberapa variasi identitas layanan teknis.
Pada perkembangan modifikasi terbaru, kelompok penyerang siber terdeteksi menyematkan domain target perusahaan maupun nama entitas korporasi sasaran ke dalam nama tampilan akun mereka demi memberikan kesan legitimasi serta kepercayaan ekstra pada isi pesan.
"Kami pun mendeteksi adanya transisi terkini ke arah pemakaian domain tingkat atas atau TLD berbayar dalam proses pembentukan akun penyewa," jelas pihak Arctic Wolf. "Dari sekian banyak domain berbayar yang kami petakan dalam modus tipu daya semacam ini sepanjang beberapa bulan terakhir, sekitar 50 persen profil palsu memakai TLD .top, lalu sekitar 40 persen mengandalkan domain standar .com, dan sedikit di atas lima persen memanfaatkan domain bertingkat semisal .com.pl, .com.vn, serta .com.br."
Aktivitas siber mencurigakan ini memperlihatkan keselarasan dengan rekam jejak kelompok STAC4749, yang memiliki riwayat panjang dalam menciptakan domain komputasi awan bertema TI di bawah naungan TLD ".top" serta mengeksploitasi nama pengguna karyawan yang tampak meyakinkan agar profil terlihat asli. Serentetan serangan tersebut diketahui berujung pada penyebaran serta penanaman varian ransomware Chaos, sebagaimana temuan resmi dari Sophos.
Operasi penyerangan ini secara khusus mengincar organisasi dan korporasi yang membuka serta mengaktifkan izin komunikasi eksternal. Skenario ini turut memadukan unsur vishing atau penipuan telepon suara guna memperdaya korban supaya sudi memberikan akses langsung kendali papan ketik melalui aplikasi manajemen serta pemantauan jarak jauh sah, seperti Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport, dan LogMeIn.
Akses kendali jarak jauh itu disalahgunakan oleh pelaku untuk melangsungkan pengintaian sistem, mengirimkan muatan berbahaya ekstra berupa backdoor GoGRPC, memuluskan pergerakan lateral menuju pengontrol domain, dan menyematkan instrumen RMM tambahan semisal Level untuk redundansi cadangan, sebelum akhirnya mencuri berkas data sensitif serta mengeksekusi biner ransomware ke sistem.
"Dalam sebagian kasus tertentu, kelompok peretas mengeksploitasi catatan Microsoft," tutur analis Arctic Wolf. "Pelaku secara umum menjauhi tindakan menempel tautan URL secara langsung di Teams, karena cara itu akan memicu pemindaian otomatis Safe Links / ZAP, dan mereka lebih memilih bernavigasi menuju muatan berbahaya secara langsung selama sesi kendali jarak jauh berlangsung. Oleh sebab itu, telemetri identitas dan titik akhir menjadi permukaan pemantauan yang sangat krusial di samping sekadar pemindaian pesan masuk semata."
Dalam sebuah kasus nyata yang diidentifikasi oleh vendor perlindungan siber tersebut, sang peretas tercatat menginstruksikan staf target untuk menjalankan sebaris perintah PowerShell khusus guna mengunduh sebuah berkas lalu segera mengeksekusinya. Perintah konsol PowerShell itu sejatinya dirancang khusus demi menarik paket penginstal MSI yang tersimpan rapi di dalam repositori Microsoft Azure Blob Storage.
Begitu korban menjalankan berkas instalasi tersebut, proses ini akan memicu skrip PowerShell yang bertugas membongkar sekaligus mengeksekusi implan berbasis Python yang tersembunyi di dalamnya. Selanjutnya, pintu belakang backdoor tersebut akan menjalankan transaksi berkas MSI lain yang melontarkan rentetan kueri LDAP menuju direktori Active Directory guna memanen seluruh objek komputer serta profil pengguna, lalu mentransmisikan seluruh data jarahan itu ke peladen milik pihak luar.
"Ruang obrolan eksternal pada Microsoft Teams kini telah bermutasi menjadi vektor akses awal yang sangat ampuh lantaran mengeksploitasi celah rasa percaya manusia, bukan membobol kerentanan perangkat lunak," tegas pihak Arctic Wolf.
"Pada seluruh rangkaian aktivitas yang diteliti secara mendalam, para peretas memadukan serangan bertubi-tubi pada kotak surel, penyamaran dukungan TI yang sangat meyakinkan, pendaftaran domain serta penyewa baru, dan taktik manipulasi psikologis kilat guna mengarahkan korban dari sesi obrolan biasa menuju penyerahan kendali jarak jauh, eksekusi muatan berbahaya, hingga, pada beberapa skenario, peretasan sistem korporasi yang jauh lebih luas."
About the Author