Para peneliti keamanan siber telah mengungkap rincian mengenai kerangka kerja malware Android yang sebelumnya tidak dikenal bernama Bazuka. Kerangka kerja ini menyediakan integrasi model bahasa besar atau large language model (LLM) untuk mengelola serta mengendalikan korban dalam skala yang sangat masif.
Perusahaan keamanan seluler asal Belanda, ThreatFabric, menyatakan bahwa mereka mendeteksi ancaman berbahaya ini pada akhir Oktober 2026. Temuan penting tersebut didapatkan sewaktu mereka tengah menjalankan investigasi mendalam terhadap sebuah trojan perbankan relai NFC.
"Bazuka adalah kerangka kerja malware yang lengkap," ungkap ThreatFabric dalam laporan teknisnya. "Sebuah dropper atau downloader, modul inti, serta 23 modul yang mencakup overlay, keylogging, intersepsi 2FA dan SMS, kendali jarak jauh, hingga penukaran alamat kripto."
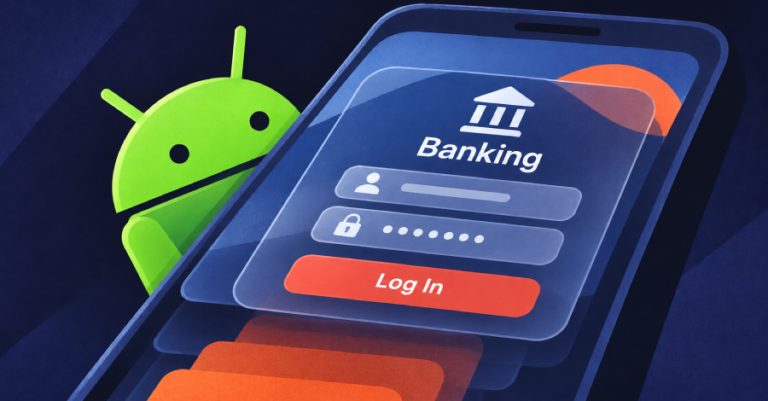
Salah satu aspek penting dari malware ini yang membedakannya secara jelas dari ancaman lain adalah teknik overlay baru yang inovatif. Teknik ini memungkinkan trojan mengambil tangkapan layar dari tampilan beranda atau layar kunci korban, kemudian menampilkannya kembali sebagai lapisan di layar atas permintaan guna menutupi seluruh tindakan mencurigakan yang sedang berjalan diam-diam di latar belakang.
Elemen lain yang barangkali tidak terlalu mengherankan adalah penggabungan kecerdasan buatan (AI) ke dalam panel kendali untuk membantu operator menyortir korban yang menarik serta mengelola infeksi. Panel operasi ini mendukung model yang dihosting secara lokal maupun model eksternal yang diakses melalui jalur antarmuka pemrograman aplikasi (API).
Salah satu contoh perintah atau prompt yang disertakan oleh pembuat malware menunjukkan adanya sistem penilaian skor. Ini menandakan bahwa seorang operator kemungkinan besar bisa meminta model AI untuk mengevaluasi target serta menentukan seberapa berharga dan menariknya mereka untuk dieksploitasi lebih lanjut. Panel kontrol ini juga mendukung serangkaian kemampuan teknis berikut:
Kondisi ini memberikan indikasi kuat bahwa aplikasi dropper dapat disebarluaskan lewat setidaknya dua jalur distribusi: melalui jaringan traffer yang memanfaatkan iklan media sosial maupun situs web palsu untuk menjebak para pengguna agar mengunduhnya, serta melalui etalase resmi Google Play Store.
Salah satu dropper yang memuat malware tersebut menyamar sebagai versi modifikasi dewasa premium dari aplikasi TikTok yang populer (dengan nama paket identifikasi: "com.tiktok.premium"). Sejauh ini, dua varian alur rantai serangan Bazuka yang berbeda telah diamati secara langsung di lapangan:
Muncul dugaan teknis bahwa stager memiliki fungsi yang serupa dengan downloader. Tanggung jawab utamanya adalah mengunduh komponen inti dan modul-modul pendukung yang dibutuhkan dalam operasi penyerangan tertentu, kemudian segera mengeksekusinya di sistem perangkat sasaran.
"Segera setelah inti dan modul yang dibutuhkan berhasil dimuat, Bazuka beroperasi sebagai keylogger dan trojan overlay klasik, memantau teks yang diketik oleh korban serta menampilkan overlay pada waktu yang tepat," kata ThreatFabric. "Semua fungsi dikendalikan oleh perintah dari C2 [command-and-control]."
Modul inti bertindak sebagai orkestrator utama, menjaga komunikasi aktif dengan C2, memuat modul DEX tambahan, mendistribusikan instruksi perintah, mengumpulkan data perangkat, serta mengelola hak akses perizinan dan pembaruan komponen. Sama seperti trojan Android modern lainnya, modul ini menyalahgunakan perintah shell Android Debug Bridge (ADB) dan layanan aksesibilitas sistem operasi untuk meminta izin sekaligus menyetujuinya secara otomatis tanpa disadari pemilik gawai.
"Komponen penting dari inti mencakup mekanisme untuk mengaktifkan Wireless Debugging dan menyelesaikan proses pairing," jelas ThreatFabric secara rinci. "Inti tersebut dapat membuka layar pengaturan sistem, mencari menu yang relevan, mengaktifkan Opsi Pengembang, dan kemudian mengaktifkan Wireless Debugging."
"Ketika mode ini diaktifkan, malware juga mencegat kode PIN, yang kemudian digunakan untuk membangun koneksi aman TLS ke daemon ADB."
Selain itu, komponen inti ini secara proaktif menangkal deteksi oleh Google Play dengan melumpuhkan komponen perlindungan keamanan melalui API layanan aksesibilitas. Malware ini juga dibekali mekanisme penghancuran diri otomatis yang mampu membersihkan ruang penyimpanan lokal, menghapus basis data, dan mematikan fungsi aplikasi secara menyeluruh tanpa jejak tersisa.
Komunikasi terenkripsi dengan server pusat C2 berlangsung secara real-time melalui dua saluran WebSocket terpisah:
Bazuka mendukung ketersediaan 23 modul fungsional yang memungkinkan pencurian data rahasia dan mata uang kripto secara menyeluruh:
Hingga kini malware tersebut belum dapat dikaitkan dengan kelompok penyerang siber atau aktor ancaman tertentu yang sudah dikenal luas. Kendati demikian, panel kendali ditemukan menyajikan tampilan antarmuka pengguna dalam perpaduan bahasa Inggris dan bahasa Rusia.
"Menjembatani ADB kini menjadi fitur standar dari trojan perbankan modern," tutur ThreatFabric. "Meskipun belum sepenuhnya matang untuk Bazuka dan arsitekturnya saat ini, ini adalah tanda yang sangat mengkhawatirkan, karena memungkinkan malware memperoleh berbagai hak istimewa secara diam-diam dan memasang modul independen yang dapat bertahan meski aplikasi induk telah dihapus."
"Fitur lain yang sama mengkhawatirkannya adalah penggunaan obrolan LLM secara langsung di dalam panel kontrol. Agen AI digunakan untuk mengidentifikasi korban yang dinilai potensial."
Malware Android ArcticRAT Memanfaatkan LLM untuk Memeras Data Bernilai Tinggi
Bazuka ternyata bukanlah satu-satunya ancaman berbahaya berbasis Android yang memanfaatkan teknologi LLM mutakhir. Pekan lalu, tim peneliti Zimperium zLabs merinci keberadaan malware Android canggih lain yang berkembang sangat cepat bernama ArcticRAT. Malware ini mendukung 129 perintah mandiri serta menyatukan API LLM ke dalam alur eksfiltrasi datanya untuk mengekstraksi data intelijen keuangan berharga tinggi dari pesan SMS dan data aplikasi yang dicuri.
"Apa yang awalnya bermula sebagai operasi spyware terarah yang menargetkan pengguna 11 aplikasi mata uang kripto tertentu kini telah berubah menjadi Trojan Akses Jarak Jauh (RAT) bertenaga AI kelas korporasi," kata dua peneliti Zimperium, Rajat Goyal dan Fernando Ortega.
Rantai infeksi memanfaatkan situs berbahaya yang meniru tampilan daftar aplikasi Google Play untuk meyakinkan pengguna agar bersedia menginstal aplikasi dropper. Para korban yang tidak curiga diarahkan ke halaman tipuan tersebut melalui malvertising, penipuan smishing, atau forum pihak ketiga. Aplikasi ini menyamar sebagai merek terkemuka (misalnya Amazon dan TikTok), platform dompet kripto, hingga pengelola file biasa.
Setelah terpasang, aplikasi menyalahgunakan layanan aksesibilitas Android untuk membangun kendali jarak jauh, mengotomatiskan aksi penipuan, dan memanfaatkan AI dalam membedah serta menyaring data curian. Malware ini menggunakan soket TCP murni untuk berkomunikasi langsung dengan infrastruktur C2.
Langkah pengintaian awal dipakai guna menyusun profil inang, yang nantinya menjadi acuan server C2 dalam memilih muatan serangan yang relevan secara dinamis. Secara umum, malware ini mendukung beberapa fitur utama:
"Malware meminta hak istimewa layanan VPN untuk memblokir rute komunikasi jaringan pada perangkat korban, yang secara efektif membutakan telemetri Google Play Protect selama tahap staging," kata Zimperium.
"Untuk mencegah pengguna mengganggu operasi ini, ArcticRAT menerapkan taktik penghindaran pertahanan yang dikenal sebagai overlay Layar Hitam. Saat penyerang menavigasi aplikasi perbankan melalui Hidden VNC (HVNC) atau menyetujui izin sistem secara otomatis, malware menampilkan tampilan hitam pekat yang tidak dapat ditutup di atas layar dan menurunkan kecerahan ke angka nol. Bagi korban, gawai tampak seperti terkunci atau mati sepenuhnya."
Varian terbaru dari ArcticRAT juga ditemukan menyalahgunakan mekanisme asli Wireless Debugging untuk membuka sesi shell dengan hak istimewa tinggi pada perangkat korban serta menjalankan berbagai perintah sistemik, termasuk menyalakan atau mematikan izin aksesibilitas, memverifikasi PIN atau pola pengunci layar, dan menampilkan layar gelap guna menyembunyikan aktivitas jahat di latar belakang.
"Dengan meninggalkan pola serangan hardcoded dan beralih ke Hidden VNC (HVNC) real-time, protokol command-and-control (C2) TCP mentah, serta taktik manipulasi layar yang agresif, malware ini berhasil menguasai perangkat korban seutuhnya," tutup Zimperium.
About the Author