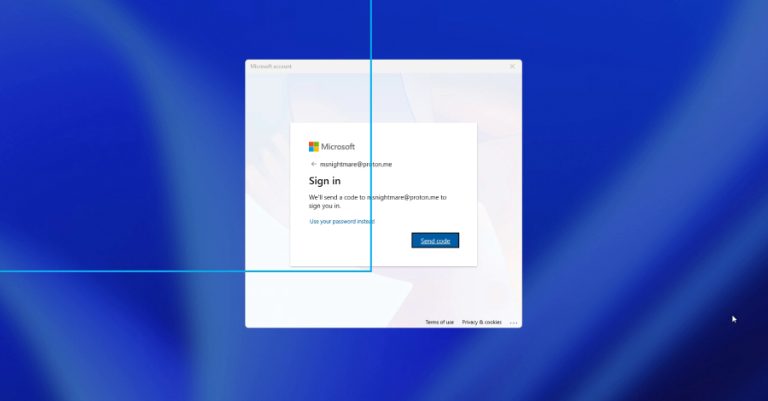
Sebuah celah keamanan zero-day baru yang belum ditambal bernama FastUnlock memungkinkan orang yang memiliki akses fisik pada komputer Windows terkunci untuk menjalankan berbagai program tanpa perlu masuk ke sistem. Siapa pun yang memanfaatkan metode ini hanya akan mendapatkan akun terbatas, bukan hak kendali administrator penuh atas perangkat tersebut.
Metode ini dipublikasikan kemarin oleh seorang peneliti keamanan yang memakai nama samaran MSNightmare dan Nightmare Eclipse. Pada hari yang sama, perusahaan keamanan endpoint ThreatLocker langsung menguji teknik tersebut dan mengonfirmasi bahwa metode peretasan ini benar-benar berfungsi.
Hingga saat ini belum tersedia perbaikan resmi dari Microsoft, dan sejauh ini belum ada indikasi yang memperlihatkan bahwa teknik tersebut telah dimanfaatkan dalam serangan dunia nyata.
Teknik eksploitasi ini tidak dapat bekerja di semua jenis perangkat. Metode ini membutuhkan akses fisik langsung ke komputer target serta akun Microsoft yang bisa dijangkau melalui menu pemulihan di layar penguncian, serta memanfaatkan fitur pembaca layar bawaan Windows, Narrator, untuk menavigasi antarmuka layar yang sedang terkunci.
Dalam rangkaian percobaannya, perusahaan keamanan itu berhasil mencapai tahap di mana mereka dapat mengeksekusi sebuah program langsung dari layar penguncian menggunakan akun terbatas yang diidentifikasi ThreatLocker sebagai WSIAccount dan menegaskan bahwa profil tersebut “bukan akun administrator.”
Pengungkapan dari sang peneliti di GitHub berupa kiriman singkat yang disertai video peragaan dengan sedikit rincian tertulis, sehingga penjelasan paling gamblang mengenai dampak kerentanan ini berasal dari pengujian independen yang dilakukan oleh ThreatLocker.
Sebagian besar komputer Windows mengamankan data penyimpanan memakai enkripsi BitLocker, namun dalam konfigurasi umum, proteksi tersebut tidak membuat perangkat kebal terhadap serangan teknik ini. Komponen cip TPM secara otomatis membuka kunci penyimpanan saat komputer melakukan booting, sehingga saat layar penguncian tampil, seluruh berkas sudah dapat dibaca, dan langkah bypass mulai dieksekusi pada saat itu juga. Panduan teknis TPM dari Microsoft sendiri menerangkan model operasional ini, di mana penyimpanan terbuka “tanpa harus memasukkan PIN.”
FastUnlock sama sekali tidak meretas enkripsi tersebut ataupun mengambil kuncinya secara paksa. Eksploitasi ini bekerja pada sistem komputer yang telah membuka proteksi drive-nya sendiri lewat prosedur normal, yang merupakan masalah lebih ringan daripada membongkar cakram terenkripsi, meskipun tetap menghadirkan ancaman nyata apabila perangkat fisik dikuasai pihak asing.
Syarat-syarat di atas, yakni akses fisik langsung dan ketersediaan akun Microsoft yang terhubung, menjadi faktor utama yang membahayakan perangkat. Belum ada rilis resmi mengenai daftar versi Windows yang terdampak, sehingga anggaplah komputer apa pun yang memenuhi ketentuan tersebut rentan sebelum informasi baru dirilis.
Langkah Pencegahan yang Bisa Dilakukan
Mengingat belum ada pembaruan sistem yang dibagikan, langkah pencegahan paling efektif saat ini berfokus pada pengawasan fisik serta perlindungan saat proses booting berlangsung.
Panduan mitigasi resmi Microsoft menganjurkan penerapan PIN startup, di samping mematikan daya penuh atau mengaktifkan mode hibernasi saat menghadapi ancaman peretas yang memegang perangkat fisik secara langsung. Sembari menunggu perbaikan resmi serta pengumuman lanjutan dirilis, pantau terus perkembangannya dan segera terapkan pembaruan begitu tambalan tersedia.
About the Author