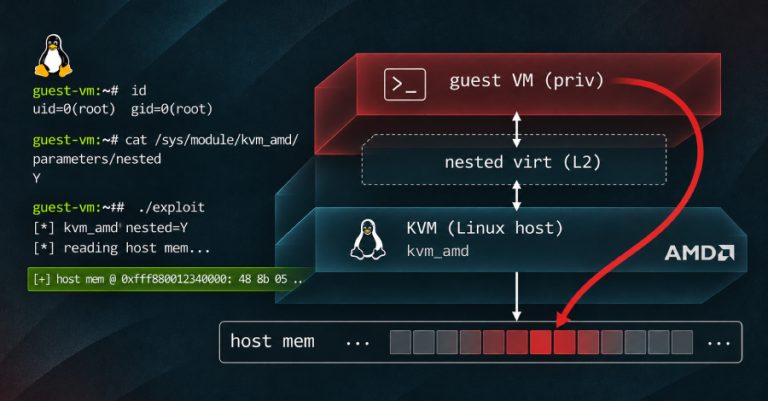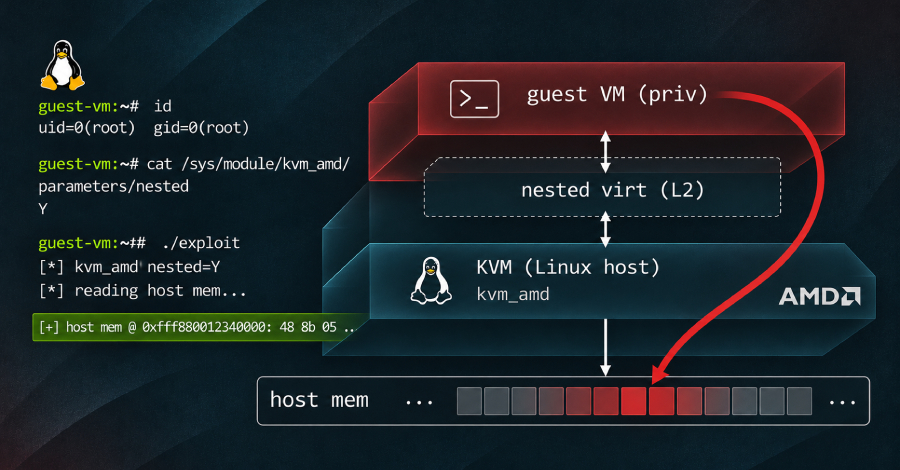
Sebuah kelemahan sistematis pada Kernel-based Virtual Machine (KVM), komponen hipervisor bawaan yang tertanam di dalam inti kernel Linux, memungkinkan sejumlah peneliti mengekstraksi dan membaca memori server cloud berkapasitas sekitar 127 GB secara langsung dari dalam mesin virtual (VM) milik mereka sendiri di platform DigitalOcean.
Di dalam lingkungan komputasi awan berbasis shared server, kapasitas ruang memori yang bocor tersebut berpotensi besar memuat data-data privat milik mesin virtual milik pelanggan lainnya. Celah keamanan berbahaya ini secara resmi telah didaftarkan dan dilacak dengan kode identifikasi CVE-2026-99312, yang mana dampak serangannya secara eksklusif hanya menyerang perangkat server host berbasis prosesor AMD yang secara aktif mengaktifkan kapabilitas nested virtualization.
Rilis kernel Linux versi perbaikan resmi telah diluncurkan secara upstream pada hari Selasa, persis satu hari sebelum hasil investigasi dan temuan riset ini dipublikasikan kepada khalayak umum. Pihak penyedia layanan cloud tersebut langsung melakukan penambalan mandiri pada seluruh armada infrastruktur komputasinya dengan menggunakan teknik live patching tanpa jeda padam, seraya secara resmi menenangkan seluruh pelanggan Droplet dengan pernyataan: "Tidak ada tindakan yang diperlukan dari pihak Anda." Sementara itu, bagi seluruh pengelola dan operator server yang mengoperasikan mesin KVM mandiri di atas perangkat keras AMD diwajibkan untuk segera memperbarui versi kernel host mereka atau secara tegas menonaktifkan fitur nested virtualization.
Celah kritis ini pertama kali ditemukan oleh Oren Yomtov, seorang analis keamanan siber profesional dari firma keamanan independen Terra Security, yang kemudian secara resmi meneruskannya melalui program sayembara penemuan bug (bug bounty) milik penyedia layanan tersebut. Penyedia layanan cloud tersebut berhasil mengonfirmasi bahwa skenario eksploitasi memang benar-benar dapat dieksekusi secara nyata pada lingkungan host mereka sendiri dan langsung melabelinya dengan tingkat keparahan kritis, sementara tim pengelola pengembang Linux KVM, yang menerima pemberitahuan perihal masalah ini pada 21 Oktober, berhasil menggabungkan kode perbaikan ke dalam cabang repositori utama pada 2 November.
Dalam pelaksanaan pengujian forensik pada salah satu mesin Droplet miliknya, respons pertama yang berhasil didapatkan kembali dari server induk adalah banner penanda versi kernel host, yang sesaat kemudian segera disusul oleh data memori RAM host fisik sebesar kurang lebih 127 GB yang seluruhnya terpetakan dalam status mode baca saja (read-only), sebagaimana diungkapkan penyedia cloud tersebut dalam postingan keterbukaan informasi resminya kemarin.
Di sisi lain, simulasi pengujian manipulasi penulisan memori sengaja dieksekusi oleh tim peneliti pada fasilitas server bare-metal AMD independen milik internal mereka sendiri, tanpa melibatkan kehadiran pelanggan lain. Pada server terisolasi tersebut, mesin tamu (guest VM) terbukti sanggup menyuntikkan dan menuliskan sebanyak 32 bita data pilihan ke dalam sebuah halaman aktif di dalam memori kernel host, dan sebuah modul saksi khusus yang sengaja disematkan ke dalam kernel tersebut langsung mengonfirmasi adanya perubahan data yang valid.
Kedua pengujian teknis tingkat lanjut tersebut sama-sama dipersyaratkan berakar dari hak akses kendali tingkat tertinggi atau level root di dalam sebuah mesin virtual yang sepenuhnya dikendalikan oleh pihak peneliti. Dengan demikian, seorang peretas jahat di dunia nyata pun mutlak dituntut untuk menguasai posisi teknis yang setara: yakni memiliki kendali penuh atas sebuah guest VM yang terpasang di atas host yang rentan, bukan sebatas mengandalkan akses konektivitas jaringan jarak jauh biasa ke perangkat sasaran.
Perangkat host KVM yang menggunakan prosesor Intel terbebas secara penuh dari ancaman celah ini, dikarenakan galat instruksi pada baris kode yang rentan tersebut murni hanya berdiam di dalam modul sub-sistem dukungan KVM untuk nested virtualization pada arsitektur AMD. Di samping itu, banyak penyedia layanan cloud komersial lain yang sempat disurvei oleh para peneliti dilaporkan aman karena sejak awal memang tidak pernah mengaktifkan modul nested virtualization pada sistem berarsitektur AMD mereka.
Sampai berita ini diturunkan, sama sekali belum ditemukan adanya indikasi atau pelaporan mengenai eksploitasi kelemahan keamanan ini di ranah publik di luar kerangka riset ilmiah, menurut pengamatan resmi dari VirtFusion, vendor platform perangkat lunak virtualisasi terkemuka yang terus memantau dinamika isu tersebut bagi mitra operator mereka. Selain itu, belum ada rincian kode eksploitasi fungsional yang dipublikasikan bebas di internet, serta belum tersedia pedoman teknis yang baku untuk melacak kemungkinan terjadinya upaya serangan serupa di masa lalu.
Kendati demikian, terjadi ketidaksamaan sudut pandang perihal penilaian tingkat keparahan risiko. Tim penilai CVE resmi Kernel Linux menyematkan skor risiko tinggi pada skala 8,8 dari 10, dengan pertimbangan dampak yang masif pada kerahasiaan, integritas data, dan ketersediaan sistem, sedangkan penilaian keamanan awal dari pihak Red Hat melabelinya pada kategori Moderate berbobot 5,6 dengan asumsi dampak terbatas pada potensi denial-of-service semata. Di lain pihak, perusahaan penyedia layanan cloud tersebut menetapkannya berstatus kritis untuk ekosistem cloud publik mereka yang digunakan bersama.
Dokumen telaah teknis mendalam dari pihak Terra yang diumumkan pada hari Rabu merinci bahwa kelemahan ini berakar dari penunjuk alamat data (pointer) yang tertinggal dan masih mengarah ke area memori yang sejatinya telah dibebaskan. KVM pada prinsipnya membatasi tiap VM menggunakan suatu struktur pemetaan tabel, yakni nested page table, yang bertugas mengonversikan alamat memori internal VM ke dalam memori fisik riil milik host, di mana prosesor melacak posisi tabel ini melalui pointer unik yang dialokasikan khusus untuk tiap CPU virtual.
Beberapa jenis host memang sengaja mengizinkan sebuah VM induk untuk menjalankan sub-VM berikutnya, yang biasa disebut sebagai nested VM. Masalah fatal terjadi ketika sinyal reset berbasis instruksi INIT menghentikan laju sub-VM bersarang tersebut, di mana KVM alpa mengembalikan pointer VM tingkat luar ke kondisi semula, sehingga pointer tersebut tetap tertinggal menunjuk ke area halaman memori yang faktanya telah dibebaskan kembali oleh kernel.
Begitu sistem kernel mendaur ulang dan memanfaatkan kembali ruang memori yang telah dilepas tersebut, mesin tamu secara leluasa dapat mengisinya dengan baris entri rekayasa sesuka hati, dan prosesor tanpa curiga mengeksekusi instruksi tersebut seolah-olah itu adalah tabel pemetaan yang sah. Kumpulan entri palsu ini sanggup memanggil alamat halaman fisik mana pun yang bersemayam pada server induk, yang menjadi celah utama bagaimana sekitar 127 GB kapasitas RAM server mendadak jatuh ke genggaman mesin tamu yang sebenarnya sama sekali tidak berhak menerimanya.
Tambalan kode perbaikan yang dirancang para pengembang pada akhirnya memaksa KVM untuk selalu me-reset total status pengelolaan memori virtual tersebut pada setiap kali instruksi INIT dieksekusi.
Secara mengejutkan, celah fatal ini mulanya justru tercipta akibat adanya upaya penambalan keamanan di masa lampau. Sebuah paket patch perbaikan pada tahun 2022 yang ditujukan untuk menuntaskan bug nested-virtualization terdahulu bernomor CVE-2022-3344, mengubah alur reset kembali mengarah ke control block VM terluar namun nahasnya melewatkan pemulihan pointer page-table, beber peneliti, hingga akhirnya kekeliruan fatal ini bersemayam sunyi di dalam repositori kernel selama hampir empat tahun lamanya.
Melalui publikasi karya penelitian terdahulu mereka yang bertajuk PatchSlop, kelompok peneliti ini sebelumnya telah menemukan fakta empiris bahwa patch perbaikan atas suatu kerentanan justru menjadi biang keladi kemunculan 3,2 persen kerentanan baru di dalam kernel Linux.
Implementasi pemulihan bug ini sepenuhnya bertumpu pada kernel tingkat host. Melakukan pembaruan sistem operasi secara berkala di dalam lingkungan internal VM tamu sama sekali tidak membawa pengaruh perlindungan apa pun, dan sebuah server host akan tetap rentan menjalankan kernel usangnya sampai perangkat fisik tersebut benar-benar dimuat ulang (reboot).
Pada repositori induk upstream, rilis perbaikan resmi disalurkan pada hari Selasa ke dalam kernel stabil versi 7.3.5 serta kernel cabang dukungan jangka panjang (LTS) versi 6.18.64 dan 6.12.118, merujuk pada lembar pengumuman CVE tim pengembang kernel. Baris kode yang bermasalah ini terlacak telah mengakar lama: pertama kali menyusup ke kernel 6.1 pada tahun 2022 dan turut diwariskan ke dalam rilis 5.15.81 serta 6.0.11, sehingga deretan kernel lama beserta varian distro Linux yang dibangun di atasnya praktis masuk dalam lingkaran bahaya.
Sebagian besar varian kernel distribusi komersial tercatat belum sempat mengadopsi perbaikan ini secara merata. Hingga naskah ini dipublikasikan, sistem pemantau keamanan Debian mencatat seluruh varian rilisnya berstatus rentan dan tambalan baru sebatas hadir di repositori unstable, sementara pelacak kerentanan Ubuntu melabeli tingkat ancaman ini pada skala High dan menyatakan repositorinya rentan tanpa paket pembaruan yang siap diunduh. Red Hat secara eksplisit mendaftar kernel Enterprise Linux 9 dan 10 sebagai produk terdampak dengan jadwal perbaikan ditunda, sementara varian Enterprise Linux 8 dinyatakan aman dari masalah ini.
Sebelum kernel host yang telah ditambal terpasang sempurna dan server host di-reboot, langkah mitigasi darurat satu-satunya yang tersedia adalah mematikan total fitur nested virtualization. Solusi ini secara instan akan memutus rute serangan sepenuhnya, namun dampaknya VM pelanggan tidak akan bisa lagi menjalankan VM turunan di dalamnya, sehingga sangat penting untuk memperingatkan pengguna layanan yang bergantung pada fungsi tersebut sebelum mengambil tindakan.
Pengaturan nested virtualization secara bawaan berstatus aktif di modul kvm_amd kernel, berdasar pedoman panduan teknis VirtFusion, yang bermakna host yang belum ditambal berada dalam bahaya terbuka kecuali konfigurasinya telah diubah manual. Untuk memeriksa dan mengubah parameternya:
Kelemahan teknis ini menambah panjang daftar rentetan kegagalan isolasi keamanan sistem KVM yang terkuak sepanjang tahun ini, menyusul insiden ditemukannya bug berusia 16 tahun pada tata kelola shadow memory KVM yang menyerang sistem Intel maupun AMD, serta kerentanan PwnEscape pada lapisan jaringan Linux yang berhasil membobol pembacaan memori host pada platform sandbox Vercel pada bulan Oktober silam.
About the Author