Infrastruktur otentikasi login di balik aplikasi seluler milik dua produsen kendaraan ternama dapat diambil alih secara penuh, menurut temuan sepasang peneliti keamanan siber. Kerentanan tersebut memungkinkan mereka menyusup ke akun pelanggan mana pun secara leluasa, serta memberikan kontrol penuh untuk membuka kunci pintu dan menyalakan mesin kendaraan terkoneksi milik pelanggan terkait.
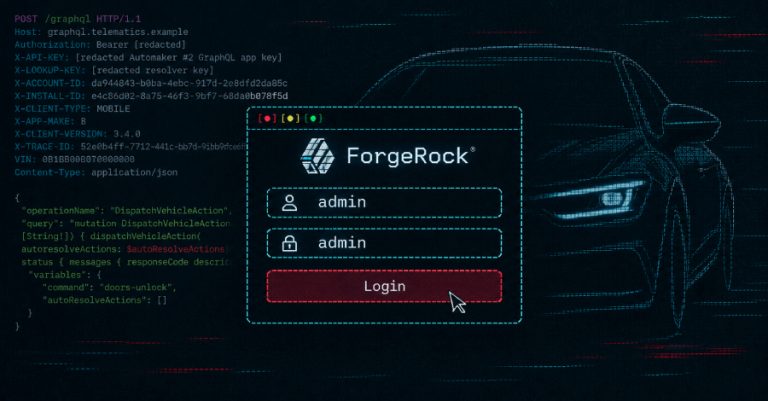
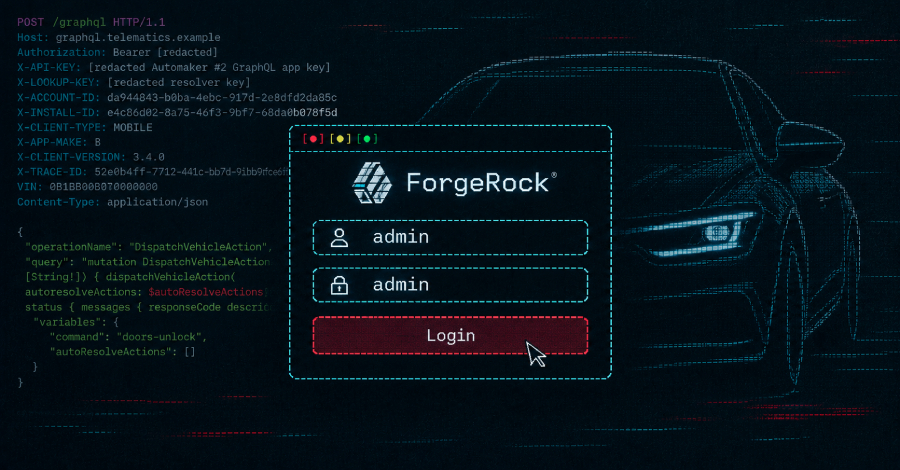
Kedua platform digital otomotif tersebut mengelola proses masuk pengguna memanfaatkan ForgeRock, sebuah sistem identitas terpadu yang saat ini telah menjadi bagian dari Ping Identity. Melalui server tersebut, para peneliti berhasil menjangkau konsol pengendali administratif yang rupanya masih membiarkan pengaturan kata sandi bawaan pabrik aktif tanpa modifikasi pengamanan.
Pengujian skema peretasan menyeluruh ini dipastikan hanya dilakukan pada kendaraan milik mereka sendiri serta mobil pemilik lain yang telah memberikan izin resmi di wilayah Amerika Serikat pada Februari 2026. Penanganan cepat langsung diterapkan oleh pihak penyedia, di mana kedua sistem berhasil diperbaiki secara tuntas sekitar dua jam pasca-laporan kerentanan dilayangkan.
Rincian pengujian tersebut diumumkan secara terbuka oleh Shubham Shah dan Sam Curry pada akhir pekan lalu. Eksplorasi awal mereka bermula dari pembongkaran aplikasi seluler, mengingat kedua merek kendaraan mengandalkan fondasi arsitektur identitas yang serupa. Arsitektur backend tersebut beroperasi dalam dua komponen inti: satu modul khusus menangani autentikasi login, sedangkan modul kedua, OpenIDM, bertugas mengelola serta menyimpan seluruh basis data pelanggan.
Secara bawaan, OpenIDM menyertakan konsol manajemen administratif yang didukung oleh modul Apache Felix. Panduan penguatan keamanan resmi dari pihak ForgeRock sebenarnya telah menginstruksikan para administrator sistem untuk menghapus konsol tersebut atau membatasinya sebelum merilis infrastruktur ke lingkungan produksi, sebab konsol ini menyimpan kredensial aksesnya secara mandiri terpisah dari basis sistem utama. Kendati demikian, server kedua jenama otomotif tersebut tetap membiarkannya aktif dan masih memakai pengaturan default terdokumentasi: kombinasi kata admin baik untuk nama pengguna maupun kata sandinya.
Meskipun konsol administratif tersebut sebenarnya telah diblokir agar tidak dapat diakses secara langsung dari jaringan internet publik, lapisan pengaman tepi (edge) yang memproteksi situs web dan peranti lunak berbasis Java di belakangnya menafsirkan susunan alamat URL dengan cara berbeda. Memanfaatkan teknik injeksi garis miring terenkripsi beserta deretan karakter ekstra, peneliti sukses mengelabui sistem pengaman tepi agar menganggap permintaan data tersebut sebagai berkas statis biasa tanpa ancaman, sedangkan server backend membacanya tepat sebagai jalur pintas menuju konsol administratif. Begitu celah terbuka, kredensial bawaan langsung meretas masuk. Penjelasan teknis komprehensif telah dituangkan dalam analisis teknis resmi mereka.
Setelah berada di dalam antarmuka konsol pengendali, tim peneliti mendayagunakan fitur penjadwal bawaan sistem guna mengeksekusi serangkaian skrip mandiri untuk memicu kode buatan mereka langsung pada server manajemen identitas. Akses tersebut memberikan kendali baris perintah (command prompt) secara penuh atas mesin komputasi utama yang menampung seluruh berkas data pribadi pelanggan dari kedua merek mobil tersebut.
Penyimpanan data pelanggan sesungguhnya berada di balik batasan segmentasi yang serupa dengan konsol admin, namun kode manipulasi yang disuntikkan peneliti mampu menembusnya langsung dari sisi internal server. Berbekal kemampuan tersebut, mereka berhasil mengubah alamat email sasaran beserta kata sandinya, login sebagai pemilik akun melalui aplikasi seluler reguler, dan secara sah menerima token otorisasi yang serupa dengan token pada aplikasi asli pengguna.
Token akses otentikasi tersebut pada hakikatnya bertindak selayaknya kunci fisik mobil. Memanfaatkan rangkaian instruksi kendali kendaraan yang tersedia di dalam profil akun, kedua peneliti berhasil membuka mekanisme kunci pintu serta menghidupkan mesin mobil uji coba, disaksikan langsung oleh pemilik aslinya yang berdiri di samping kendaraan. Mereka kemudian mematikan mesin kembali serta mengunci pintu secara rapat.
Sepanjang proses tersebut, peneliti bersikap sangat terukur perihal ruang lingkup eksplorasi yang mereka demonstrasikan. Walaupun mereka secara teknis terbukti mampu memicu sesi aktif pada akun pelanggan mana pun di server terdampak, instruksi fisik ke unit kendaraan hanya dijalankan pada armada yang sepenuhnya mereka miliki atau telah berizin khusus. Para peneliti menegaskan bahwa mereka “hanya menguji rantai eksploitasi penuh ini menggunakan akun dan kendaraan yang berdomisili di Amerika Serikat.”
Di samping laporan tersebut, Shubham Shah mempublikasikan skenario peretasan kedua yang menargetkan sistem backend milik kedua merek mobil yang sama di wilayah Australia. Pada infrastruktur ini, jalur penyusupan berbeda ditemukan: kredensial hak akses admin untuk server identitas tertinggal secara ceroboh di dalam kode sumber aplikasi seluler, yang semula ditujukan untuk lingkungan pengujian internal. Alur serangan komprehensif wilayah Australia dijabarkan tersendiri dalam tulisan terpisah.
Melalui penggabungan kedua temuan celah keamanan tersebut, para peneliti menegaskan bahwa mereka memiliki kapabilitas teknis untuk mengirimkan komando buka kunci dan menyalakan mesin ke unit-unit mobil buatan kedua jenama yang beredar di Australia, Amerika Serikat, hingga Kanada. Publikasi kedua tersebut sayangnya tidak merinci kepastian tanggal mengenai kapan sistem di kawasan Australia selesai ditambal.
Operasi peretasan ini praktis berjalan senyap tanpa meninggalkan indikasi yang mudah disadari oleh pemilik kendaraan. Modifikasi alamat surel maupun kata sandi tidak memicu proses logout paksa pada aplikasi di perangkat seluler korban, ditambah lagi peneliti dapat mengalihkan notifikasi peringatan akun langsung ke ponsel mereka sendiri, sehingga pemilik asli tidak mendapatkan peringatan apa pun.
Setelah seluruh tahapan demonstrasi verifikasi selesai, peneliti mengembalikan data alamat surel asli korban seperti semula. Baik laporan awal maupun laporan tambahan tidak mengungkap informasi apakah ada pihak luar lain yang sempat mengendus atau mengeksploitasi celah ini sebelum seluruh sistem ditutup rapat.
Aspek Peninjauan Penting bagi Pengelola Identitas Digital
Kelemahan fatal yang dialami kedua jenama otomotif murni bersumber dari kekeliruan tata kelola implementasi ForgeRock, bukan merupakan kerentanan zero-day baru pada peranti lunak itu sendiri, sehingga tidak ada nomor registrasi CVE resmi maupun buletin panduan dari vendor. Eksistensi konsol tersebut dan kata sandi bawaannya telah menjadi informasi publik bertahun-tahun, serta dokumen panduan pengerasan keamanan produksi milik pengembang telah lama mewajibkan administrator untuk mematikan modul konsol atau mengganti sandinya sebelum aplikasi diluncurkan.
Bagi tim teknologi informasi yang mengoperasikan peranti lunak manajemen identitas sejenis, yang saat ini dipasarkan dengan nama PingIDM, ada dua langkah evaluasi krusial yang patut diterapkan.
Kedua praktisi siber ini memang memiliki rekam jejak panjang dalam investigasi keamanan digital, di mana mereka secara konsisten mengincar kelemahan arsitektur web pendukung aplikasi alih-alih meretas komponen komputasi fisik kendaraan secara langsung. Sejauh ini, mereka telah sukses memperagakan peretasan jarak jauh terhadap ekosistem mobil cerdas dari Honda, Kia, hingga Subaru.
Kerentanan pada Subaru yang sebelumnya mereka temukan berhasil mengekspos akun pemilik beserta unit kendaraannya melalui portal layanan mobil terkoneksi pabrikan tersebut, sementara riset komprehensif berskala luas terhadap 16 merek otomotif pada tahun 2023 membuktikan bahwa kerapuhan tata kelola web semacam ini merata di industri otomotif modern.
About the Author