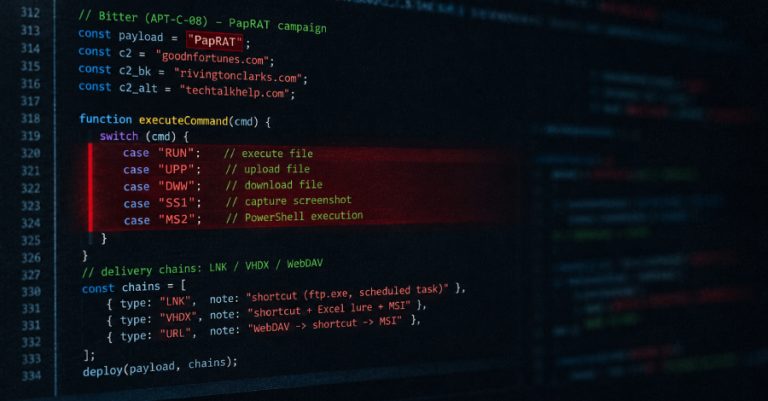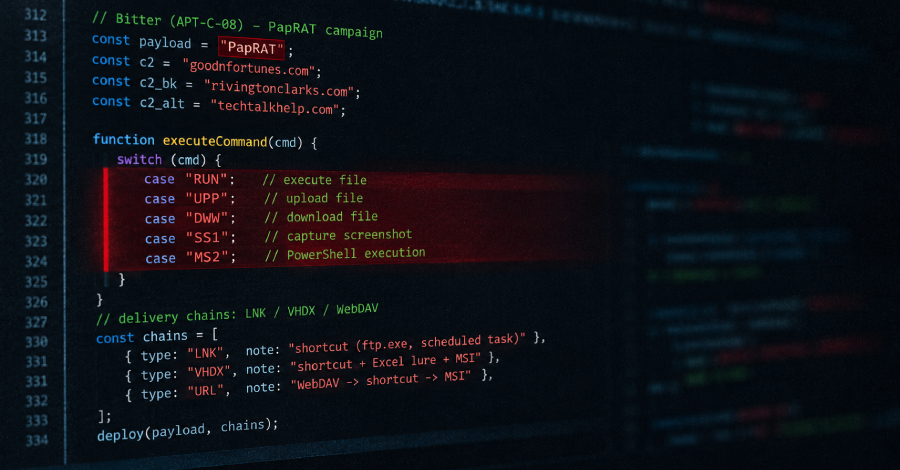
Sindikat spionase siber wilayah Asia Selatan yang dikenal sebagai Bitter (juga disebut APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17, serta TA397) terpantau melancarkan serangan terhadap berbagai lembaga di Asia Selatan menggunakan trojan akses jarak jauh baru bernama PapRAT.
"PapRAT hadir dalam implementasi C++ serta Rust," ungkap Cara Lin, peneliti dari Fortinet FortiGuard Labs. "Kemampuannya mencakup eksekusi instruksi, unggah dan unduh berkas, penghapusan dokumen, pencacahan direktori dan kandar, hingga tangkapan layar. Varian Rust menyertakan eksekusi PowerShell serta instruksi tambahan lainnya."
Aksi ofensif ini menarik perhatian khusus karena memanfaatkan tiga alur rantai infeksi yang berbeda –
Metode living-off-the-land (LotL) dirancang guna menjalankan rentetan instruksi dari server jarak jauh ("goodnfortunes[.]com"), memungkinkan aktor ancaman mengumpulkan daftar tugas dan direktori, data direktori Desktop, Documents, Downloads, informasi produk antivirus terpasang, hingga pemetaan kandar sistem.
Hasil telaah pengintaian awal tersebut disimpan dengan identitas "abc.pdf" kemudian diselundupkan kembali menuju server C2 memakai perintah curl, sebelum akhirnya dokumen sementara tersebut segera disingkirkan dari perangkat inang korban.
Varian skrip kedua ditemukan bertugas mengunduh berkas bernama "talk.log" yang bersumber dari "techtalkhelp[.]com." Muatan berbahaya ini memuat skrip terkode Base64 untuk menarik arahan tambahan dari server yang sama lalu mengoperasikannya sebagai deretan perintah PowerShell.
"Pola penataan bertingkat ini memberikan fleksibilitas operasional bagi pelaku penyerang, sementara instruksi diperbarui di sisi server tanpa harus mendistribusikan biner baru, guna menghindari peletakan berkas PE dan injeksi proses yang kerap memicu deteksi perangkat proteksi," jelas Fortinet.
Malware PapRAT yang disalurkan melalui penginstal MSI pada rangkaian rantai kedua disiapkan untuk kendali jarak jauh. Program jahat ini memfasilitasi delapan instruksi perintah –
Versi malware yang disusun dengan bahasa Rust menyematkan tiga perintah tambahan lainnya –
Ciri menonjol rantai penyerangan ketiga terletak pada penggabungan elemen-elemen penting dari dua alur sebelumnya, yaitu memakai skrip untuk mengambil penginstal MSI lewat curl. Serupa sebelumnya, paket instalasi MSI menjadi sarana pembawa PapRAT, yang berikutnya bertindak melepaskan WmRAT, malware yang sebelumnya telah teridentifikasi sering dioperasikan kubu Bitter.
Temuan ini menunjukkan bahwa kelompok pelaku ancaman terus memodifikasi persenjataan khusus miliknya guna mengamankan sekaligus menjaga akses berkelanjutan pada sistem target sasaran.
"Transformasi ini mempertegas betapa pentingnya pemantauan aktivitas mencurigakan pada perkakas skrip, tugas terjadwal, dan aktivitas penginstal di samping pelacakan tanda tangan malware yang dikenal," sebut Fortinet. "Organisasi disarankan mewaspadai kiriman berkas LNK, pintasan URL, citra disk, serta paket MSI mencurigakan, terutama dari pesan yang tidak diharapkan."
About the Author