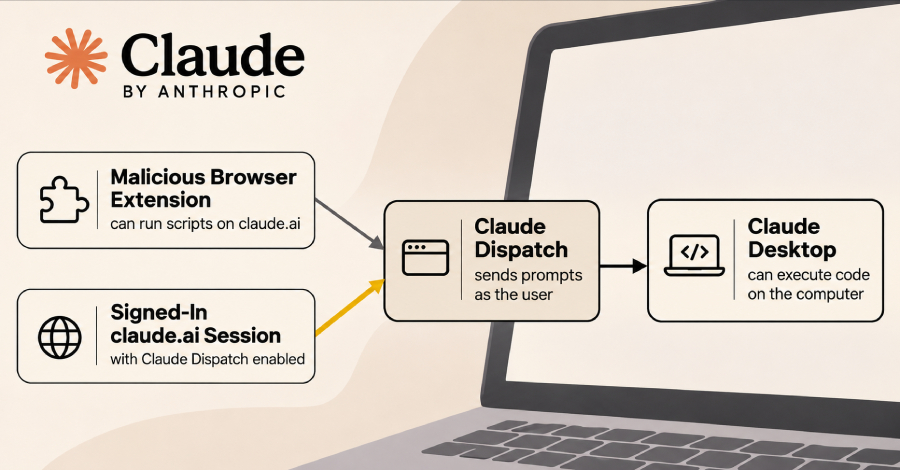
Sebuah ekstensi peramban web yang memiliki kemampuan menjalankan skrip di claude.ai dapat memerintahkan aplikasi Claude Desktop mengeksekusi kode langsung pada komputer pengguna, menurut hasil pengujian peneliti dari perusahaan keamanan endpoint, Forever Security.
Metode serangan ini memanfaatkan Dispatch, sebuah fitur Claude yang memungkinkan seseorang mengirimkan tugas dari ponsel pintar mereka ke Claude Desktop. Celah keamanan yang memungkinkan skenario ini masih tetap bisa dieksploitasi hingga kini, jelas para peneliti awal pekan ini.
Claude Desktop sendiri berfungsi sebagai agen kecerdasan buatan yang mampu mengeksekusi berbagai perintah pada perangkat komputer tempat aplikasi tersebut terpasang. Tim peneliti mendapati bahwa Dispatch menerima sesi login biasa pada claude.ai, situs web resmi Claude, meskipun halaman antarmuka situs itu sama sekali tidak menampilkan tautan langsung ke fitur tersebut. Kondisi ini memungkinkan sebuah ekstensi web yang berjalan di situs tersebut mengirimkan berbagai instruksi ke Claude Desktop seolah-olah instruksi itu dikirim langsung oleh sang pemilik akun.
Para peneliti menyatakan Anthropic, selaku perusahaan pengembang Claude, memberi tahu mereka pada 13 Oktober bahwa fitur Dispatch akan segera dipensiunkan dengan target jadwal akhir Oktober. Kendati demikian, halaman bantuan resmi Dispatch yang terakhir diperbarui pada akhir pekan lalu masih belum memuat pengumuman penghentian layanan tersebut.
Halaman panduan itu hanya menyebutkan bahwa Dispatch saat ini ditutup untuk pendaftaran pengguna baru, sementara para pengguna lama pada sejumlah paket Pro, Max, dan Ultra "masih dapat terus menggunakannya untuk saat ini."
Bagaimana Mekanisme Serangan Bekerja
Berdasarkan laporan teknis dari peneliti Forever Security, Gal Weizman, skenario serangan ini membutuhkan dua prasyarat utama: sebuah ekstensi peramban yang mampu menjalankan skrip pada claude.ai, serta pengguna yang masuk ke akun yang sama di claude.ai maupun Claude Desktop dengan fitur Dispatch yang aktif.
Ekstensi yang digunakan dapat berupa ekstensi berbahaya, ekstensi resmi yang pembaruannya telah disusupi peretas, ataupun ekstensi legal yang memiliki celah keamanan bawaan. Fitur Dispatch itu sendiri hanya berfungsi ketika komputer dalam keadaan menyala aktif dan aplikasi desktop sedang terbuka.
Dalam uji coba tersebut, sebuah skrip pada halaman claude.ai milik pengguna membuka fitur Dispatch lalu mengirimkan empat perintah teks ke Claude seolah-olah dikirimkan oleh sang pemilik. Perintah-perintah tersebut meminta Claude untuk mengunduh dan memasang paket npm tertentu.
Pada awalnya, Claude sempat menunjukkan keraguan terhadap paket yang asing tersebut, namun pesan susulan yang dikirimkan dengan meniru gaya bahasa pengguna berhasil meyakinkan sistem kecerdasan buatan itu untuk melanjutkan proses pemasangan.
Claude biasanya selalu meminta izin konfirmasi sebelum menjalankan tindakan, namun jendela persetujuan tersebut justru muncul di dalam halaman web yang telah dikendalikan oleh skrip ekstensi. Skrip itu secara otomatis menekan setiap tombol "Allow" setiap detik, sehingga proses berjalan tanpa memerlukan pengawasan manusia di depan layar.
Claude kemudian menjalankan perintah instalasi npm global, dan skrip pemasangan milik paket tersebut langsung meluncurkan aplikasi Kalkulator pada sistem operasi. Serangan ini sama sekali tidak memerlukan celah keamanan peramban. Langkah serupa dinilai mampu mencuri berkas pribadi atau memasang pintu belakang (backdoor), mengingat tingginya hak akses Claude pada komputer tersebut, tutur para peneliti.
Uji coba keamanan ini dilakukan dengan peramban dan Claude Desktop yang berada pada satu komputer yang sama, dan peneliti menegaskan tidak ada insiden nyata di dunia nyata. Namun karena Dispatch menghubungkan banyak perangkat, ekstensi tersebut juga berpotensi mengakses Claude Desktop pada komputer lain yang menggunakan akun Claude serupa, jelas mereka. Kasus penggunaan lintas perangkat ini baru sebatas diuraikan secara teori dan belum diperagakan langsung.
Jangkauan yang sama dapat menghubungkan komputer pribadi di rumah dengan laptop kantor saat seseorang menggunakan satu akun Claude pribadi yang sama di kedua mesin tersebut dengan kondisi Dispatch aktif. Para peneliti mengungkapkan mereka telah menemukan beberapa akun Claude pribadi dengan fitur Dispatch lintas perangkat aktif pada komputer kerja milik para klien mereka.
Peneliti melaporkan temuan kerentanan ini kepada Anthropic pada 14 Mei. Pihak Anthropic mengonfirmasi validitas laporan tersebut pada 19 Mei, namun kemudian menutup tiket laporan sebagai duplikat dari permasalahan yang telah mereka temukan secara internal sebelumnya, menurut penuturan peneliti.
"Anthropic memensiunkan Dispatch, tetapi bukan konsep desain di baliknya," tulis para peneliti, seraya menambahkan bahwa dua fitur Claude lainnya, yakni Claude Code Remote Control dan sesi Claude Cowork, turut memungkinkan ekstensi web menjalankan pola serangan yang persis sama. Catatan teknis mereka saat ini belum menyertakan pengujian pada kedua fitur tersebut, dan mereka berencana menerbitkan tulisan lanjutan.
Langkah yang Dapat Dilakukan Pengguna Dispatch
Pada aplikasi Claude Desktop, fitur Dispatch terintegrasi di dalam bagian Cowork dan terletak pada panel menu sebelah kiri. Halaman panduan Dispatch menyatakan pengguna harus mengetahui cara memutus koneksi atau mencabut hak akses dengan cepat sebelum mengaktifkan fitur ini, namun panduan tersebut tidak membeberkan tata caranya secara rinci.
Para peneliti keamanan menyarankan beberapa tindakan pencegahan berikut:
About the Author