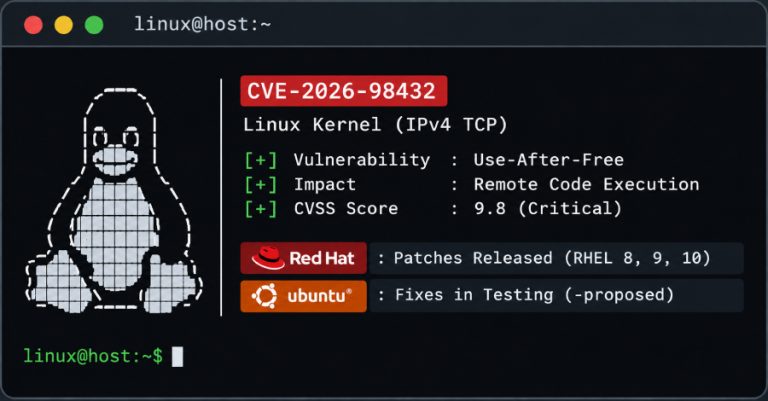
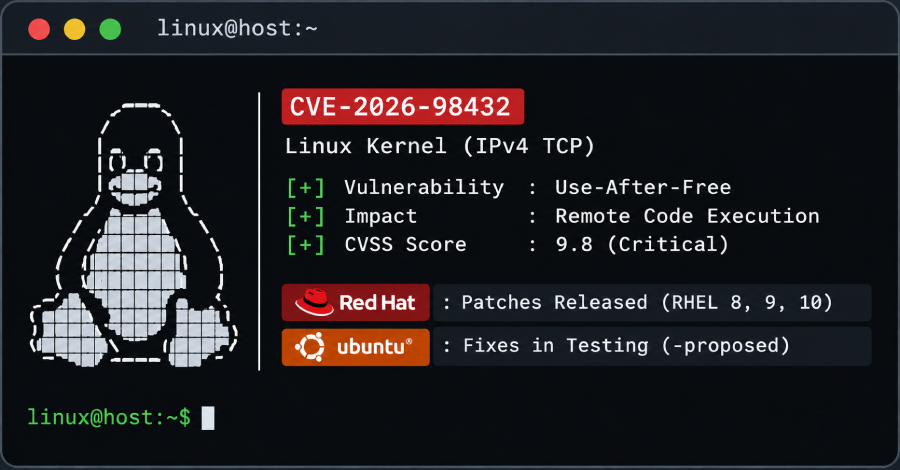
Pembaruan kernel guna mengatasi celah keamanan use-after-free pada kode IPv4 TCP Linux kini telah resmi meluncur untuk Red Hat Enterprise Linux varian 8, 9, serta 10. Di sisi lain, perbaikan serupa milik Canonical untuk tiga distribusi jangka panjang teranyar Ubuntu masih berada di dalam kanal pengujian khusus dan belum memiliki jadwal peluncuran versi stabil reguler.
Kerentanan kritis ini teridentifikasi dengan kode CVE-2026-98432, di mana peretas jarak jauh tanpa autentikasi dapat mengeksploitasi bug tersebut guna menjalankan instruksi kode berbahaya dari kejauhan, sebagaimana dijelaskan langsung oleh pihak Red Hat serta Canonical.
Tim CVE internal kernel Linux menetapkan tingkat keparahan celah ini pada angka 9,8 dari skala maksimal 10 CVSS. Red Hat yang mulanya mengklasifikasikan masalah ini pada level Moderate berskor 5,9, kini resmi mendongkrak penilaiannya menjadi 9,8 dengan label Kritis. Gangguan struktural tersebut sejatinya sudah tertanam sejak kernel Linux versi 4.4, sementara tambalan upstream inti telah tersedia sejak Oktober lalu.
Detail Mengenai Cara Kerja Bug
Saat sistem server menerima sebuah koneksi jaringan IPv4 TCP, modul kernel langsung meneruskan opsi-opsi IP dari paket permintaan yang masuk menuju soket yang baru terbentuk tanpa menyalin datanya terlebih dahulu. Apabila pihak klien mengirim ulang paket permintaan koneksi tersebut di saat unit pemroses komputasi lain masih membaca opsi bersangkutan, kernel dapat memproses ulang blok memori yang sebenarnya sudah dibebaskan.
Seorang penyerang dapat memicu kondisi race condition ini secara sengaja dengan mengirimkan rangkaian paket permintaan sambungan yang memuat opsi Record Route atau Timestamp IPv4 ke sembarang port TCP yang berstatus listening. Tindakan penyerangan ini sama sekali tidak memerlukan hak akses login akun. Protokol IPv6 sendiri dipastikan tidak terimbas pada jalur pemrosesan utamanya.
Pihak Red Hat resmi menggulirkan pembaruan penanganan melalui buletin RHSA-2026:93414 untuk RHEL 8, RHSA-2026:93412 untuk RHEL 9, serta RHSA-2026:93413 untuk varian RHEL 10 tepat pada 1 November. Pengelola server diwajibkan melakukan boot ulang sistem setelah tahapan instalasi paket keamanan selesai dijalankan.
Canonical mengonfirmasi pada 2 November bahwa solusi tambalan bagi rilis Ubuntu 22.04 LTS, Ubuntu 24.04 LTS, beserta Ubuntu 26.04 LTS saat ini baru tersedia di repositori -proposed, sebuah repositori pengujian berbasis pilihan sukarela pengguna. Berbagai berkas paket di repositori tersebut tidak akan dipasang secara otomatis oleh mekanisme sistem.
Canonical memilih menguji keandalan seluruh paket kernel baru pada lebih dari 2.000 unit server serta perangkat fisik tersertifikasi sebelum meloloskannya ke saluran pembaruan umum, dan sampai saat ini mereka belum menetapkan tanggal pasti kapan pembaruan reguler diluncurkan.
Para pengelola sistem teknologi informasi yang memerlukan perbaikan lebih awal sebelum mendarat di kanal reguler dapat mengaktifkan opsi repositori -proposed lalu mengeksekusi pemasangan berkas kernel yang relevan secara mandiri.
Untuk memastikan apakah sebuah mesin server telah berjalan di atas fondasi kernel yang aman dari kerentanan ini, administrator dipersilakan membandingkan baris keluaran perintah uname -r dengan rincian nomor versi rujukan yang tersedia pada tabel resmi.
Sementara itu, distribusi lawas seperti Ubuntu 20.04, 18.04, dan 16.04 belum memperoleh perbaikan kode sama sekali. Versi-versi lama tersebut membutuhkan kepemilikan program Expanded Security Maintenance melalui jalur langganan Ubuntu Pro.
Varian kernel khusus untuk Cloud, kepatuhan FIPS, hingga Real-Time pada Ubuntu masih berstatus dalam pengerjaan sebagaimana tertera dalam direktori pelacakan CVE Ubuntu, sedangkan catatan rilis resmi Canonical sejauh ini baru mencakup kernel generik.
Langkah Mitigasi Sementara
Red Hat membagikan panduan aturan nftables pada 30 Oktober yang berfungsi membuang paket masuk IPv4 TCP yang terdeteksi membawa parameter opsi IP. Aturan penangkal ini sanggup memutus pemicu kondisi perlombaan yang diketahui, tetapi tidak sepenuhnya memitigasi kemungkinan eksploitasi serta berpotensi mengganggu beban kerja aplikasi yang membutuhkan parameter IPv4 tersebut.
Penyaringan lalu lintas tersebut hanya bekerja efektif pada mesin host tempat konfigurasi dimuat. Komunikasi data antar kontainer yang berjalan di dalam satu host fisik yang sama masih berpotensi menerobos filter ini, sebagaimana diperingatkan anggota divisi kernel CIQ dalam milis oss-security.
Sejumlah kalangan sempat menyarankan penonaktifan fitur Multipath TCP (MPTCP) sebagai solusi darurat. Mengingat cacat logika berada di dalam jalur IPv4 TCP murni dan bukan pada MPTCP, anjuran tersebut dianggap sama sekali tidak memadai oleh pihak Canonical. Tim Keamanan Ubuntu menegaskan bahwa penerapan pembaruan keamanan resmi merupakan satu-satunya bentuk mitigasi yang tepat guna mengatasi celah ini.
Status Eksploitasi di Lapangan
Hingga kini belum ada vendor teknologi, Computer Emergency Response Team (CERT), maupun tim internal pengelola CVE kernel yang mencatat insiden serangan nyata memanfaatkan celah ini. Kerentanan tersebut juga belum terdaftar di katalog kerentanan tereksploitasi milik CISA per pembaruan daftar 30 Oktober.
Namun, Anthropic pada 27 Oktober mengungkapkan bahwa model riset kecerdasan buatan internal Claude yang belum dirilis ke publik berhasil menyusun kode eksploitasi root jarak jauh terhadap server Linux yang membuka listener MPTCP, sepenuhnya tanpa membutuhkan kredensial maupun interaksi pengguna. Selama pembuktian konsep, sistem AI tersebut memerlukan waktu 48 menit untuk membocorkan alamat memori kernel dan menambah 5 menit berikutnya demi memperoleh akses shell berstatus root. Anthropic memutuskan tidak menyebarkan kode eksploitasi tersebut ke publik.
Sebuah kode pembuktian konsep mandiri yang memicu race condition serta membuktikan kernel memantulkan sisa memori yang telah dibebaskan ke dalam paket balasan SYN-ACK telah beredar di platform GitHub, meski kode peraga ini tidak sampai mengeksekusi instruksi arbitrer.
Amazon Linux memberikan skor keparahan celah ini sebesar 8,1 dengan klasifikasi Important, dengan menyatakan bahwa dampak paling dominan adalah berhentinya sistem mendadak serta kemungkinan kerusakan memori. Sistem operasi Debian, Oracle Linux, dan SUSE telah lebih dahulu mengirimkan paket pembaruan sepanjang Oktober, sedangkan Amazon Linux menuntaskan perbaikan seluruh repositorinya pada rentang waktu 24 hingga 30 Oktober.
About the Author