Pakar keamanan siber baru-baru ini mengumumkan temuan terkait rangkaian infeksi berteknologi sangat canggih yang menyasar berbagai lembaga pemerintahan di wilayah Asia.
Operasi siber tersebut, yang diungkap secara terperinci oleh pihak Kaspersky pekan ini, menyasar sistem operasi Windows 10 varian khusus yang digunakan secara eksklusif oleh entitas kepemerintahan di Asia, serta melibatkan penerapan kerangka pemuatan rakitan .NET yang belum pernah terdokumentasikan sebelumnya, diberi nama NetamLoader.
Serangan ini belum ditautkan ke kelompok peretas atau aktor ancaman spesifik mana pun. Selain itu, belum dapat dipastikan apakah penyusupan siber ini telah menembus lebih dari satu perangkat serta berhasil mencuri sejumlah berkas rahasia bernilai penting.
Perusahaan perangkat keamanan siber asal Rusia tersebut menjelaskan bahwa artefak mencurigakan ini pertama kali terpantau pada paruh awal tahun 2026, dikemas rapat di dalam arsip berkas Windows cabinet (CAB) yang diletakkan pada direktori penyimpanan paket pembaruan resmi sistem operasi Windows.
Aksi ini diduga kuat memanfaatkan skema serangan rantai pasok (supply chain attack), di mana pelaku kejahatan siber menyusup ke pihak vendor tepercaya demi memperoleh akses luas ke para pengguna hilir yang mengandalkan software maupun layanan rekanan tersebut.
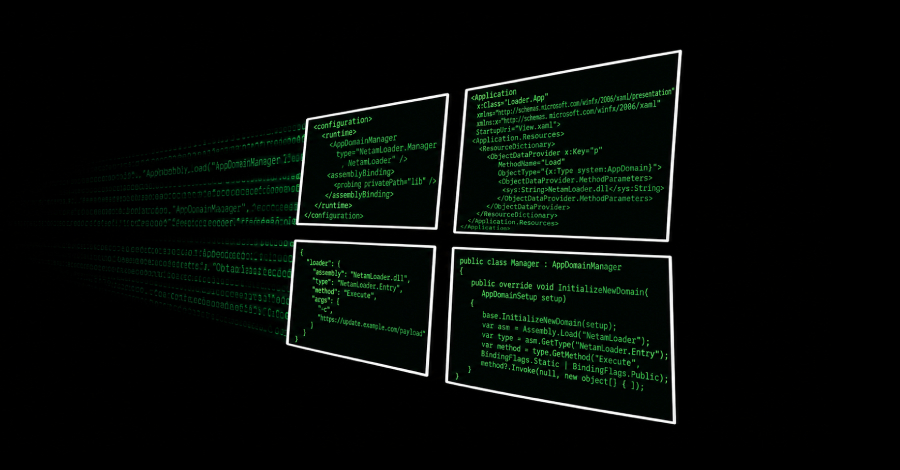
Spesimen yang diteliti ini mengandalkan berkas konfigurasi “.config” yang menggunakan teknik injeksi AppDomainManager guna mengeksekusi rakitan .NET sembarang. Injeksi AppDomainManager adalah metode peretasan yang dipakai untuk memuat muatan berbahaya secara bebas dengan membajak alur kerja AppDomainManager kepunyaan .NET Framework ketika aplikasi .NET mulai diinisialisasi.
Secara sederhana, pendekatan peretasan ini membidik tahapan inisialisasi application domain milik .NET Framework demi memicu eksekusi kode terlarang. Dampak akhirnya setara dengan metode DLL sideloading: mengeksekusi kode berbahaya di dalam ruang proses aplikasi yang sah agar seluruh tindakannya dapat luput dari deteksi sistem pertahanan.
Berdasarkan keterangan Kaspersky, arsip CAB yang menampung berkas “.config” diletakkan di lokasi: “C:WindowsSoftwareDistributionDownloade4537a1762fcafd2fd96bfc825bad34f9db9a24,” di mana seluruh isinya diekstraksi lalu dipindahkan ke dalam direktori khusus “C:WindowsSoftwareDistributionDownloadInstall.”
Sarana perantara pasti untuk pengiriman berkas arsip CAB tersebut sejauh ini masih belum terungkap. Di dalam arsip tersebut ditemukan tujuh berkas berbeda, dengan empat di antaranya merupakan modul komponen orisinal milik Patch My PC, sebuah software manajemen endpoint terkemuka –
Seluruh berkas tersebut, selain berkas bernama “Resources.resx”, sama sekali tidak menampung kode berbahaya. Mekanisme tahapan infeksi ini berlangsung melalui proses dua fase sistematis sebagai berikut –
Rangkuman penjelasan singkat mengenai muatan-muatan berbahaya tersebut dipaparkan di bawah ini –
“Apabila respons valid berhasil diterima dari server C2, perulangan bakal jeda selama 5-6 menit sebelum menjalankan permintaan selanjutnya; jika tidak, sistem menjeda selama 22-28 jam, sembari memeriksa tiap 10 menit sekali guna memastikan apakah tenggat waktu tunggu yang ditentukan telah terlewati,” terang Kaspersky.
Data telemetri yang dihimpun oleh tim Kaspersky mengidentifikasi satu korban terdampak di wilayah Asia, dengan rancangan NetamLoader yang memang ditujukan menyerang varian Windows 10 yang dikustomisasi khusus bagi pemakaian instansi pemerintah. Kendati identitas negara Asia sasaran tidak diungkap, banyak indikasi mengarah pada negara China, mengingat Microsoft merilis edisi penyesuaian khusus berjuluk Windows 10 China Government Edition semata-mata untuk pemerintahan China dan entitas BUMN di sana.
Pada awal Agustus lalu, Bloomberg memberitakan perihal Kementerian Keamanan Negara China yang telah menginstruksikan beberapa badan pemerintahan untuk berhenti memakai sistem operasi “Government Edition” tersebut dan beralih ke sistem distribusi Linux buatan dalam negeri China sebagai upaya nyata mereduksi ketergantungan teknologi asing.
“Instruksi dari otoritas Beijing ini berakar dari kecemasan mendalam seputar isu keamanan data,” sebut laporan Bloomberg, seraya mengutip pernyataan sejumlah “orang yang mengetahui persoalan ini.” Tidak ada rincian tambahan lain yang diungkap ke publik pada momen tersebut.
“Di tengah dinamika iklim geopolitik masa kini, semakin banyak negara giat mendirikan platform piranti lunak mandiri, mencakup sistem operasi, basis data, middleware, hingga layanan komputasi awan, di mana sistem operasi kerap menempati prioritas paling utama,” papar Kaspersky sebagai penutup telaahnya.
“Keuntungannya adalah tiap negara memegang kendali penuh atas perancangan, operasional, dan peningkatan sistem operasinya sendiri, menghadirkan kedaulatan mutlak di sepanjang alur kerja. Namun di sisi lain, kenyataan ini mengharuskan tiap negara memproteksi segenap ekosistem raksasa tersebut secara berdikari. Menuntun operasional serta pemeliharaan sistem sebesar ini menuju fase matang memerlukan jalan panjang.”
About the Author