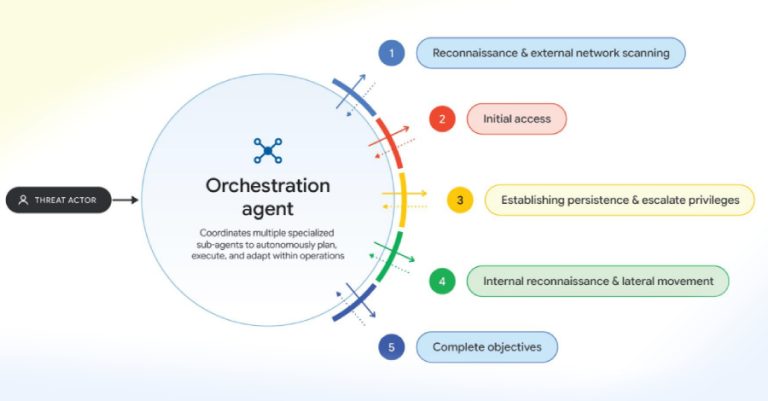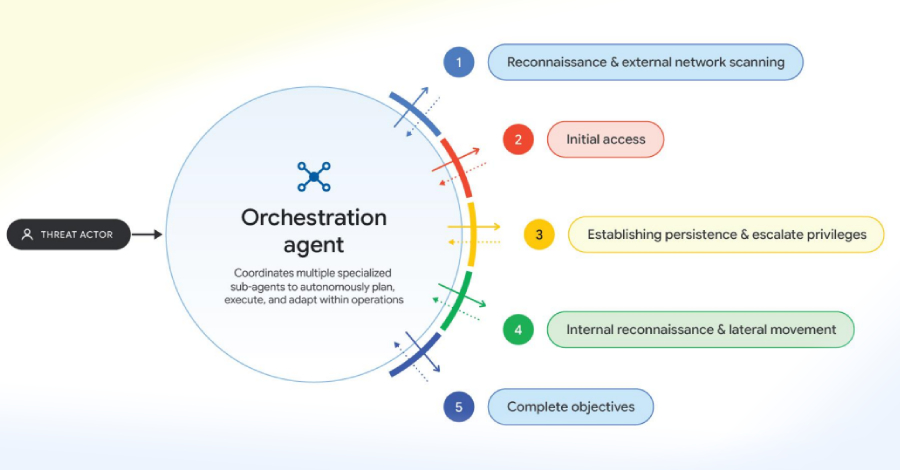
Google pada hari Senin membeberkan bahwa pemanfaatan kecerdasan buatan (AI) oleh kelompok peretas kini telah melampaui teknik penulisan perintah manual. Pelaku ancaman siber kini mulai mengoperasikan kerangka kerja ofensif berbasis multi-agen otonom seperti ARTEX, CAIRN, CyberStrikeAI, serta PentAGI guna melancarkan aksi intrusi multi-tahap dengan kecepatan operasional yang jauh lebih tinggi.
Secara bersamaan, para pelaku kejahatan siber tersebut turut memaksimalkan keunggulan dan kapabilitas model bahasa besar (LLM) serta kerangka kerja agen pintar untuk mengotomatisasi proses rekayasa balik terhadap pembaruan sistem melalui analisis diferensial. Langkah ini memungkinkan mereka memodifikasi kerentanan yang baru saja diumumkan menjadi senjata serangan siber secara kilat, sebagaimana yang terdeteksi pada celah keamanan PaperCut NG/MF pada awal September tahun ini.
Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dinilai menjadi sarana ampuh untuk "mengotomatisasi fase-fase diskret dan tugas-tugas operasional tertentu selama aksi intrusi langsung berlangsung," papar Google Threat Intelligence Group (GTIG) lewat laporan tertulis yang dibagikan kepada The Hacker News.
Raksasa teknologi tersebut menegaskan bahwa adopsi sistem cerdas ini mencerminkan perubahan paradigma baru di mana serangan siber terjadi dalam kecepatan mesin. Pendekatan canggih ini membuat operasi intrusi mampu diskalakan secara masif melalui perangkaian berbagai rute serangan yang berbeda, kendati pola dasar mekanismenya tidak mengalami banyak perubahan.
Sejumlah pelaku ancaman siber terindikasi mulai aktif menguji coba berbagai kerangka kerja serta sistem pendukung mutakhir ini. Kelompok tersebut mencakup peretas yang didorong motif keuntungan finansial hingga gerombolan spionase terorganisir yang diduga kuat berafiliasi dengan kepentingan pemerintah China.
"Temuan ini juga mencakup penggunaan alat serta layanan lain, seperti ZeroHollow, layanan inferensi yang dimanfaatkan untuk perancangan eksploit dan perutean LLM, serta Agent Zero, kerangka agen sumber terbuka yang dibekali kapabilitas eksekusi kode mandiri sekaligus pembuatan alat bantu dinamis," ungkap pihak Google.
Area utama lain dari penyalahgunaan teknologi ini berpusat pada otomatisasi pekerjaan berat seperti proses analisis celah keamanan dan pemodelan pembuktian konsep (POC) menggunakan jalur terintegrasi LLM. Efisiensi ini memungkinkan penjahat siber memangkas rentang waktu jeda antara pengumuman patch perbaikan dengan aktivitas serangan eksploitasi aktif di lapangan.
"Pelaku ancaman siber menilai penggunaan LLM jauh lebih efektif guna mempersenjatai kerentanan n-day yang telah ditambal, sebab riset mereka terfokus pada materi terbatas: komparasi versi kode sumber (termasuk kanal prarilis atau pratinjau), menelaah catatan rilis, kajian riset keamanan, serta kode POC terkait cacat keamanan tertentu," imbuh Google.
Pada saat bersamaan, para peretas turut membidik infrastruktur AI demi meraup keuntungan ilegal lewat skema kejahatan LLMjacking. Mereka mencuri kredensial LLM dan membajak sumber daya cloud milik perusahaan korban, lalu menjual kembali akses tersebut via layanan proksi gelap layaknya APIMart serta JetNight dengan tarif miring, yang kerap dinamai pencampur LLM.
Serangkaian data menunjukkan kehadiran platform sumber terbuka kian memangkas hambatan teknis bagi pelaku kejahatan. Situasi ini mempermudah mereka menyisipkan eksploit anyar, meningkatkan skala serangan secara otonom, dan menggelar operasi phishing meyakinkan yang kian mempercepat siklus ancaman.
Contohnya adalah Jieyou, platform phishing berbahasa Mandarin yang menyematkan asisten chatbot LLM. Fitur ini memfasilitasi pengguna mengatur panel phishing serta memodifikasi templat memakai instruksi bahasa natural tanpa keahlian teknis.
"Transformasi platform Jieyou menandai tren industri PhaaS yang memakai LLM sebagai pengganda kekuatan. Alih-alih merombak muatan serangan manual, afiliasi minim keahlian kini memanfaatkan bahasa natural untuk mendesain pancingan dinamis seketika," pungkas Google.
About the Author