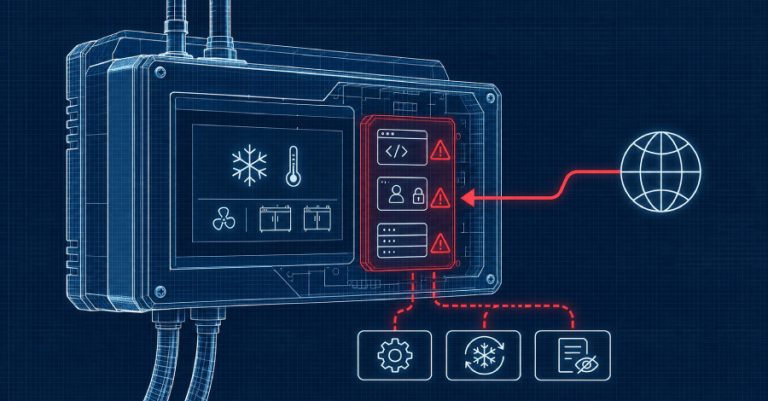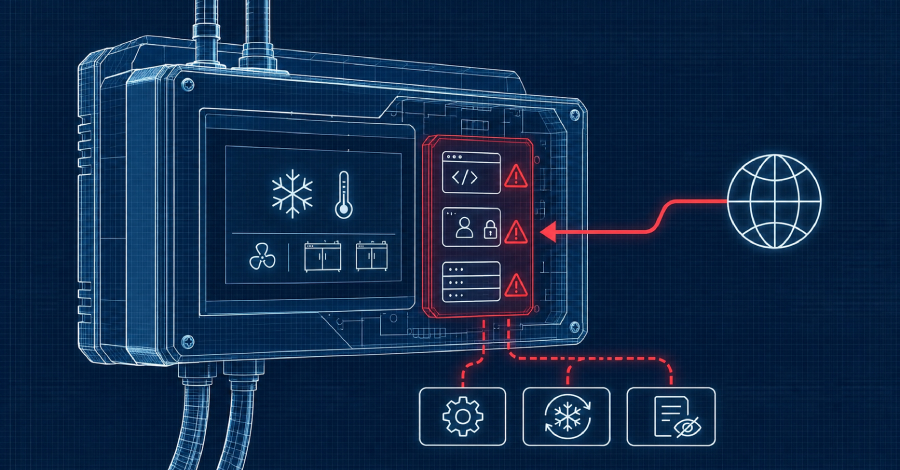
Sebanyak enam celah kerentanan berbahaya pada perangkat pengontrol pendingin Danfoss AK-SM800A dilaporkan dapat membuka peluang bagi peretas jarak jauh untuk mengambil alih sistem secara penuh tanpa autentikasi, sebagaimana diumumkan oleh konsultan keamanan siber asal Belanda, Midnight Blue, pada awal pekan ini.
Hingga saat ini belum tersedia perbaikan resmi dari produsen terkait masalah tersebut, dan para analis keamanan siber menegaskan bahwa rilis firmware mutakhir, yakni versi 5.4.0, tidak memperbaiki kerentanan kritis yang baru ditemukan tersebut.
Menanggapi situasi ini, badan pengawas keamanan siber pemerintah dari Belgia, Irlandia, serta Jerman menginstruksikan para operator fasilitas agar segera mencabut antarmuka manajemen perangkat pengontrol tersebut dari jaringan internet publik tanpa penundaan.
Otoritas keamanan siber Belgia dan Irlandia menekankan bahwa untuk unit pengontrol yang terhubung langsung ke internet, tindakan seperti memperbarui firmware, mengganti kata sandi bawaan, ataupun menyalakan fitur Strict mode terbukti tidak memadai jika diterapkan tanpa pengamanan tambahan. Fitur Strict mode sejatinya dihadirkan sebagai mekanisme perlindungan masuk yang mewajibkan koneksi terenkripsi serta validasi token sesi penjelajahan. Namun, salah satu dari enam celah fatal tersebut justru bersarang di dalam modul gerbang jaringan yang bertugas menegakkan aturan keamanan ini.
Unit pengontrol Danfoss AK-SM800A berfungsi mengatur kinerja sistem pendingin komersial dan ruang beku di toko grosir maupun pasar swalayan, di mana teknisi umumnya memantau dan mengelolanya dari jarak jauh melalui jaringan. Perangkat pengontrol serupa telah menjadi target dalam serangkaian serangan siber di Prancis mulai 11 Oktober, disusul gelombang serangan putaran kedua di Eropa sejak pekan lalu. Serangan tersebut memicu siklus pencairan es tidak normal dan berujung pada kerusakan komoditas bahan pangan yang tersimpan.
Badan federal Jerman untuk keamanan teknologi informasi (BSI) memaparkan bahwa varian AK-SM800A memang terlibat dalam beberapa insiden peretasan sebelumnya, di mana sistem instalasi pendingin industri di sejumlah negara mengalami manipulasi konfigurasi tidak sah.
Meski demikian, BSI menyatakan belum mengantongi bukti riil mengenai eksploitasi aktif dari enam celah baru ini. Pihak instansi pemerintah lainnya maupun para analis juga belum menemukan keterkaitan langsung antara temuan enam kerentanan tersebut dengan insiden perusakan fisik yang telah terjadi.
Dalam risetnya, para pakar meneliti firmware versi 5.3.2 yang kala itu menjadi rilis terbaru, dan mereka menyatakan seluruh versi firmware sebelum dan termasuk versi 5.3.2 dipastikan terpengaruh oleh kerentanan ini.
Sampai informasi ini diterbitkan, belum ada pengenal kerentanan resmi berformat CVE yang disematkan. Para peneliti menahan rincian teknis eksploitasi secara privat sementara waktu sembari berkoordinasi dalam pelaporan bersama Danfoss, perusahaan manufaktur asal Denmark yang memproduksi perangkat tersebut.
Danfoss mencantumkan bundel perangkat lunak versi 5.4.0 rilis November sebagai versi teranyar untuk AK-SM800A. Di dalam dokumen rilis 5.4.0 serta panduan instalasi edisi November tersebut, materi yang dimuat hanya mengupas instruksi pembaruan sistem serta penambahan kebijakan kata sandi yang lebih ketat. Tidak ada keterangan tertulis di kedua dokumen tersebut yang menyebutkan adanya penambalan celah kerentanan.
Dalam klarifikasi tambahan yang dilansir publikasi Cooling Post, tim peneliti menegaskan kembali bahwa paket versi 5.4.0 tidak menutup lubang keamanan tersebut: “Hal tersebut memang tidak memungkinkan karena berdasarkan stempel waktu berkasnya, versi firmware ini tampaknya sudah selesai dirancang pada 29 Oktober, sebelum kemunculan gelombang serangan kedua dan jauh sebelum laporan kerentanan resmi kami sampaikan.”
BSI pada awalnya sempat menyatakan dalam siaran pers bahwa paket 5.4.0 tidak terdampak. Namun pada hari yang sama, pernyataan tersebut direvisi secara resmi lewat dokumen koreksi yang menyatakan instansi belum dapat menepis kemungkinan bahwa versi 5.4.0 tetap terimbas masalah tersebut.
Halaman pengumuman resmi vendor hingga saat ini tidak mencantumkan informasi penanganan perihal enam celah keamanan tersebut, dan kepastian tanggal peluncuran berkas penambal sistem belum diumumkan ke publik.
Peneliti keamanan Midnight Blue, Carlo Meijer, mengungkap keenam celah fatal ini dalam peninjauan manual kurang dari satu jam, hanya dengan mengandalkan citra firmware dari laman unduhan resmi produsen, lalu merangkum temuannya dalam tulisan teknis.
Sebanyak lima celah kerentanan bersarang di modul pemroses permintaan data web tanpa autentikasi, yang berada di dalam program dengan hak akses root. Memanfaatkan salah satu kerentanan tersebut, pakar berhasil mengeksekusi kode dengan otoritas root pada firmware versi 3.3.0, serta mendapati cacat kode yang sama tetap bertahan di paket versi 5.3.2.
Pengaktifan fitur Strict mode sebenarnya memblokir area permukaan serangan web pada perangkat bagi entitas luar yang belum masuk menggunakan kredensial resmi, termasuk menutup celah yang dipakai dalam uji demonstrasi peretasan. Namun, celah fatal keenam ditemukan di dalam modul gerbang jaringan yang menjalankan fitur Strict mode itu sendiri, program terpisah yang dirancang menolak semua permintaan data jaringan selain perintah login sebelum verifikasi sah.
Ketika tim peneliti menguji firmware 5.3.2 melalui emulator dengan Strict mode aktif, celah keenam tersebut membuat layanan gerbang pengaman mengalami kerusakan mendadak. Kerusakan ini dinilai dapat diubah menjadi eksekusi kode bila dieksploitasi lebih lanjut, terlebih komponen gerbang pengaman tidak dibekali pertahanan mendasar seperti stack canaries.
Melalui akses eksekusi wewenang root, penyerang berpeluang memanipulasi konfigurasi pengontrol, memicu paksa siklus pencairan pendingin, sekaligus menghapus riwayat aktivitas berbahaya dari catatan log internal mesin.
Dari hasil investigasi, perangkat pengontrol ini didapati tidak mengimplementasikan Secure Boot, sehingga peretas dapat menanamkan kode berbahaya permanen yang bertahan meski sistem disetel ulang ke pabrik atau setelah instalasi firmware ulang dilakukan. Tindakan ini bahkan dapat melumpuhkan pengontrol secara permanen hingga perangkat harus diganti baru.
Para analis berpendapat basis kode sistem masih menyimpan celah kelemahan serupa, dan mereka menilai pola penambalan bug secara parsial ataupun sekadar menyalakan Strict mode sebagai bentuk kekeliruan alokasi sumber daya serta kapabilitas keamanan yang minim.
Langkah Mitigasi Operator
Upaya memutuskan keterhubungan langsung perangkat dari internet terbuka tidak boleh ditunda demi menunggu kehadiran patch resmi, dan langkah ini tetap wajib dijalankan sekalipun perangkat telah menggunakan firmware terbaru serta mengaktifkan proteksi Strict mode, menurut Centre for Cybersecurity Belgium.
BSI menambahkan bahwa pemilik sistem yang mencurigai indikasi peretasan diimbau segera memperbarui seluruh kombinasi kredensial masuk dan memeriksa apakah seluruh perangkat fisik yang tersambung tetap berfungsi normal.
Sebelum mematikan transmisi data dari pengontrol ke penyedia jasa pemeliharaan pendingin, pengelola disarankan meninjau klausul kontrak kerja sama dan ketentuan polis asuransi operasional mereka. Manajemen juga disarankan menyiapkan jalur akses jarak jauh yang terisolasi dan terenkripsi demi menjamin kelangsungan pemantauan.
Pedoman resmi Danfoss menegaskan bahwa AK-SM800A dilarang keras dibiarkan terbuka ke internet umum: “Rekomendasi ini berlaku secara menyeluruh untuk semua varian perangkat lunak, termasuk pada perangkat yang telah menjalankan fitur Strict Mode.”
National Cyber Security Centre Irlandia turut mengimbau pengelola menggunakan firmware terbaru yang didukung resmi, merombak kata sandi standar, serta mengaktifkan Strict mode, meski menegaskan operator tidak boleh hanya bertumpu pada langkah-langkah dasar tersebut.
Danfoss sempat menyampaikan kepada Cooling Post pada 12 Oktober bahwa sebagian besar pengontrol yang menjadi sasaran peretasan di Prancis didominasi oleh perangkat lama yang masa dukungannya telah habis atau unit AK-SM800A yang mengoperasikan perangkat lunak usang.
Pabrikan sebenarnya telah merilis penambalan celah keamanan terdahulu pada AK-SM800A sepanjang 2023 dan 2025, termasuk menangani bypass autentikasi serta bug injeksi perintah. Namun, versi 5.3.2 yang diteliti para pakar saat ini pada kenyataannya berstatus lebih baru dibandingkan seluruh paket perbaikan terdahulu tersebut.
About the Author