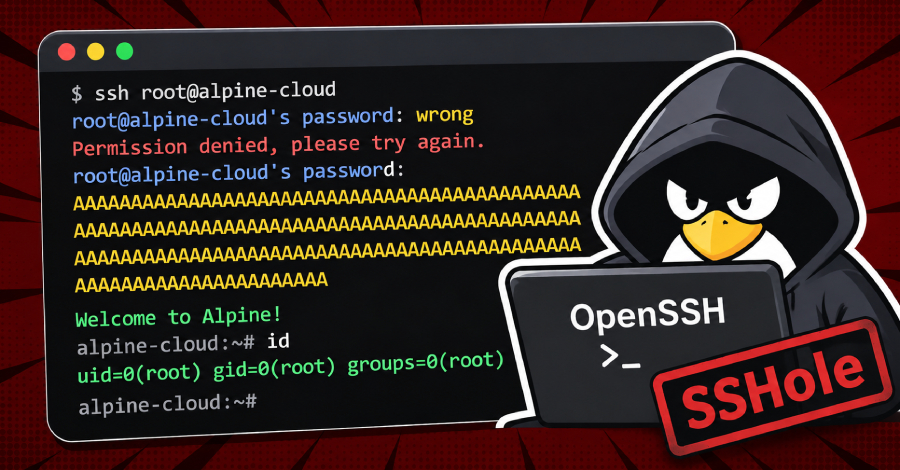
Kelompok peretas dilaporkan berupaya mengeksploitasi celah keamanan baru pada OpenSSH yang memungkinkan penyusup masuk ke akun tanpa kata sandi, menurut laporan firma keamanan siber Previdian.
Kerentanan berisiko tinggi tersebut dilacak sebagai CVE-2026-123158 dengan skor CVSS 8.1 serta diberi nama SSHole (atau *sshole). Masalah ini berdampak langsung pada sistem operasi Linux yang menjalankan OpenSSH di atas pustaka musl C dengan fitur Pluggable Authentication Modules (PAM) dinonaktifkan, termasuk pengaturan bawaan server OpenSSH di Alpine Linux.
Pelaku kejahatan tanpa kredensial awal dapat mengirimkan kata sandi berukuran terlalu besar guna menembus akun yang memang dirancang tanpa kata sandi aktif, tanpa perlu mencuri data masuk atau kunci SSH korban. Kerentanan yang ditemukan oleh peneliti keamanan Ozgun Kultekin ini telah resmi diperbaiki pada OpenSSH versi 10.6p2.
Akar permasalahan bermula dari tambalan pada tahun 2016 yang awalnya dibuat untuk menutup celah enumerasi nama pengguna berkode CVE-2016-6210. Pada skenario tertentu, mekanisme penanganan kata sandi OpenSSH keliru menganggap kegagalan komputasi hash sebagai tanda autentikasi sah karena menghasilkan karakter tanda bintang (“*”), nilai yang lazim dipakai untuk menandai akun nonaktif di sistem.
Peretas dapat memicu celah itu untuk masuk ke akun non-kata sandi menggunakan string acak berukuran antara 257 hingga 1.024 bita. Proses tersebut menggagalkan fungsi hash dan memunculkan karakter asterisk. Layanan daemon sshd kemudian mencocokkannya dengan tanda bintang pada data kata sandi akun sasaran, sehingga proses login langsung disetujui.
Perlu dicatat bahwa eksploitasi hanya berhasil jika sistem memiliki akun dengan tanda bintang (*) pada kolom hash kata sandinya. Kerentanan ini tidak mampu membobol akun yang memiliki hash kata sandi valid.
"Aksi peretasan SSHole yang sukses akan memberikan hak akses penuh sesuai izin profil yang diretas," ungkap Safe Security. "Bagi sektor korporasi, dampak SSHole sangat bergantung pada tingkat wewenang dari akun target."
"Kendati akses SSH tanpa izin menjadi akibat langsung, penyusup juga berpotensi mengambil kredensial peluncuran, rahasia aplikasi, dan infrastruktur terkait, sehingga memicu pergerakan lateral atau gangguan layanan," lanjut Safe Security.
Kerentanan ini dipastikan tidak berdampak pada Dropbear, distro Linux berbasis glibc, sistem non-Linux, serta mesin yang memanfaatkan PAM untuk memeriksa kata sandi.
Previdian mendeteksi upaya eksploitasi pertama kurang dari sembilan jam usai CVE diterbitkan. Mereka mengonfirmasi peretas berhasil meraih akses tingkat root pada honeypot Alpine Linux dan OpenSSH. Data telemetri mencatat ada delapan gelombang serangan yang bersumber dari satu alamat IP di Jepang.
"IP sumber 89.116.89[.]18 memakai sandi ukuran besar untuk membobol autentikasi dan mengeksekusi perintah intai seperti id, uname, serta hostname lewat sesi SSH non-interaktif," jelas Ryan Dewhurst, pendiri dan CEO Previdian, kepada The Hacker News.
Pengguna terdampak diimbau memperbarui paket ke OpenSSH 10.6p2 atau versi tambalan distribusi mereka, lalu memulai ulang layanan sshd. Pihak Alpine juga menganjurkan pemeriksaan log atas entri bertuliskan "Accepted password for" pada akun-akun tanpa sandi.
"Periksa berkas /var/log/messages untuk melihat baris sshd Accepted password bagi akun tanpa kata sandi seperti alpine, root, atau pemakai kunci saja," sebut pihak Alpine. "Tinjau pemakaian doas serta pembuatan akun, fail, dan authorized keys baru pada mesin terbuka. Bila login mencurigakan tak dapat disangkal, anggap sistem telah sepenuhnya disusupi."
About the Author