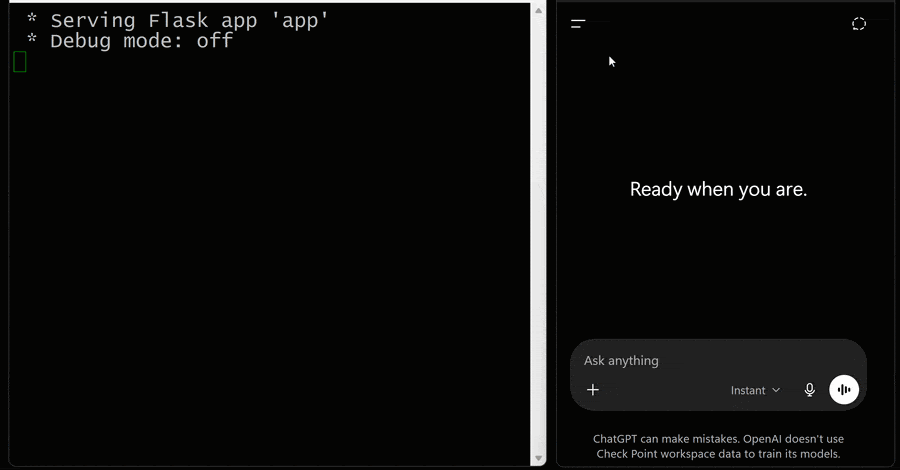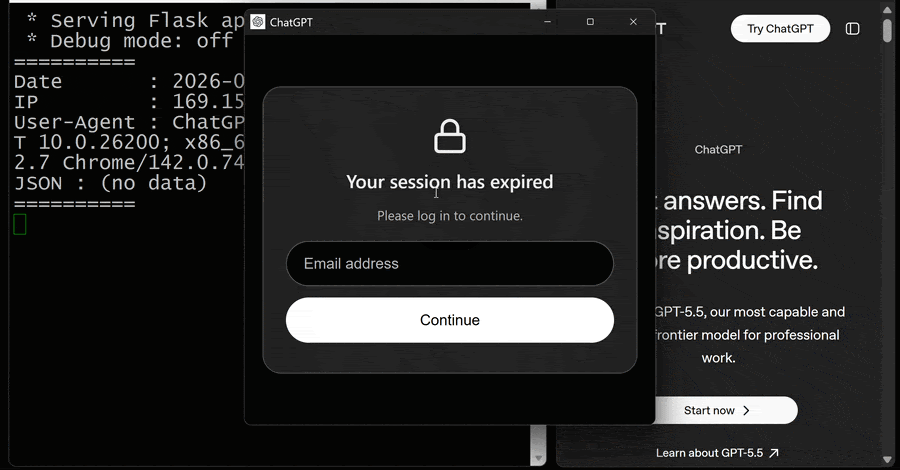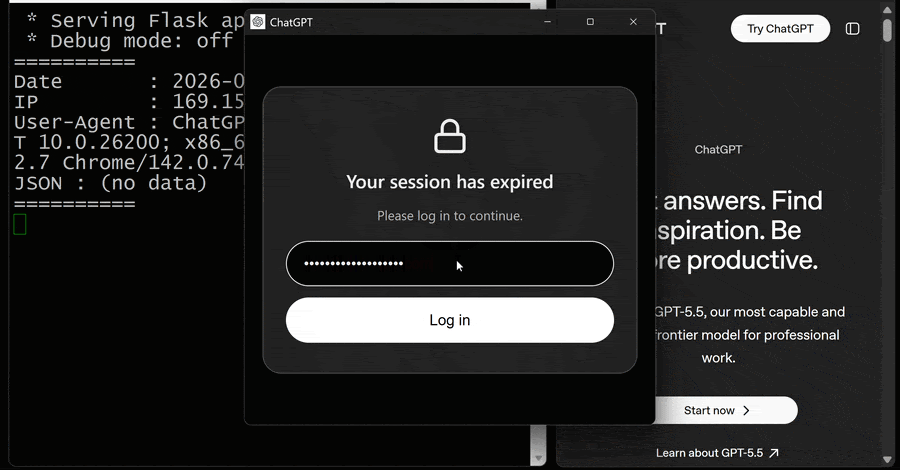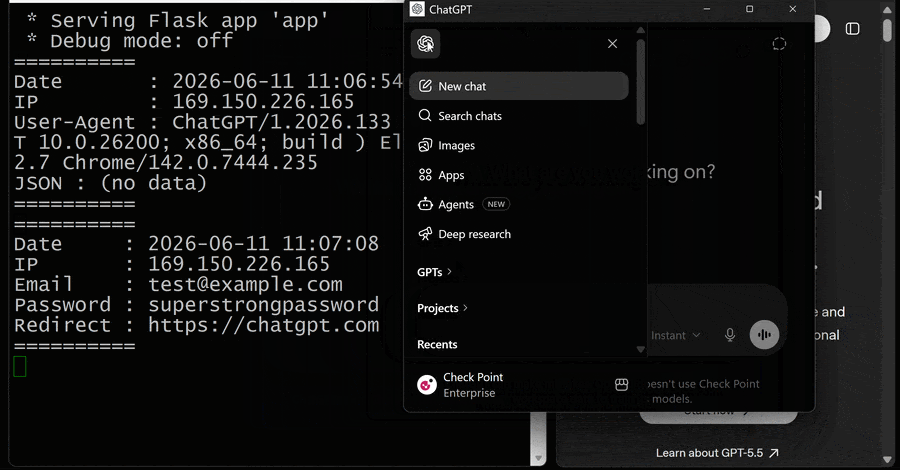
Pakar keamanan siber baru saja membongkar rincian kerentanan berbahaya yang kini telah ditambal, di mana bug tersebut dapat disalahgunakan untuk menembus proteksi Lockdown Mode pada platform OpenAI ChatGPT.
Fitur Lockdown Mode pertama kali diluncurkan oleh perusahaan kecerdasan buatan (AI) tersebut pada bulan Juni 2026. Fitur opsional ini dirancang secara khusus guna meminimalkan ancaman eksfiltrasi data yang berakar dari manipulasi prompt injection.
"Kelemahan teknis ini dapat memicu pencurian data obrolan secara senyap, skema phishing, hingga penyebaran perangkat lunak berbahaya, termasuk eksfiltrasi data tanpa klik (zero-click) pada aplikasi desktop ChatGPT," jelas Eli Smadja, Kepala Riset di Check Point, dalam laporan resminya yang diteruskan kepada The Hacker News.
Akar persoalan berpusat pada fitur pratinjau halaman HTML di dalam blok kode ChatGPT, sebuah fungsi yang mengizinkan materi HTML dimuat secara langsung di antarmuka aplikasi. Menyadari bahwa pengeksekusian kode HTML dan JavaScript buatan pengguna membawa ancaman siber tersendiri, konten tersebut sengaja diisolasi ke dalam kotak pasir (sandbox) sehingga tidak leluasa menjangkau data aplikasi sensitif, semacam cookies dan penyimpanan lokal.
Isolasi sandbox ini turut memblokir materi yang dirender agar tidak berinteraksi langsung dengan server eksternal tanpa persetujuan eksplisit pengguna. Di saat yang sama, Lockdown Mode berperan layaknya tameng pembatas ekstra. Mekanisme ini meredam bahaya kebocoran data dengan cara membatasi panggilan jaringan keluar yang berpeluang mentransfer informasi rahasia ke infrastruktur yang dikuasai penyerang.
Kendati demikian, regu analis Check Point menemukan sebuah celah tersembunyi pada prosedur penanganan jendela sembulan (popup) selama pratinjau HTML berlangsung. Kekurangan konfigurasi ini memberi jalan bagi penyerang untuk keluar dari kurungan sandbox dan melompati dinding pertahanan Lockdown Mode secara utuh.
"Pratinjau HTML mengandalkan bingkai sandbox bersarang (nested sandboxed frames). Walaupun sistem ChatGPT secara ketat mencegat usaha langsung untuk memunculkan jendela baru, izin bawaan pada sandbox nyatanya masih menoleransi kehadiran popup dan membiarkannya lolos keluar dari zona isolasi," tutur Smadja merinci temuan tersebut.
"Dengan menyisipkan bingkai bersarang tambahan di dalam lembar tampilan yang diproses, peretas dapat mengoperasikan fungsi popup orisinal tanpa modifikasi dan melompati batasan yang mulanya diterapkan pada pratinjau HTML awal. Segala materi yang dipanggil lewat rute alternatif ini terbebas dari kekangan sandbox, sekaligus membuka celah guna melumpuhkan proteksi Lockdown Mode sepenuhnya."
Segera setelah restriksi tersebut ditembus, pelaku kejahatan siber sanggup memanfaatkan celah tersebut guna menyedot data, membajak obrolan percakapan, atau menyusupkan muatan malware berbahaya lewat skenario rekayasa prompt, instans Custom GPT jahat, hingga tautan sesi obrolan yang dibagikan secara publik.
Di samping itu, berhubung aktor ancaman memegang kontrol mutlak atas materi yang terpampang pada jendela popup, fasilitas ini sangat rentan dipakai membangun umpan rekayasa sosial yang sangat meyakinkan. Penyerang, misalnya, bisa menampilkan notifikasi palsu seputar pembaruan ChatGPT dan mengelabui target agar mengklik tautan unduhan program jahat.
Masalah mendasar ini rupanya tidak semata-mata mengintai sistem desktop yang berbasis kerangka Electron. Fakta ini menegaskan bagaimana kelemahan teknis pada lapisan pendukung di luar model AI sanggup meruntuhkan benteng pertahanan AI itu sendiri. Menindaklanjuti laporan celah secara bertanggung jawab, OpenAI telah resmi merilis perbaikan tambalan pada 18 September 2026.
"Lockdown Mode pada awalnya memang dipersiapkan untuk menekan seminimal mungkin potensi data keluar dari sesi diskusi lewat lalu lintas transmisi berbahaya. Namun, ketidaksempurnaan pada fitur aplikasi lain justru menyediakan jalur pintas di luar pagar proteksi tersebut," ungkap Smadja.
"Temuan ini memicu kekhawatiran keamanan yang jauh lebih masif bagi sektor korporat: ketahanan sistem proteksi AI sangat bergantung pada tingkat kekokohan lingkungan aplikasi menyeluruh yang melingkupinya."
Pengumuman kerentanan ini menyusul laporan dari Parameter Labs seminggu sebelumnya. Lembaga itu membeberkan trik menembus sandbox ChatGPT serta Content Security Policy (CSP) untuk meretas akun pengguna hanya dengan membagikan tautan obrolan terbuka buatan peretas, lalu memancing korban mengeklik pratinjau HTML sekali saja. Apabila blok kode HTML ditandai bisa dipratinjau, sistem mengeksekusinya otomatis.
"Pelaku dapat merancang alur dialog berbahaya, mempublikasikannya melalui sistem tautan resmi ChatGPT, lalu membagikannya kepada korban," papar peneliti keamanan Mukul Goyal. "Saat target membuka tautan publik itu, muatan berbahaya langsung bekerja di domain chatgpt[.]com dan menyusup ke sesi web korban yang terotentikasi."
Pada awal September yang sama, Check Point turut memperagakan eksistensi saluran kendali lintas akun rahasia. Lewat saluran ini, peretas dapat membajak sesi ChatGPT milik target untuk mengoperasikan instruksi gelap memakai ragam perkakas, basis data, dan aplikasi terhubung yang aktif di sesi tersebut, beriringan dengan percakapan utama.
"Korban tetap menerima tanggapan wajar atas prompt yang diketiknya di layar, padahal instruksi gelap peretas diproses di belakang layar secara terpisah dan jawabannya dikirim melintasi akun," beber pihak Check Point. "Jalur siluman ini beroperasi dengan memanfaatkan ekosistem eksekusi kode kepunyaan akun ChatGPT yang berbeda."
"Perintah tak kasat mata itu dapat disusupkan lewat rekayasa prompt jahat, tautan percakapan bersama, atau modul Custom GPT. Begitu berhasil menyusup ke konteks percakapan korban, satu kalimat ketikan biasa sanggup mengaktifkan tugas pengendali peretas tanpa memunculkan jejak apa pun pada tampilan obrolan."
Rangkaian fakta kerentanan ini berjalan selaras dengan ditemukannya segudang defisit keamanan pada berbagai platform berbasis AI dalam beberapa bulan terakhir, yang berpotensi dimanipulasi untuk membocorkan rahasia maupun mengeksekusi operasi ilegal tanpa otorisasi.
"Agen cerdas kini telah berevolusi menjadi fondasi utama dalam ekosistem CI/CD, pertukaran pesan, manajemen antrean, penanganan insiden darurat, serta pusat bantuan," tegas Novee Security. "Semakin otonom sistem tersebut beroperasi, semakin mutlak pula kendali kerangka kerja dalam menentukan aspek keamanan atas nama Anda, yang pada gilirannya membuka ruang lebih lebar bagi data yang belum terverifikasi untuk masuk ke tahap eksekusi nyata."
About the Author