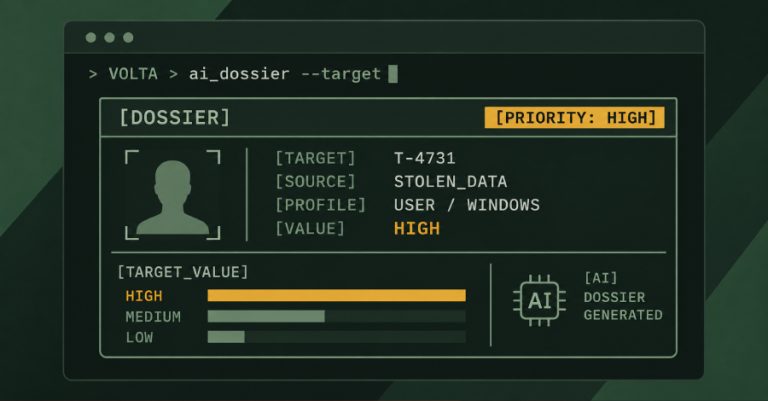
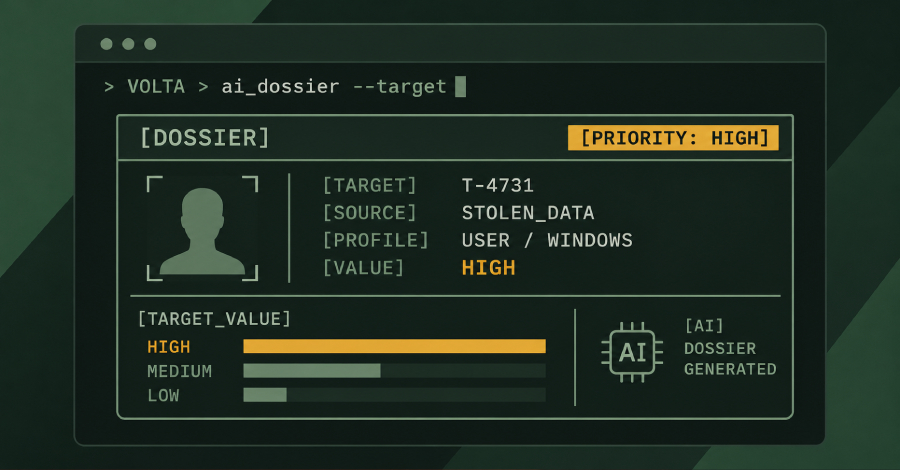
Pakar keamanan siber baru-baru ini mengidentifikasi ancaman program jahat pencuri data berbasis Windows yang dinamai VOLTA-AUTODOXER atau VOLTA. Perangkat perusak kategori infostealer ini mengintegrasikan kemampuan model bahasa berskala besar (large language model atau LLM) untuk memilah, menyusun peringkat, serta menaksir potensi finansial dan nilai monetisasi dari berkas curian korban.
Sama halnya dengan varian pencuri kredensial konvensional, VOLTA dirancang merampas data login, kata sandi tersimpan, dan cookie dari bermacam peramban berbasis Chromium. Program jahat ini juga menyedot informasi profil Microsoft Outlook, percakapan maupun ruang kerja Slack, detail kartu pembayaran, susunan seed phrase dompet kripto, token sesi aplikasi Discord, Telegram, Steam, hingga Roblox, token otentikasi Microsoft OAuth, kunci akses SSH serta infrastruktur komputasi awan, riwayat konfigurasi Wi-Fi, dan tangkapan layar monitor komputer secara berkala.
"VOLTA menyusun berkas bukti terstruktur yang mendalam mengenai sosok manusia yang berada di balik perangkat komputer yang berhasil dikompromikan," kata Ryan Fetterman, peneliti keamanan dari Cisco Talos. "Bundel bukti komprehensif ini menghimpun data koordinat geolokasi, alamat tempat tinggal fisik, nama institusi tempat bekerja beserta domain perusahaan, taksiran tahun kelahiran, empat digit terakhir nomor kartu perbankan, ruang kerja Slack, metadata kepemilikan dokumen digital, indikator salinan cadangan iPhone, hingga perkiraan valuasi pasar akun gim daring Roblox secara seketika."
Demi meningkatkan nilai jual dan validitas data yang telah dikeruk, malware ini mengeksploitasi sesi akses curian untuk menyusup ke akun surel Gmail target. Program ini lantas menyisir kotak masuk demi menemukan bukti transaksi pengiriman barang belanjaan maupun makanan guna menguatkan kepastian alamat domisili fisik target, dengan mengekstraksi riwayat surel pembayaran dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, serta PayPal.
Segera setelah paket data penting berhasil dikompilasi, kumpulan berkas tersebut diserialisasi dan diunggah ke dalam sistem pemrosesan kecerdasan buatan (artificial intelligence atau AI) untuk ditelaah mendalam menggunakan OpenRouter, sebuah infrastruktur gerbang API LLM terpadu sekaligus layanan perutean pintar, lengkap dengan rangkaian perintah sistem prompt terstruktur. Permintaan analitis ini secara bawaan diprioritaskan menuju Claude Opus 4.6 rancangan Anthropic. Apabila sistem menemui kendala pemrosesan, alur perintah otomatis dialihkan ke Kimi K2 besutan Moonshot AI, serta varian Gemini 2.5 Flash milik Google.
"VOLTA mengandalkan arsitektur berbasis multivariasi model untuk melakukan pemulihan cerdas saat mendapati respons penolakan dari sistem keamanan AI, dengan cara mengecek setiap umpan balik terhadap frasa seperti ‘I can’t’ atau ‘I’m not able,’ sebelum secara sistematis meneruskannya ke dalam skema berantai yang menampung hingga tiga model bahasa berbeda," ungkap Talos dalam keterangannya.
Program perusak VOLTA menyematkan instruksi sistem khusus sepanjang 240 kata yang mendikte model kecerdasan buatan agar bertindak layaknya seorang "analis intelijen forensik" profesional yang bertugas memetakan profil kerentanan target berdasarkan bundel data bukti terstruktur. "Bundel data ini merupakan SATU-SATUNYA fondasi fakta yang diperbolehkan; pengetahuan dari pelatihan dasar Anda sama sekali tidak boleh menambahkan fakta apa pun mengenai target," bunyi petikan kalimat instruksi dalam sistem prompt tersebut.
"Format luaran yang dituntut mencakup kolom khusus berjudul ‘WHAT THEY’RE WORTH’ yang berisi urutan aset berharga berdasarkan nilai monetisasinya menggunakan skala tingkat rendah, menengah, hingga tinggi, serta segmen bertajuk ‘THEIR OPSEC’ yang merangkum evaluasi mendalam terkait postur keamanan siber target dan kebiasaan higienitas kata sandinya," beber tim peneliti Talos menjelaskan rincian berkas laporan.
"Model kecerdasan buatan ini berperan penuh sebagai analis triase bagi operator kejahatan siber; sistem tersebut mengubah tumpukan mentah berkas kredensial curian menjadi sebuah berkas profil sasaran yang tersusun rapi berdasarkan skala prioritas dan diperkuat dengan referensi rujukan sumber mengenai seluruh aset bernilai ekonomi tinggi yang dimiliki korban."
Proses pemindahan data jarahan secara rahasia dilakukan peretas memanfaatkan platform Telegram yang terbagi dalam tiga tingkatan tahapan terpisah.
Selain kemampuan analitis tersebut, VOLTA diketahui memanfaatkan kerangka templat modular dengan enam parameter kosong yang siap diisi ketika berkas biner dikonfigurasi saat proses perakitan. Elemen yang dikonfigurasi ini meliputi kanal Telegram yang dialokasikan sebagai pusat penerima data eksfiltrasi, kunci API layanan AI, serta konfigurasi pengaturan teknis malware lainnya.
Metodologi operasional ini mengindikasikan kuat bahwa kreator perangkat perusak tersebut kemungkinan besar sedang menjajakan paket perakit piranti lunak (builder kit) kepada para calon pembeli di forum gelap, atau menjalankannya sebagai komoditas perangkat pesanan eksklusif yang dikendalikan langsung oleh mereka sendiri guna memproduksi berkas biner khusus bagi setiap pesanan yang masuk.
"Jika VOLTA memang berstatus sebagai perangkat perusak komersial yang diperjualbelikan secara massal, maka fitur penyusunan berkas profil otomatis berbasis AI ini bukanlah instrumen yang semata-mata dirancang sang pencipta untuk misi peretasannya sendiri," tegas Talos. "Fitur ini merupakan terobosan fungsional yang memberi kemudahan bagi pengguna kriminal dalam tingkatan teknis apa pun untuk membidik target dan langsung memperoleh laporan penilaian profil korban yang sudah diurutkan nilainya tepat di dalam kotak masuk obrolan Telegram mereka."
"VOLTA tergolong infostealer matang yang dilengkapi lapisan AI mutakhir pada tahap akhir semata-mata untuk satu orientasi: meringankan beban analisis manual sang operator. Sumbu lompatan teknologi AI di ranah ini bukan lagi soal kecepatan maupun besaran skala, melainkan peralihan beban kerja secara signifikan."
Pengungkapan temuan ancaman ini mengemuka di tengah tren adopsi teknologi kecerdasan buatan generatif (GenAI) oleh kelompok peretas yang kian menjadi standar kebiasaan baru. Pelaku kejahatan siber kian intensif memasukkan teknologi ini ke dalam alur kerja serangan guna merancang perangkat serang khusus maupun menemukan berkas krusial bernilai tinggi, sehingga mampu melipatgandakan peluang keberhasilan operasi kriminal mereka.
"Teknologi GenAI terbukti sangat mumpuni dalam memindai volume data yang sedemikian masif untuk kebutuhan klasifikasi informasi maupun pencarian isi dokumen secara mendalam," papar tim dari Zscaler ThreatLabz. "Saat pelaku penyerangan telah memperoleh kendali di perangkat target, GenAI dapat dimanfaatkan menyisir seluruh materi yang bisa diakses pada sistem korban, memburu berkas paling bernilai atau rahasia untuk dijarah atau dienkripsi saat fase kelanjutan operasi serangan berlangsung."
Kelompok pengembang ransomware dapat mengoptimalkan metodologi ini untuk menemukan sekaligus menguasai berkas korporat paling sensitif dari jaringan internal yang ditembus, sehingga mampu memaksimalkan peluang target terdesak membayar uang tebusan.
Pada pekan sebelumnya, Talos turut membongkar kerangka kerja canggih bertenaga AI bernama NIK C2 yang membekali penyerang dengan kendali jarak jauh, perampasan kredensial, pencatatan ketukan tombol keyboard (keylogging), teknik pengelabuan pertahanan sistem, pemantauan mata-mata, serta persenjataan ransomware terintegrasi. Kerangka kerja ini secara langsung menanamkan klien OpenAI untuk menyalurkan data curian menuju sistem analisis AI tepat di tengah sesi penerobosan sistem.
Berbasis bahasa pemrograman Go untuk lingkungan Windows, alat remote access (RAT) NIK C2 memberikan kendali penuh yang persisten atas sistem yang terinfeksi dan mendukung lebih dari 52 variasi perintah dari peladen pengendali (C2) guna memanen beraneka ragam data penting.
Integrasi OpenAI pada sistem ini menjadi sangat mencolok karena pelaku mampu menyalahgunakan kunci API OpenAI kepunyaan korban sendiri untuk membiayai dan memproses analisis intelijen tersebut. Secara teknis, program jahat memeriksa apakah pelaku menyertakan kunci API pribadi; jika tidak ditemukan, sistem langsung memindai variabel lingkungan sistem operasi korban untuk mencari parameter "OPENAI_API_KEY" dan segera memanfaatkannya.
Praktik manipulasi ini merupakan wujud nyata pembajakan model bahasa besar (LLMjacking), di mana penjahat membajak hak akses kecerdasan buatan milik pihak lain demi menjalankan operasinya—dalam situasi ini justru diarahkan menghantam si pemilik asli—sementara beban tagihan pemrosesan komputasi tetap ditanggung korban. Selain itu, cara ini mengaburkan jejak aktor yang mengajukan permintaan komputasi guna menghindari pemantauan keamanan.
"Mekanisme pengalihan ini bukanlah sekadar jalur cadangan untuk mengatasi ketiadaan kunci API. Ini merupakan rancangan terencana yang memiliki konsekuensi operasional yang luar biasa besar," tegas Talos. "Jika korban kebetulan memasang akun OpenAI di komputernya, kunci API akun tersebut akan secara otomatis dieksploitasi untuk membiayai kalkulasi inferensi AI milik penyerang."
"Kerangka kerja NIK C2 merombak total pola taktik serangan dengan cara menyatukan proses perampasan data dan tahap eksploitasi ke dalam satu sesi yang berkesinambungan tanpa henti, yang secara efektif melenyapkan jeda waktu pemrosesan offline yang selama ini memberi ruang deteksi berharga bagi tim pertahanan siber," pungkas Talos.
About the Author