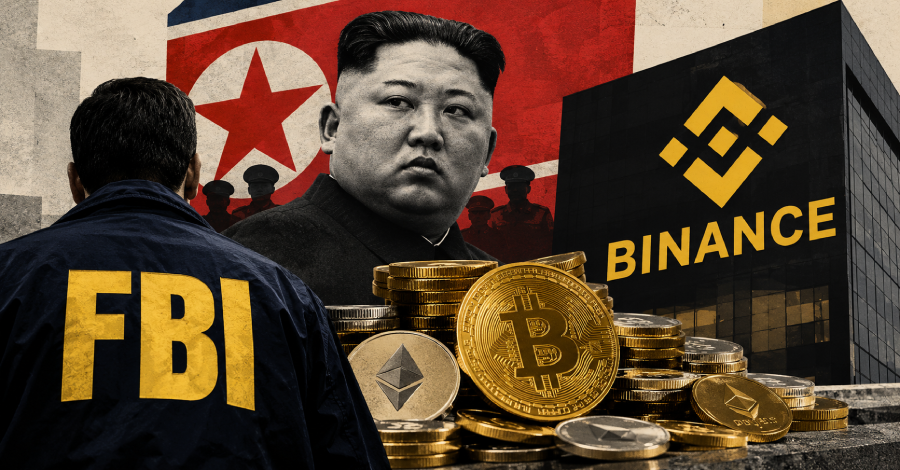
Biro Investigasi Federal AS (FBI) secara resmi mengidentifikasi kelompok peretas elit binaan Korea Utara, TraderTraitor, sebagai dalang pembobolan aset kripto bernilai lebih dari 6 miliar dolar AS. Entitas kejahatan siber ini juga dipantau dengan berbagai nama lain seperti Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces, serta UNC4899.
Melalui kerja sama terkoordinasi bersama Secret Service AS (USSS) serta divisi Investigasi Kriminal Layanan Pendapatan Internal (IRS-CI), FBI melaporkan bahwa para pelaku terpantau mengonversi mayoritas aset hasil kejahatan mereka menjadi token Ethereum (ETH).
"Diperkirakan aset-aset ini selanjutnya akan dicuci lebih jauh dengan menukarnya memakai ekosistem DeFi dan layanan swap instan saat mereka mempersiapkannya untuk fase pencucian dana berikutnya," papar FBI dalam pernyataan pers tertulisnya.
Otoritas penegak hukum federal tersebut turut melampirkan daftar perincian alamat dompet digital yang digunakan para peretas guna mengaburkan jejak transaksi serta mencuci koin rampasan itu.
Pengumuman tersebut bertepatan dengan pemberitahuan Binance yang telah mengaktifkan kembali penarikan dana tahap pertama hari ini antara jam 6 hingga 9 pagi UTC pasca dihentikan sementara akibat serangan siber itu.
"Semenjak insiden terjadi, tim internal kami segera mengambil langkah pengamanan preventif demi memproteksi platform, melangsungkan audit keamanan, dan mengecek kesiapan operasional layanan terdampak," tegas perwakilan Binance melalui keterangan resminya.
"Kami berupaya mengaktifkan proses penarikan dana secara bertahap seiring berjalannya finalisasi verifikasi keamanan dan kesiapan sistemik. Layanan deposit tetap beroperasi tanpa hambatan sama sekali oleh gangguan insiden ini."
Penjarahan raksasa ini langsung melampaui kerugian 1,46 miliar dolar AS yang menimpa bursa Bybit pada Februari 2025, mencatatkan diri sebagai pencurian kripto terbesar sepanjang sejarah. Dana dicuri melintasi 11 jaringan blockchain, di mana sekitar 82 persen di antaranya terpusat pada platform Ethereum dan Bitcoin.
"Insiden tunggal ini praktis melipatgandakan seluruh akumulasi aset kripto yang pernah dibajak oleh rezim terkait," sebut firma analisis blockchain Elliptic. "Aktor yang terhubung dengan Korea Utara, atau Republik Demokratik Rakyat Korea (DPRK), diperkirakan telah menjarah lebih dari 6,5 miliar dolar AS aset kripto belakangan ini."
Dari keseluruhan dana 6,43 miliar dolar AS yang dijarah oleh kelompok TraderTraitor, senilai 2,85 miliar dolar AS berhasil dibekukan secara on-chain berkat tindakan cepat dari Tether, Circle, Ripple, Arbitrum, beserta Optimism.
TraderTraitor sendiri merupakan kode identifikasi bagi sindikat peretas asal Korea Utara yang rekam jejaknya berfokus melancarkan pencurian aset digital pada industri Web3.0 melalui jebakan pengunduhan perangkat lunak berbahaya. Jaringan kejahatan digital ini terbukti telah beroperasi aktif setidaknya sejak tahun 2020 silam.
Dalam kurun waktu beberapa tahun terakhir, komplotan berbahaya ini juga didakwa bertanggung jawab atas peretasan bursa kripto besar lain seperti DMM Bitcoin, Bybit, KelpDAO, hingga Bitget.
Laporan investigasi mendalam dari SentinelOne, Zscaler ThreatLabz, serta Microsoft mengungkapkan bahwa TraderTraitor terus memutakhirkan teknik operasional mereka, mengandalkan penyedia Terraform palsu sebagai media penyebaran malware serta mendirikan perusahaan kedok palsu guna menjerat tenaga ahli keamanan siber, kecerdasan buatan, teknologi blockchain, dan agensi rekrutmen.
Modul Terraform yang disusupi tersebut difungsikan untuk memasukkan Bash loader otomatis yang mengunduh program jahat sesuai varian sistem operasi korban. Skema ini menyertakan implant lintas platform bernama FLATROOF yang menghisap data privat menggunakan script Python pengumpul informasi sebelum mengaktifkan backdoor ROOFDECK guna mengambil kendali perangkat sepenuhnya dari jarak jauh.
Rangkaian kegiatan sabotase ini kembali memperlihatkan bagaimana para peretas binaan Pyongyang konsisten menyalahgunakan alur kerja resmi para pengembang melalui modul Terraform yang disusupi guna mengeksekusi malware multiplatform pada macOS, Linux, serta Windows untuk membangun akses permanen.
Strategi penyerangan TraderTraitor, serupa dengan kampanye siber Korea Utara lain seperti Operation Dream Job milik Lazarus Group dan Contagious Interview oleh Famous Chollima, memanfaatkan iming-iming lowongan kerja palsu untuk memanipulasi target agar mengoperasikan program berbahaya. Tahap rekayasa sosial diperkuat oleh implementasi kecerdasan buatan demi merancang umpan persuasif, membuat identitas rekaan yang meyakinkan, serta menghindari sistem pemantauan keamanan.
"Pelaku memanfaatkan nama domain khusus, profil media sosial, dan wawasan sektoral untuk menyamar sebagai staf rekruter intelijen blockchain berbasis AI fiktif, menawarkan posisi rekayasa perangkat lunak untuk mengontak serta menjadwalkan wawancara kerja," jelas Microsoft.
"Dalam kurun waktu yang singkat tersebut, Jade Sleet melancarkan pola rekrutmen serupa memakai dua perusahaan cangkang ekstra yang disokong oleh infrastruktur identik dan penguasaan domain industri relevan."
About the Author