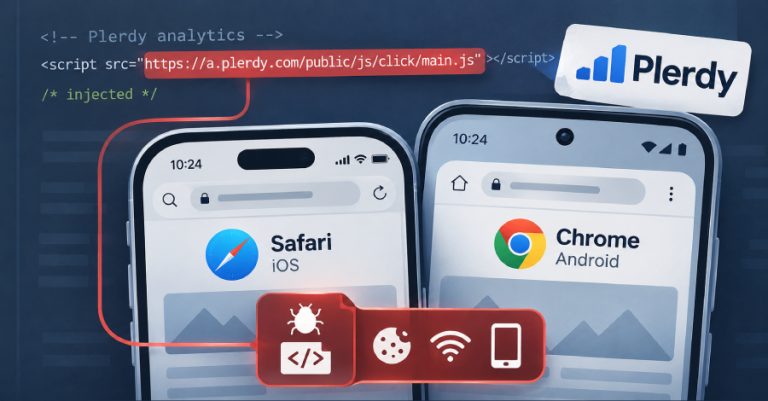
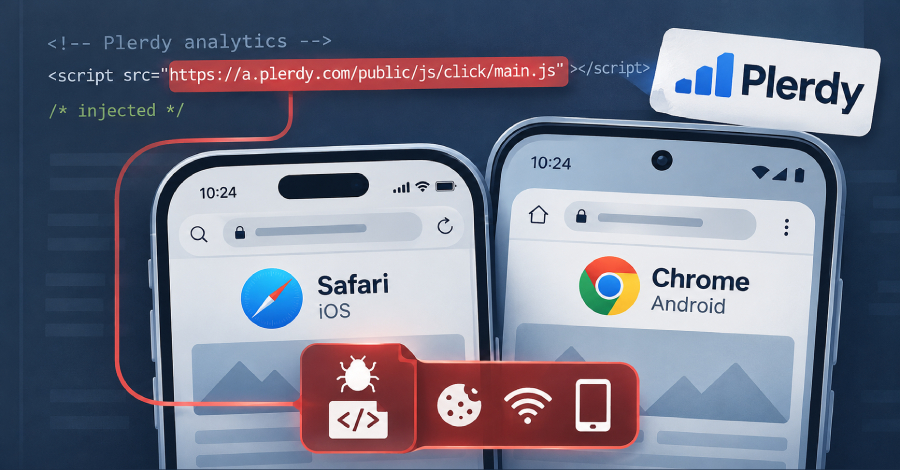
Kelompok peretas spionase siber yang berafiliasi dengan Rusia dan dikenal luas sebagai APT29 dilaporkan mendalangi operasi serangan watering hole masif yang mengincar para pengguna sistem operasi iOS dan Android. Aksi spionase digital skala besar ini dilancarkan melalui penyusupan ke sejumlah situs web resmi yang sah, pemanfaatan domain-domain tiruan berpura-pura resmi, serta eksekusi serangan rantai pasok atau supply chain attack terencana yang memanfaatkan layanan analitik web asal Ukraina bernama Plerdy SEO Tracker secara ilegal tanpa disadari pengelolanya.
"The injected JavaScript code collects browser and device attributes," papar peneliti keamanan siber dari Sekoia, Amaury-Jacques Garçon dan Félix Aime, dalam pemaparan teknis komprehensif mereka yang dibagikan langsung kepada The Hacker News. "Then, the delivery infrastructure delivers a platform-specific N-day exploit chain targeting either iOS or Android."
Target utama yang ingin dicapai dari rangkaian peretasan terkoordinasi ini adalah menyuntikkan muatan berbahaya yang memiliki kemampuan merampas berkas cookie peramban web korban secara diam-diam. Dalam skenario serangan lanjutan tertentu, muatan tersebut bahkan mampu menguras kata sandi jaringan nirkabel Wi-Fi hingga menyedot data menyeluruh yang tersimpan di dalam perangkat ponsel cerdas korban. Operasi siber berbahaya yang diberi nama sandi Poisoned Source ini berhasil diidentifikasi dan diungkap ke publik oleh para analis intelijen ancaman dari firma keamanan siber asal Prancis tersebut pada medio Oktober 2026.
Karakteristik mendasar yang menjadi pembeda utama dari kampanye spionase ini adalah pengerahan tiga saluran vektor infeksi siber yang berbeda secara simultan guna menjangkau para calon target mereka.
Deretan situs resmi yang terbukti telah disusupi oleh kode berbahaya tersebut antara lain mencakup sebuah portal web milik asosiasi perdagangan industri terkemuka yang menaungi korporasi-korporasi besar Amerika Serikat di bidang industri kimiawi komersial, sebuah laman resmi milik partai politik beraliran sayap kanan di Eropa, hingga sebuah portal web yang memiliki keterkaitan erat dengan institusi militer di Bulgaria. Berdasarkan temuan tersebut, muncul dugaan kuat bahwa kampanye penyerangan watering hole ini sengaja dirancang khusus untuk membidik figur-figur individual tertentu, alih-alih dilancarkan sebagai operasi penyerangan massal yang bersifat acak.
"It remains unclear whether the attackers intended to target visitors to specific websites or sought to compromise as many unpatched mobile devices as possible, indiscriminately exfiltrating data before selectively identifying and exploiting information of interest," ungkap analis Sekoia dalam laporannya.
"However, several of these sites are likely to attract high-value or strategically important visitors in the context of the Russia-Ukraine war. This supply chain attack spread through high-value targets, such as army, special forces, and military equipment (ballistic, UAV) websites."
Tanpa memandang metode masuk awal mana pun yang berhasil menjerat korban, seluruh rute rekayasa serangan ini bermuara pada satu muatan akhir yang serupa, yakni sebuah skrip pemuat JavaScript yang bertugas melakukan analisis profil terperinci terhadap perangkat seluler dan peramban web pengunjung, lalu segera mengirimkan malware tahap berikutnya yang paling cocok dengan sistem tersebut. Bagi pengguna perangkat buatan Apple atau iOS, skrip berbahaya ini secara terprogram akan mengaktifkan sebuah eksploit kit khusus bernama DarkSword guna meraup berkas cookie penjelajahan dan menyalin basis data ponsel secara utuh.
Sementara itu, pada ekosistem Android, perangkat lunak berbahaya yang disuntikkan dipersenjatai kapabilitas khusus untuk menguras riwayat data peramban Google Chrome sekaligus mengambil kata sandi jaringan Wi-Fi korban secara instan tanpa perlu mempertahankan eksistensi sistematis atau persistence. Para investigator forensik setidaknya telah berhasil mengidentifikasi tidak kurang dari tiga varian eksploit teknis yang dioperasikan.
Di dalam ketiga mekanisme penyerangan tersebut, semua data rahasia yang telah dieksfiltrasi dari ponsel korban akan langsung dikirimkan menuju peladen komando dengan titik akhir tujuan "ad.starx-net[.]com:8881/telemetry/v12". Rantai eksploitasi Android ini juga secara khusus memuat rutinitas pemeriksaan perangkat untuk mendeteksi apakah ponsel yang sedang ditargetkan merupakan varian Samsung Galaxy S25 Ultra melalui verifikasi tanda pengenal model spesifiknya, yaitu SM-S938B. Apabila nomor model tersebut teridentifikasi cocok, proses eksploitasi berbahaya akan seketika dihentikan secara sepihak oleh sistem peretas.
Perangkat jahat AndroSnitch mendapatkan penamaan tersebut lantaran memiliki kemiripan arsitektur teknis yang sangat identik dengan ANDROSNATCH, yaitu sebuah muatan pencuri data cookie Chrome yang pernah didokumentasikan oleh tim Google pada Agustus 2024 silam dalam sebuah kampanye watering hole mencurigakan yang juga dikaitkan erat dengan kelompok APT29, di mana serangan kala itu menargetkan para pengguna Android yang mengakses situs resmi kepemerintahan Mongolia dengan memanfaatkan rantai eksploitasi Chrome berkode CVE-2024-5274 dan CVE-2024-4671.
"This operation also confirms the continued reuse of CSV [Commercial Surveillance Vendors] mobile exploit frameworks, such as DarkSword, by state-sponsored intrusion sets," terang perwakilan Sekoia. "The adoption of packaged N-day exploit chains lowers the cost and technical threshold required to conduct advanced mobile exploitation."
Evolusi Perangkat Eksploit Coruna dan DarkSword
Temuan mutakhir ini mencuat ke permukaan hanya berselang beberapa pekan semenjak lembaga iVerify bersama Report URI merilis hasil analisis mendalam mengenai varian P7 dari eksploit kit DarkSword yang didistribusikan lewat taktik serangan half-click bersandarkan infrastruktur jaringan periklanan daring. Dalam salah satu insiden nyata, perangkat perusak tersebut dilaporkan telah disebarkan secara masif melalui sebuah materi iklan Instagram berbahaya bertemakan kejuaraan Piala Dunia yang disalurkan melalui peladen "ad-track[.]live."
Adapun rute penyebaran kedua terhubung langsung dengan kampanye kejahatan siber terorganisasi yang dijuluki DeadTag, di mana para peretas membeli domain-domain kedaluwarsa yang dulunya digunakan oleh pelacak analitik lama serta tag periklanan usang yang masih terus dimuat oleh ribuan situs web aktif di seluruh dunia hingga saat ini. Taktik ini ditujukan untuk mengeksekusi skrip JavaScript berbahaya ke peramban para pengguna iPhone tanpa disadari guna menjalankan perintah jahat milik penyerang.
"It checks who's visiting," beber pihak Report URI dalam risetnya. "Search engines, security scanners, automated browsers and anything else that looks like a bot gets nothing."
Skrip otomatis ini selanjutnya berkomunikasi dengan peladen pengendali milik peretas, yang kemudian menentukan alamat tujuan pengalihan bagi tiap-tiap pengunjung target. Jalur eksploitasi iPhone yang memanfaatkan celah jaringan DeadTag ini pada ujungnya akan mengarahkan korban menuju perangkat eksploit Coruna bagi model iPhone lawas dengan sistem operasi iOS versi 13 hingga 17.2.1, serta mengarahkan perangkat ke eksploit DarkSword P7 bagi ponsel modern yang menjalankan iOS 18.4 hingga versi 18.7.
"These are not phishing pages or fake app downloads, both kits attack the browser itself," tegas perwakilan Report URI, Scott Helme. "Simply opening the page is enough for your device to be compromised. There's nothing to tap, you don't need to click any link, nothing to install and no warning. If the iPhone is running a vulnerable version of iOS, the kit breaks out of the browser and installs spyware on the device."
Skema jahat lainnya yang turut memanfaatkan jaringan ini mencakup pengalihan tipuan berkedok Google, halaman pendaftaran jebakan penipuan taruhan kasino ilegal, iklan mesin pencari promo otomotif maupun dokter gigi palsu, hingga formulir survei bernuansa hadiah kemenangan palsu. Tercatat lebih dari 660 domain kedaluwarsa yang telah didaftarkan ulang kini menjadi pilar pendukung di dalam infrastruktur jaringan DeadTag tersebut.
Menurut analisis teknis yang dipublikasikan oleh Zimperium zLabs, rangkaian kampanye penyebaran perangkat eksploitasi Coruna serta DarkSword terpantau terus mengalami transformasi teknis, di mana sedikitnya terdata 608 domain aktif tercatat masih mendistribusikan baris kode turunan keluarga Coruna hingga Oktober 2026.
Meskipun pada fase awal perkembangannya Coruna dirancang secara rahasia oleh entitas peretas tingkat negara untuk kebutuhan operasi spionase yang sangat presisi, terjadinya kebocoran data pasca-pengungkapan perdananya membuat toolkit berbahaya tersebut kini beredar bebas dan diadopsi secara luas oleh berbagai kelompok peretas untuk melancarkan serangan mereka masing-masing.
Pada berbagai insiden, situs-situs pancingan tersebut bahkan secara eksplisit menginstruksikan para korbannya untuk segera menutup jendela in-app browser aplikasi maupun peramban iOS pihak ketiga mereka, lalu meminta mereka membuka tautan yang sama menggunakan Safari guna memicu bekerjanya rantai eksploitasi sesuai dengan versi sistem operasi target.
"Targets running iOS 17.2.1 or earlier receive the legacy Coruna framework (exhibiting byte-identical JavaScript payloads across multiple recovered configurations)," jelas peneliti keamanan siber Santiago Rodriguez. "Conversely, devices running later iOS builds receive a DarkSword-derived execution chain."
"The analyzed distribution footprint spans dating portals, AI-companion platforms, cryptocurrency promotions, media streaming services, and – in several instances – compromised legitimate sites serving the kit via hidden iframes."
About the Author