Departemen keamanan siber saat ini menghadapi banjir notifikasi peringatan, catatan log, serta instrumen pemantauan dalam volume yang belum pernah terjadi sebelumnya. Namun, ketika sebuah insiden peretasan berlangsung, satu pertanyaan mendasar kerap memerlukan waktu terlalu lama untuk dipecahkan: siapa atau entitas apa sebenarnya yang berada di balik aktivitas mencurigakan ini, serta aset apa sajakah yang berpotensi mereka akses?
Sebuah upaya login tidak biasa mungkin berasal dari pegawai internal. Suatu panggilan antarmuka pemrograman aplikasi (API) yang ganjil bisa bersumber dari akun mesin. Atau, sebuah agen kecerdasan buatan (AI) bisa jadi tengah mengakses sistem krusial memakai hak istimewa yang sudah lama tidak ditinjau ulang oleh tim tata kelola.
Sistem SIEM maupun platform EDR Anda mungkin berhasil menangkap kejanggalan tersebut secara teknis. Kendati demikian, tanpa pemahaman mendalam tentang kepemilikan identitas terkait, rincian izin akses yang dimiliki, serta jangkauan sistem yang dapat disentuhnya, pusat operasi keamanan (SOC) Anda kehilangan kepingan fakta paling mendasar. Ketiadaan konteks yang utuh berpotensi mengubah insiden keamanan biasa menjadi malapetaka siber yang jauh lebih masif.
Ikutilah sesi webinar yang dipandu oleh para pakar industri ini guna mengeksplorasi bagaimana wawasan konteks identitas waktu nyata mampu mengakselerasi proses investigasi ancaman SOC, memetakan risiko secara akurat, serta mengambil langkah penanggulangan secara meyakinkan.
Kesenjangan Kritis antara Pengelolaan Identitas dan Operasi Keamanan
Inilah pokok persoalan utamanya. Divisi Identity and Access Management (IAM) memegang peta otoritas mengenai siapa saja pihak yang berhak mengakses aset tertentu. Di sisi lain, tim Security Operations memikul tanggung jawab memantau anomali serta menanggulangi berbagai bentuk serangan berbahaya.
Ironisnya, kedua entitas ini kerap bekerja dalam sekat isolasi dengan perangkat lunak berlainan, sumber data tidak seragam, serta orientasi prioritas kerja yang berbeda. Ketika peringatan bahaya berbunyi, analis di meja SOC mungkin mengetahui peristiwa apa yang sedang terjadi, namun tertatih-tatih mencerna signifikansi serta konsekuensi nyata dari peristiwa tersebut.
Ambillah contoh kasus pembajakan akun layanan (service account). Analis keamanan mungkin mendeteksi adanya aktivitas janggal, namun serangkaian tanda tanya krusial tetap membayangi: siapa pemilik akun tersebut, sistem apa saja yang dapat diaksesnya, serta seberapa besar dampak bisnisnya jika akun dinonaktifkan secara mendadak?
Kejelasan jawaban atas pertanyaan tersebut sangat menentukan tindakan mitigasi. Memblokir akun yang salah dapat melumpuhkan jalannya operasional bisnis. Sebaliknya, menunda tindakan justru memberikan keleluasaan bagi peretas untuk bermanuver lebih jauh ke dalam jaringan. Kondisi ini kian pelik seiring maraknya pemanfaatan identitas non-manusia serta agen AI otonom dalam alur kerja perusahaan.
Ledakan Jumlah Identitas Membawa Eskalasi Risiko Akses
Paradigma pengawasan sistem keamanan terdahulu dirancang hanya untuk mengamati tingkah laku pengguna konvensional, perangkat keras fisik, dan lalu lintas jaringan. Kini, lanskap korporasi modern bertumpu erat pada akun layanan otomatis, kunci otentikasi API, beban kerja cloud mandiri, hingga agen kecerdasan buatan tanpa campur tangan manusia langsung.
Seluruh entitas identitas modern ini sering kali mengantongi hak akses tingkat tinggi menuju repositori data sensitif dan infrastruktur digital vital. Apabila salah satu identitas disusupi penjahat siber, mendeteksi aksi mencurigakan hanyalah permulaan. Analis pertahanan wajib segera mengidentifikasi profil hak aksesnya, interkoneksi sistemnya, serta dampak potensial yang dapat ditimbulkannya.
Di sinilah kehadiran konteks identitas mengubah peta permainan dalam investigasi digital secara menyeluruh. Alih-alih memandang tiap insiden sebagai masalah terisolasi, analis mampu mengaitkan kejanggalan dengan profil identitas sebenarnya, mengukur sejauh mana peretas dapat melompat, serta menetapkan langkah defensif presisi untuk membatasi kerusakan tanpa mengorbankan kelangsungan operasional bisnis.
📅 Amankan Partisipasi Anda: Pelajari cara praktis memperkuat kapabilitas penanganan insiden pada SOC Anda lewat webinar tanpa biaya pendaftaran ini.
Manifestasi Nyata dari Respon SOC yang Lebih Adaptif
Esensi pembenahan ini bukanlah menumpuk dasbor pemantauan baru ataupun memproduksi lebih banyak notifikasi alarm. Tujuannya adalah menyajikan informasi esensial siap pakai secara langsung bagi analis di tengah kepungan insiden kritis. Hal ini menuntut integrasi intelijen identitas ke dalam alur peringatan SIEM dan EDR yang ada, sehingga tim analis dapat bertindak lebih taktis.
Distingsinya sangat tegas: sekadar mengetahui ada kejanggalan teknis memang berguna. Namun, mengetahui sistem mana saja yang terancam serta langkah paling tepat guna meredamnya menyajikan nilai strategis yang jauh lebih berharga.
Langkah Menutup Jurang Pemisah Keamanan
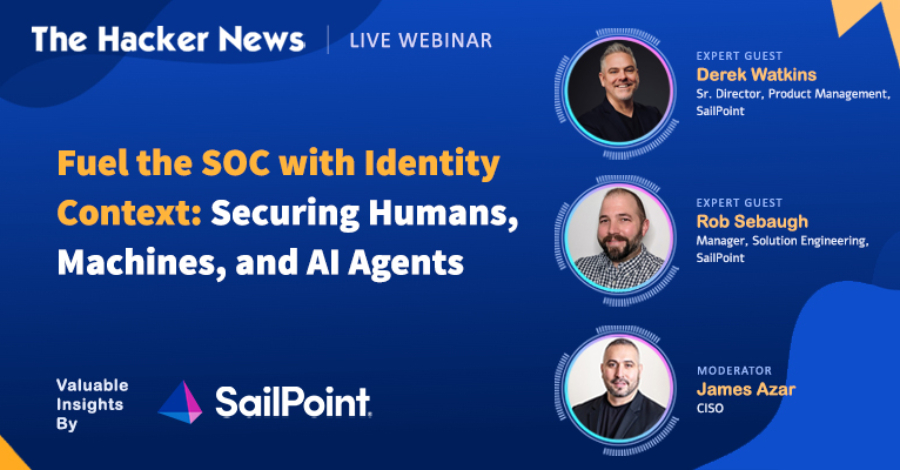
Dalam agenda webinar bertajuk Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents, para praktisi keamanan akan mengupas tuntas cara mengintegrasikan pilar IAM dengan unit operasional keamanan.
Berangkat dari implementasi nyata di lingkungan enterprise, pemaparan akan mengulas metode praktis memperkaya peringatan keamanan dengan konteks identitas, melacak pergerakan lateral, menghitung potensi radius dampak serangan, serta mengoptimalkan respons insiden tanpa mengganggu stabilitas sistem produksi. Sesi ini juga memaparkan panduan menyelaraskan metrik terpadu, standarisasi jalur eskalasi, hingga buku panduan mitigasi bersama antar tim terkait.
Pusat operasi keamanan Anda telah memiliki limpahan peringatan. Sekaranglah momentum tepat melengkapinya dengan konteks guna mengeksekusi tindakan nyata. Daftarkan diri Anda dalam webinar gratis ini dan temukan strategi mengubah kecerdasan identitas menjadi respons pertahanan siber yang jauh lebih tangkas dan cerdas.
About the Author