Sejumlah peneliti keamanan siber baru-baru ini membongkar rincian mendalam mengenai sebuah operasi spionase siber terkoordinasi yang menargetkan entitas strategis di Israel dan Wilayah Kurdistan di Irak. Rentetan aksi intrusi canggih tersebut dilaporkan berlangsung secara intensif pada kurun waktu antara bulan Agustus hingga Oktober 2026 dan terafiliasi kuat dengan kepentingan negara Iran.
Berdasarkan laporan investigasi teknis yang dirilis oleh Dream Research Labs, gelombang serangan siber ini berhasil memfasilitasi peretasan terhadap seorang tokoh terkemuka di Israel. Tidak hanya itu, kompromi keamanan serupa juga tercatat menjebol serta mengeksfiltrasi infrastruktur lingkungan komputasi awan (cloud) resmi milik entitas pemerintah daerah di Wilayah Kurdistan.
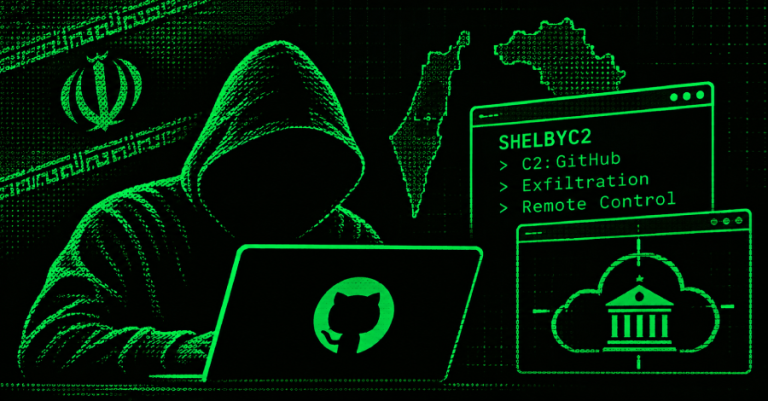
Rangkaian aktivitas intrusi tersebut diatribusikan secara definitif kepada kelompok ancaman siber yang dijuluki DarkBlinders. Kelompok penyerang ini dinilai memiliki kedekatan geopolitik dengan Iran dan terdeteksi melancarkan operasi aktif sekurang-kurangnya sejak September 2024. Jejak digital mereka sebelumnya telah dikaitkan erat dengan berbagai upaya serangan terhadap sektor infrastruktur penerbangan vital serta jaringan telekomunikasi besar di Uni Emirat Arab dan Irak, tanpa adanya tumpang tindih teknis langsung dengan kelompok peretas kawakan lainnya.
Skema operasional yang diusung oleh gerombolan ini secara konsisten mengandalkan taktik spear-phishing sebagai jalur pembuka akses awal. Modus ini dijalankan guna memperdaya korban-korban sasaran agar mengeksekusi program utilitas yang telah disusupi trojan, atau membujuk mereka mengunjungi laman web bentukan peretas yang membagikan perangkat lunak terinfeksi tersebut sebagai unduhan langsung.
Analisis forensik rantai serangan terdahulu yang pernah dipublikasikan oleh Elastic Security Labs dan Group-IB mengungkapkan proses penggelaran malware pemuat bernama SHELBYLOADER (dikenal juga dengan alias HOTAIR). Muatan ini dipicu menggunakan teknik DLL sideloading untuk meluncurkan backdoor canggih bernama SHELBYC2 (alias AEROSTAT). Pintu belakang ini memanfaatkan layanan repositori GitHub sebagai pusat kendali (C2), saluran pencurian data, dan instrumen remote control. Elastic melacak klaster ancaman spionase ini dengan kode REF8685.
Selanjutnya pada permulaan bulan lalu, tim analis Palo Alto Networks menguak jalannya kampanye siber bertajuk Blinder Tunnel. Dalam kampanye ini, kelompok aktor ancaman yang mereka namai CL-STA-1178 terpantau menyamar sebagai divisi teknologi informasi (IT) resmi dari Bandara Dubai demi mendistribusikan berkas tes koding pemrograman yang telah disisipi muatan jahat kepada individu-individu bernilai strategis tinggi.
Muslihat rekrutmen kerja manipulatif ini mulanya teridentifikasi pada akhir Maret 2026. Kendati demikian, serangkaian bukti digital yang dikumpulkan menunjukkan bahwa para peretas telah mempersiapkan, menata, dan menguji coba infrastruktur operasional serangan mereka sejak jauh-jauh hari pada bulan November 2025.
Operasi rekayasa sosial ini diketahui membidik kandidat potensial terpilih dengan menyodorkan tawaran pekerjaan bergaji menggiurkan. Sasaran diarahkan untuk membuka dan menjalankan aplikasi mandiri yang dirancang sangat mirip portal karier resmi, kemudian diinstruksikan untuk mengisi kuesioner administrasi yang telah disiapkan.
Tindakan pengiriman jawaban formulir tersebut pada dasarnya tidak memicu kebocoran data tersembunyi ataupun memulai komunikasi data dengan domain eksternal berbahaya seketika. Proses tersebut murni dihadirkan semata-mata sebagai umpan pengalih yang tampak meyakinkan guna menumbuhkan rasa percaya korban, sebelum pelaku mengirimkan berkas muatan berbahaya tahap lanjutan berwujud arsip proyek Microsoft Visual Studio yang disamarkan seolah-olah sebagai lembar evaluasi tes pemodelan kode.
Rantai eksploitasi ini memanfaatkan tiga kombinasi teknik pertahanan tingkat lanjut untuk memantapkan persistensi sistem: sebuah berkas proyek C# berformat “.csproj” yang dirancang jahat dipakai guna mengaktifkan injeksi AppDomainManager, dilanjutkan dengan metode DLL sideloading demi menginjeksi versi mutakhir SHELBYLOADER (alias ShelbyLoader V2), yang selanjutnya mengeksekusi SHELBYC2. Bersamaan dengan SHELBYC2, pelaku juga memasang utilitas tunneling khusus bernama Blackwood.
"The attackers behind the activity used tailored social engineering techniques to masquerade as Dubai Airports recruiters, using a trojanized Visual Studio coding challenge to target a high-value job seeker based in Iraq," Unit 42 said.
"The campaign is characterized by misuse of built-in developer tools and DLL sideloading. Attackers also used AppDomainManager hijacking to bypass security monitors like ETW [Event Tracing for Windows]."
Data intelijen paling anyar dari Dream Research Labs memperlihatkan bahwa aktor siber ini konsisten memanfaatkan trik psikologis rekayasa sosial sembari mengawinkan metode pencurian kredensial (credential phishing) dan infeksi malware secara simultan. Upaya ini melibatkan eksploitasi domain tipuan yang meniru laman portal webmail kelembagaan pemerintah dan sarana komputasi awan guna menjaring kredensial otentikasi maupun menyediakan unduhan berkas berbahaya.
Kelompok peretas jahat ini turut teramati membangun sejumlah alamat domain tiruan untuk aplikasi konferensi video palsu bernama StarkMeet (seperti stark-meet[.]com, stark-meet[.]online, dan stark-meet[.]website). Pengguna yang mengunduh dan mengoperasikan perangkat lunak palsu ini secara otomatis akan mengaktifkan proses eksekusi ShelbyLoader V2 beserta komponen SHELBYC2 ke dalam perangkat mereka.
Transformasi taktik yang berlangsung ini menjadi indikasi nyata bahwa para pelaku ancaman secara aktif terus memvariasikan mekanisme penyebaran perangkat perusak mereka, bertransformasi mulai dari modul tes keterampilan koding fiktif hingga pemalsuan paket instalasi piranti lunak komersial.
Pihak Dream menggarisbawahi bahwa pergerakan DarkBlinders bernaung di bawah payung klaster operasional yang sama dengan UNC5795 serta Dust Specter, merujuk pada temuan kesamaan infrastruktur server dan kemiripan kode malware. Operasi Dust Specter sendiri sebelumnya dilaporkan oleh Zscaler pada Maret 2026 sebagai aktivitas spionase Iran yang menyasar jajaran birokrat di Irak lewat kamuflase resmi Kementerian Luar Negeri negara setempat.
"Historical server fingerprints, overlapping victimology, and supporting attribution research lead us to assess with medium confidence that UNC5795 and UNC5187 may represent related sub-clusters within the broader APT34 group," it added.
"Their overlapping focus on Iraqi government entities adds context to this technical connection and suggests a shared intelligence collection interest. Combined with their respective APT34 associations, these findings support a medium-confidence assessment that the two clusters are operationally related and may belong to the same broader group."
Prince of Persia Mengoperasikan Server C2 di Wilayah AS untuk Kali Pertama dalam Satu Dekade
Pengungkapan kasus DarkBlinders ini mencuat bersamaan dengan temuan mengenai Prince of Persia (dikenal pula dengan sebutan Infy), yakni sel peretas siber binaan rezim pemerintah Iran yang jarang terpublikasi. Kelompok spionase ini kedapatan mengoperasikan salah satu server pengendali C2 miliknya ("68.65.122[.]203") yang berlokasi langsung di Amerika Serikat tahun ini, dengan indikasi pembangunan infrastruktur pada Juli 2026.
Infrastruktur tersebut berfungsi sebagai peladen C2 tahap kedua bagi Tornado, sebuah varian evolusi dari Tonnerre yang disebarkan melalui eksploitasi celah keamanan piranti lunak one-day. Malware ini memanfaatkan protokol aman HTTPS sekaligus jalur Telegram API sebagai perantara instruksi C2. Kehadiran server pengendali baru pada pengujung Mei 2026 mengakhiri masa hiatus selama tiga bulan tanpa aktivitas, fase yang dinilai sebagai masa jeda terpanjang selama hampir dua dasawarsa sepak terjang sindikat peretas tersebut.
"We have been monitoring Prince of Persia's exfiltration activity for the past six months," Tomer Bar, associate vice president of security research at Semperis, said. "The number of victims remains low, which could indicate either targeted attacks or difficulties infecting new victims."
"The Iranian threat actor decided to host its new C2 server on U.S. soil — at the same time as the beginning of the recent hostilities between Iran and the United States. This is the last place we expected to find the threat actor hiding."
About the Author