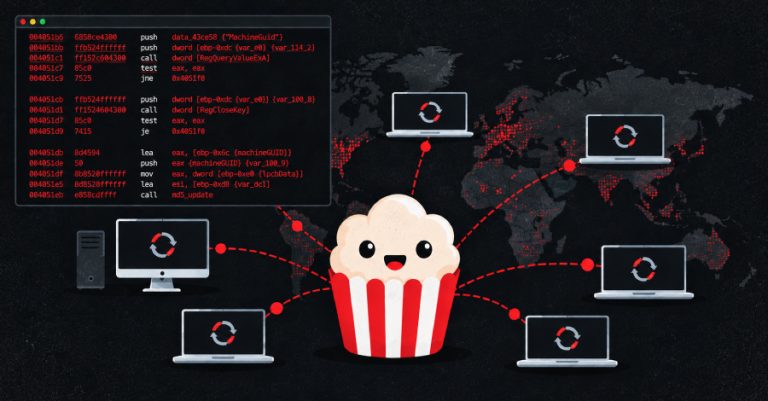
Kurun waktu antara November 2025 sampai Maret 2026, entitas keamanan siber asal Belanda bernama Eye Security mengeksekusi pengiriman lebih dari 2 juta paket pembaruan perangkat lunak secara langsung ke komputer milik pihak lain tanpa izin kepemilikan fisik guna mematikan komponen updater yang berjalan di latar belakang, langkah yang mereka anggap sangat mendesak demi mencegah pengambilalihan kendali perangkat secara menyeluruh oleh peretas.
Komponen pembaruan otomatis tersebut terikat langsung pada aplikasi Time4Popcorn, varian tiruan yang telah lama ditinggalkan pengembangnya dari proyek orisinal Popcorn Time, sebuah platform piranti lunak gratis populer yang menyajikan tayangan film bajakan serta serial televisi melalui protokol jaringan BitTorrent.
Popcorn Time sempat mencatat puncak popularitas sekitar sepuluh tahun lampau, sebelum proyek aslinya resmi ditutup pada tahun 2014 silam, kendati demikian bermacam-macam proyek klona terus beroperasi memanfaatkan merek dagang serupa. Di samping itu, sebuah inisiatif terpisah berkekuatan hukum legal yang mengadopsi nama Popcorn Time pada awal tahun 2025 tidak memiliki sangkut paut teknis sama sekali dengan perangkat lunak yang bermasalah ini.
Eye Security, yang bertugas mengawasi keamanan jaringan klien terhadap potensi bahaya, pertama kali memergoki keberadaan komponen pembaruan tersebut ketika melakukan prosedur threat hunt terencana: sebuah berkas eksekusi dengan nama Updater.exe pada perangkat laptop milik salah satu klien mereka kedapatan berulang kali mencoba menghubungi sebuah alamat web yang status kepemilikannya sudah kadaluwarsa alias tidak terdaftar lagi.
Guna mengetahui secara pasti entitas apa saja yang berupaya tersambung ke sana, firma forensik tersebut mengambil langkah membeli serta mendaftarkan sendiri alamat web terkait, dan sekitar 50 permintaan koneksi per detik langsung membanjiri peladen mereka. Di kemudian hari, rincian mengenai operasi siber berskala besar ini mereka rangkum dengan sandi Operasi IXIM dalam sebuah laporan tertulis mendalam serta paparan presentasi resmi pada forum Hack.lu bertanggal 22 Oktober.
Selama rentang pengamatan enam bulan penuh, lalu lintas permintaan yang masuk membawa serta lebih dari 3,8 juta tanda pengenal perangkat keras atau hardware ID yang berbeda. Kendati demikian, nomor identifikasi tersebut terbukti bukan tolok ukur yang akurat untuk menghitung jumlah unit komputer riil, lantaran sejumlah komputer Windows didapati berbagi nomor pengenal yang persis sama sementara perangkat Mac cenderung terus berganti identitas, sehingga Eye merevisi estimasi populasi korban menjadi berkisar 2,5 sampai 3 juta unit komputer berbasis Windows dan 250.000 hingga 350.000 unit komputer Mac.
Mekanisme kerja updater ini beroperasi secara konstan di balik layar pada lingkungan sistem operasi Windows maupun Mac tepat sejak pertama kali komputer dinyalakan. Program ini secara berkala memeriksa keberadaan versi teranyar menggunakan jalur komunikasi tanpa enkripsi serta langsung menginstal berkas muatan apa pun yang dikirimkan balik kepadanya pada hierarki hak istimewa tertinggi, yaitu level otorisasi SYSTEM di Windows dan level otorisasi root pada Mac, tanpa melakukan validasi kriptografis terhadap identitas pihak pengirim.
Mengingat deretan domain web yang dihubungi oleh updater tersebut telah ditelantarkan begitu saja oleh pemilik lamanya, Eye memaparkan bahwa siapa pun aktor kejahatan yang berhasil mendaftarkan domain yang tepat akan memperoleh wewenang penuh untuk mendistribusikan perangkat lunak berbahaya buatan mereka sendiri ke setiap perangkat yang masih memanggil alamat tadi.
Berbekal akses istimewa setinggi itu, seorang penyerang memiliki kapasitas penuh untuk menanamkan malware pemeras ransomware, menguras kredensial kata sandi yang tersimpan, hingga memasukkan perangkat sasaran ke dalam jejaring botnet raksasa, papar Eye. Ketika memetakan sampel persebaran alamat IP yang masuk, perusahaan tersebut menjumpai keberadaan para pengguna rumahan di seluruh penjuru dunia, di samping unit-unit komputer yang terhubung dalam infrastruktur jaringan milik pemerintah, institusi militer, serta korporasi swasta, kendati mereka menambahkan catatan bahwa sangat "sulit untuk menarik kesimpulan pasti" hanya berdasarkan data temuan tersebut.
Eye sejatinya telah menerbitkan laporan penemuan celah keamanan tersebut kepada publik, yang kini secara resmi diidentifikasi dengan kode CVE-2026-30612, pada bulan Juni. Lembaga Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) menyematkan skor keparahan mencapai angka 9,8 dari skala 10 pada kerentanan ini. Masalah tersebut secara spesifik berdampak langsung pada tiga varian rilis piranti lunak Time4Popcorn.
Membalikkan Senjata Updater Melawan Dirinya Sendiri
Berhadapan dengan situasi ketiadaan entitas pengembang resmi yang bertanggung jawab memperbaiki cacat kode tersebut serta mustahilnya kedatangan paket tambalan resmi, Eye membulatkan tekad memanfaatkan mekanisme kerja updater itu sendiri guna melumpuhkannya. Setelah mengantongi pertimbangan dan saran hukum yang matang, mereka memutuskan mengirimkan berkas paket pembaruan khusus ke jutaan mesin tersebut dengan satu instruksi tunggal: menghentikan dan menonaktifkan total layanan pembaruan, tanpa menghapus satu pun berkas lain serta tanpa memungut data apa pun dari komputer korban.
Pihak Eye menyamakan langkah taktis mereka ini dengan tindakan Operasi Ladybird pada tahun 2021 silam, momen ketika otoritas kepolisian Belanda secara serentak menyuntikkan paket pembaruan ke komputer-komputer yang terinfeksi jaringan botnet jahat Emotet guna melumpuhkan muatan berbahaya di dalamnya secara terpusat.
Perbedaan mendasarnya, menurut analisis Eye, terletak pada fakta bahwa para korban Emotet sama sekali tidak pernah berkeinginan secara sadar menginfeksi mesin mereka, sedangkan para pemakai Popcorn Time memang secara sengaja mengunduh dan memasang aplikasi tersebut. Kendati demikian, pihak perusahaan menegaskan, "tidak seorang pun di antara mereka yang berniat membiarkan sebuah updater yang terlupakan terus beroperasi di latar belakang selama bertahun-tahun."
Tak lama berselang setelah gelombang transmisi pembaruan mulai digulirkan, seorang pengguna mengunggah berkas racikan Eye tersebut ke repositori VirusTotal, yang memicu berbagai mesin antivirus mulai melabelinya sebagai malware berbahaya, sebuah kesimpulan yang wajar mengingat program tersebut memang bertugas mematikan paksa salah satu layanan Windows. Dikarenakan setiap perangkat keamanan yang memblokirnya justru membiarkan celah updater berbahaya tetap menyala, Eye terpaksa merombak ulang struktur kodenya berkali-kali hingga tersisa hanya satu mesin pemindai saja yang masih memunculkan peringatan.
Memasuki bulan Desember 2025, Eye tercatat sukses memperbarui lebih dari 1 juta sistem sekaligus memangkas volume lalu lintas koneksi menuju domain kendali mereka hingga menyusut sekitar 90 persen. Menjelang 1 Maret, intensitas transmisi paket kian menurun hingga berada di kisaran 5.000 pembaruan harian, sebuah penurunan dramatis mencapai 98 persen. Mengingat sisa komputer yang tersisa dipandang sudah terlampau sedikit untuk memikat minat para operator botnet, Eye resmi menghentikan kampanye tersebut usai mengalirkan total lebih dari 2 juta paket pembaruan.
Pada pengujung Maret, Eye menyerahkan kepemilikan 15 alamat web yang berada di bawah penguasaan mereka kepada Shadowserver Foundation, sebuah organisasi nirlaba yang berfokus mengamankan domain terlantar maupun domain berbahaya dari peredaran umum, agar aset-aset tersebut dikelola oleh institusi tepercaya dan bukan dipegang swasta.
Catatan kepemilikan registrasi publik atas salah satu domain, yakni popcorntimeupd[.]xyz, kini secara sah mengarah langsung ke peladen sinkhole milik Shadowserver, dengan catatan serah terima bertanggal 20 Maret 2026. Sementara itu, sejumlah domain tujuan lain yang turut dihubungi oleh updater tidak pernah berhasil diambil alih oleh Eye dan masih dikuasai oleh pihak-pihak luar, sehingga perangkat-perangkat yang mencoba menghubungi domain-domain tersebut dinyatakan masih tetap berada dalam bahaya.
Eye tidak menemukan indikasi bahwa terdapat pihak lain yang tengah berupaya menyebarkan kode eksekusi melalui domain-domain tersebut: alamat-alamat yang telah dikuasai orang lain umumnya berstatus diparkir atau sedang dipasarkan untuk dijual, alih-alih dipakai menyalurkan pembaruan ke komputer yang memanggilnya. Celah keamanan ini pun belum tercatat dalam katalog kerentanan yang dieksploitasi milik CISA per 23 Oktober 2026.
Langkah Penting yang Harus Dijalankan Pengguna Popcorn Time
Tindakan menonaktifkan program updater nyatanya tidak serta-merta menjadikan keseluruhan aplikasi aman digunakan. Eye memperingatkan bahwa Popcorn Time berjalan menggunakan mesin peramban usang lansiran tahun 2014 dengan fitur keamanan sandbox dalam status mati, memuat konten melewati jalur komunikasi tanpa enkripsi, serta menarik komponen kode eksternal dari domain-domain telantar lainnya.
Eye sendiri sempat mendaftarkan domain-domain usang tersebut, sebuah celah yang secara teoritis memungkinkan mereka mengeksekusi kode buatan sendiri pada setiap komputer saat aplikasi dibuka. Meski mereka tidak pernah merealisasikannya, Eye berhasil menyusun bukti konsep yang berfungsi penuh, menegaskan ancaman nyata yang mengintai. Paket pembaruan yang mereka kirim tempo hari murni hanya menonaktifkan modul updater, sehingga kerangka aplikasi selebihnya tetap membawa risiko fatal bagi siapa saja yang masih bersikeras memakai Popcorn Time.
Saran utama dari Eye adalah menghapus aplikasi Popcorn Time secara permanen dari perangkat. Modul updater sejatinya dapat pula dinonaktifkan secara manual: pada sistem Windows melalui dua baris perintah untuk menghentikan serta menonaktifkan "Update service," sedangkan pada Mac cukup dengan satu perintah guna membongkar helper PT.updd. Menghapus program secara total tetap merupakan jalan teraman, mengingat sekadar mematikan updater masih menyisakan kerentanan aplikasi lainnya di dalam sistem.
Pada ekosistem Android, modul pembaruan terintegrasi langsung menyatu ke dalam aplikasi sehingga tidak dapat dimatikan secara terpisah, di samping fakta bahwa instalasi hanya akan berjalan apabila pengguna menekan persetujuan di layar secara manual, sehingga Eye tidak mengirimkan paket pembaruan ke gawai Android. Menghapus instalan aplikasi menjadi satu-satunya solusi perlindungan mutlak pada platform tersebut.
Bagi administrator yang ingin melakukan pemeriksaan jaringan internal, tim pertahanan siber disarankan mendeteksi keberadaan dua berkas updater utama, yaitu Updater.exe di Windows dan PT.updd di Mac, serta memeriksa riwayat lalu lintas data menuju domain-domain yang telah dirinci Eye, yang mencakup daftar lengkap 20 domain beserta seluruh nilai hash berkasnya.
About the Author