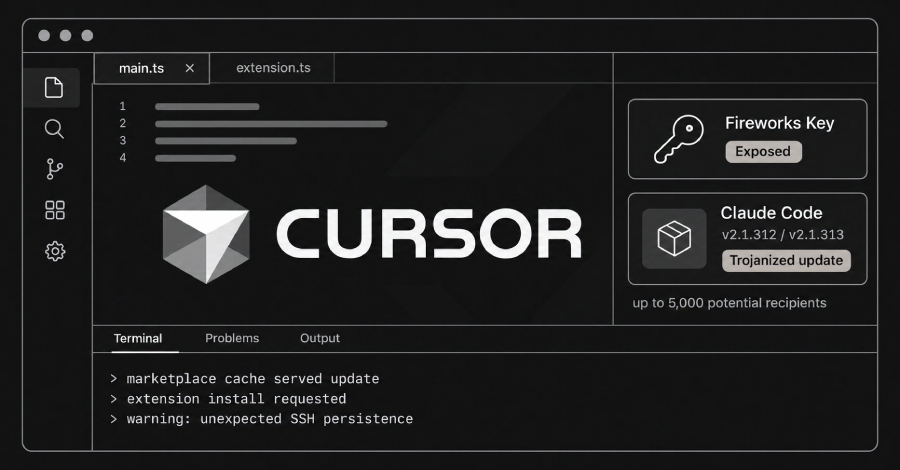
Penyusupan terhadap ekstensi resmi Claude Code milik Anthropic di direktori Cursor Marketplace berakar dari insiden pencurian kunci akses yang sebelumnya terekspos akibat kebocoran keamanan di penyedia layanan Fireworks AI.
"Pelaku ancaman memperoleh kredensial akses yang sebelumnya kami terbitkan untuk Fireworks," demikian klarifikasi resmi yang dirilis oleh manajemen Cursor pada pembaruan hari Jumat. "Kunci otentikasi tersebut bocor melalui Fireworks, dan peretas memanfaatkannya guna menyalin isi berkas dari storage bucket berstatus read-only yang biasa dipakai untuk berbagi data operasional dengan pihak mereka."
Pengumuman terperinci ini dipublikasikan hampir dua pekan semenjak varian berbahaya berisi trojan dari ekstensi resmi Claude Code disebarkan secara luas di platform Cursor Marketplace layaknya sebuah rilis pembaruan sah, dengan tujuan menanamkan pintu belakang (SSH backdoor) persisten ke dalam sistem operasi para pengguna yang terinfeksi.
Menurut penjelasan platform pembuat kode berbasis kecerdasan buatan tersebut, ruang penyimpanan read-only itu diketahui menyimpan jejak aktivitas agen pengkodean terbatas yang berasal dari sesi pengguna yang tidak mengaktifkan fitur Privacy Mode. Pengaturan khusus di ekosistem Cursor ini dirancang agar pengguna dapat secara sukarela menolak pemanfaatan data pribadi mereka dalam proses pelatihan sistem AI.
Sebagian besar rekaman sesi tersebut berasal dari tahun 2025, periode di mana data memang diizinkan untuk digunakan sebagai materi pelatihan kecerdasan buatan. Sayangnya, rekaman riwayat tersebut memuat kredensial penting yang belum disaring atau disamarkan secara menyeluruh, sehingga mengakibatkan tereksposnya informasi otentikasi API milik kurang dari 0,01% basis konsumen layanan mereka.
Pihak Cursor menambahkan bahwa peretas memanfaatkan kumpulan kredensial bocor tersebut sebagai batu loncatan utama untuk menjangkau beberapa perangkat lunak berbasis software-as-a-service (SaaS) internal yang dioperasikan Cursor, kemudian mengambil alih akses ke informasi penting di dalamnya.
Manajemen Cursor menegaskan telah mengambil serangkaian langkah mitigasi cepat berupa penonaktifan total kunci milik vendor terkait, mencabut sekaligus merotasi seluruh kunci kredensial internal, melakukan pemindaian mendalam untuk melacak jejak akses liar, serta melokalisasi ancaman sesegera mungkin setelah "kami mendeteksi adanya penetrasi lanjutan." Perusahaan pengembang ini juga sempat melumpuhkan sementara beberapa sistem layanan internal dan produk mereka, yang berdampak pada terganggunya fungsionalitas fitur Cursor bagi para pengguna umum.
Eskalasi serangan berlanjut pada tanggal 29 Oktober 2026, di mana peretas menggunakan kredensial curian dari berkas internal untuk menyusupkan ekstensi berbahaya tiruan Claude Code milik Anthropic langsung ke dalam sistem cache pengiriman data milik Cursor Marketplace.
"Diperkirakan sebanyak-banyaknya 5.000 pelanggan yang mengunduh berkas cache ekstensi tertentu pada 29 Oktober berpotensi menerima paket aplikasi berbahaya tersebut," ungkap pihak Cursor. "Paket tersebut beredar selama kurun waktu kurang lebih 11 jam sebelum tim kami berhasil menghapusnya. Kami langsung menurunkannya, mematikan operasional direktori ekstensi, dan berkoordinasi secara ketat dengan pihak penyedia komputasi awan yang menampung server pelaku agar server mereka segera ditutup."
Perusahaan menyatakan telah mengirimkan peringatan khusus kepada seluruh pelanggan terdampak yang sempat memasang rilis versi 2.1.312 atau 2.1.313 selama rentang waktu ancaman berlangsung, sembari memfasilitasi pencabutan kredensial yang terancam. Di samping itu, seluruh aktivitas lalu lintas inferensi kini resmi dipindahkan dari Fireworks, kunci mitra telah dinonaktifkan, dan segala bentuk pembagian kumpulan data bersama vendor tersebut telah diputus total.
Cursor juga menegaskan kepastian bahwa tidak ada indikasi aktivitas mencurigakan tambahan yang teridentifikasi semenjak tanggal 1 November 2026.
Hingga kini tidak ditemukan bukti keterpaparan pada akun dengan Privacy Mode aktif, repositori kode milik konsumen, infrastruktur produksi Cursor, aplikasi orisinal Cursor berikut berkas pembaruan resminya, lini produk perangkat lunak lain, maupun aplikasi ekstensi lain di Cursor Marketplace.
Uber Turut Terimbas Pelanggaran Keamanan Fireworks
Peristiwa ini mencuat bersamaan dengan laporan konfirmasi dari pihak Uber Technologies, yang mengakui pelaku siber anonim berhasil mencuri ribuan berkas data surat izin mengemudi (SIM) milik para mitra pengemudi setelah menembus sistem kredensial internal mereka.
"Pada tanggal 9 Oktober 2026, salah satu mitra penyedia layanan memberi tahu Uber bahwa ada pihak ketiga tanpa izin yang telah membobol data kredensial internal mereka dan memanfaatkannya untuk menyusup ke akun Uber yang terhubung," jelas Uber dalam dokumen laporan resmi di negara bagian California, AS. "Pada 13 Oktober 2026, hasil penyelidikan internal memastikan bahwa entitas ilegal tersebut berhasil mengakses data rahasia Uber yang tersimpan pada sistem mitra vendor tersebut."
Kendati Uber enggan mengungkap identitas rekanan dalam laporannya, pemberitaan media TechCrunch mengonfirmasi bahwa mitra yang dimaksud adalah Fireworks AI. Uber belum membeberkan total pasti korban yang terdampak insiden kebocoran tersebut. Pekan lalu, perusahaan rintisan aplikasi produktivitas Notion juga membenarkan bahwa data milik mereka ikut dibobol dalam rentetan insiden peretasan Fireworks AI ini.
About the Author