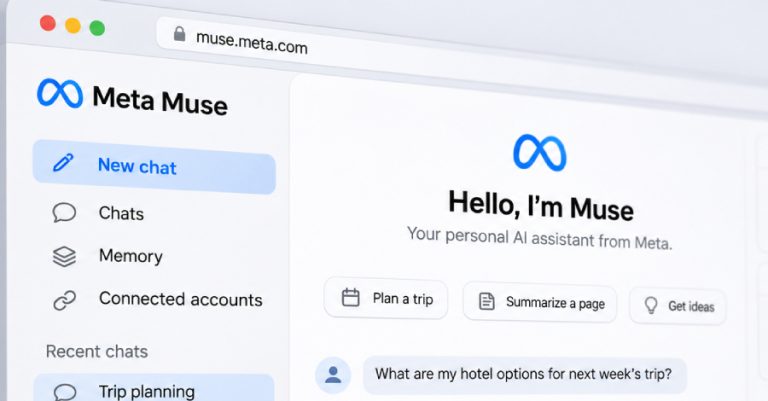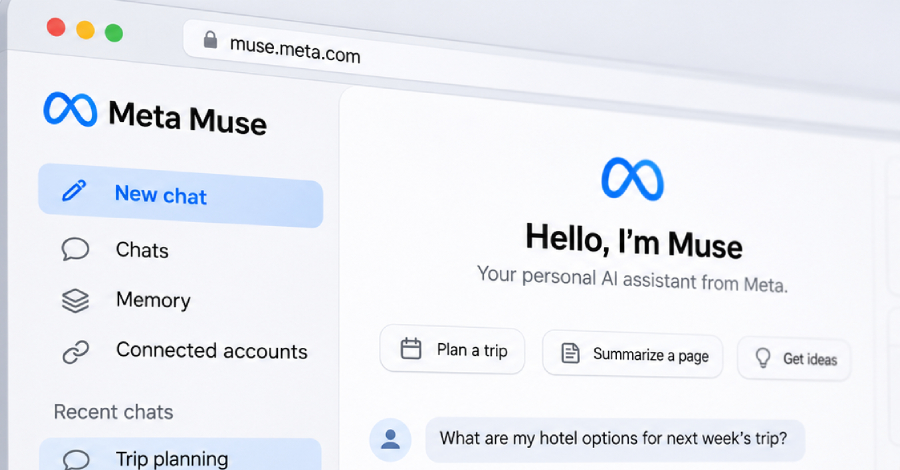
Sebuah halaman web berbahaya mampu menyedot percakapan pribadi serta memori tersimpan milik pengguna Meta Muse dari asisten kecerdasan buatan tersebut tanpa memerlukan persetujuan konfirmasi apa pun, menurut temuan terbaru dari kalangan peneliti keamanan siber.
Metode penyerangan serupa juga dapat diperluas untuk membobol seluruh kredensial rahasia yang disimpan Muse untuk berbagai akun digital yang terhubung dengan pengguna.
Eksperimen ini murni peragaan laboratorium dan bukan serangan terhadap pengguna sebenarnya, serta dampaknya terbatas di dalam mesin komputasi awan milik pengguna individual. NebuSec, firma riset keamanan yang merilis laporan tersebut kemarin, menyatakan bahwa tim pengembang Muse telah memperbaiki seluruh celah yang dibeberkan.
Muse merupakan agen kecerdasan buatan personal rancangan Meta yang diluncurkan pada 8 September, beroperasi melalui akun online tertaut milik pengguna serta mampu mengeksekusi pembelian barang atas nama mereka. Setiap agen pengguna berjalan pada komputer awan mandiri.
Pada arsitektur tersebut, lapisan pengawas bernama Sentinel bertindak sebagai gerbang tunggal penyaring semua informasi yang dipancarkan keluar oleh asisten, sementara kata sandi dan token akun terhubung seharusnya terlindungi di luar jangkauan agen.
Kala peluncuran perdana, tim pengembang Muse sempat menegaskan visi proteksi mereka: "Maka kami merancang sistem dengan asumsi bahwa agen tersebut mungkin diserang dan berupaya membatasi potensi kerusakan."
Dalam simulasi pengujian, halaman berbahaya yang diakses asisten berhasil memindahkan riwayat percakapan sekaligus memori pengguna ke peladen eksternal serta memanipulasinya tanpa memicu notifikasi peringatan sama sekali kepada pemilik akun, sebagaimana dipaparkan dalam laporan teknis firma tersebut.
Dari tahap awal itu, para periset merangkai kerentanan peramban bawaan Muse, yang biasa dimanfaatkan asisten untuk pekerjaan seperti membuat berkas PDF, dengan celah keamanan kernel Linux, sehingga berhasil merebut kendali penuh atas mesin awan pengguna. Mereka merinci rantai eksploitasi tersebut dalam sebuah analisis mendalam.
Akses kendali mutlak tersebut menembus penyimpanan kredensial akun, berkas-berkas tersimpan, hingga sistem Sentinel itu sendiri, komponen-komponen yang secara rancangan keamanan Muse seharusnya diisolasi secara ketat dari jangkauan agen cerdas.
Tindakan peretasan ini tidak merembet melampaui komputer awan tunggal tersebut. Tim peneliti tidak sampai menembus infrastruktur peladen bersama di tingkat bawahnya atau melompat ke mesin komputasi milik para pengguna lain.
Muse sejatinya dikembangkan berlandaskan asumsi bahwa agen asisten miliknya berpotensi disalahgunakan untuk menyerang pengguna dan telah dirancang melokalisasi intrusi. Tiap lapis perlindungan tersebut sejatinya berjalan sesuai spesifikasi teknis, papar NebuSec, namun penyerangan tetap sukses menembusnya secara menyeluruh.
Firma tersebut menyatakan sudah melaporkan temuan kritis ini kepada tim Muse dan semua kerentanan telah ditambal sebelum laporan dibuka ke publik. Meta belum memberikan konfirmasi resmi mengenai perbaikan maupun komentar atas riset ini, dan laporan tersebut tidak mengungkap ada tidaknya data pengguna yang sempat terakses sebelum pembaruan diterapkan.
Riset NebuSec terhadap sistem Muse ini sukses membobol infrastruktur komputasi awan sang asisten, berbeda dengan celah Muse terdahulu pada September yang cuma memungkinkan perangkat perusak yang sudah bercokol di komputer Mac membajak fungsi asisten langsung pada perangkat fisik pengguna.
About the Author