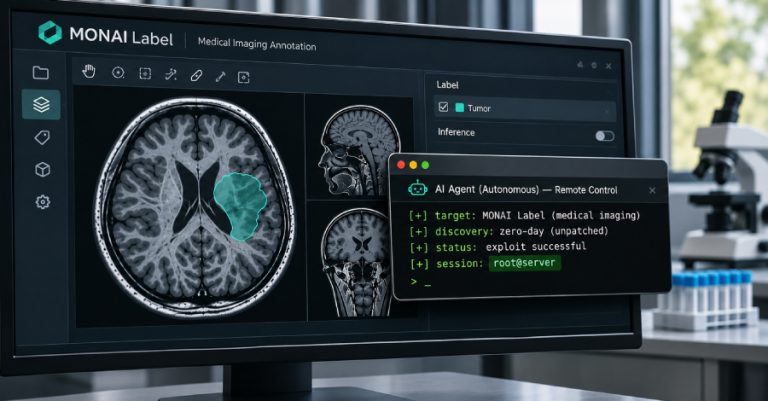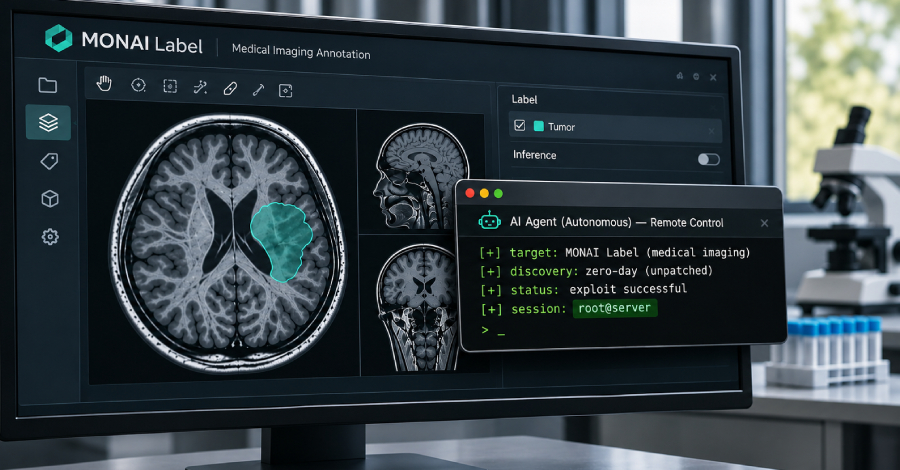
Kelompok peretas yang dicurigai terafiliasi dengan China telah mengerahkan agen kecerdasan buatan otonom guna mengendus celah keamanan zero-day pada MONAI Label, sebuah server pencitraan medis bersumber terbuka, hingga berhasil menguasai hak akses root pada server universitas, ungkap Amazon Threat Intelligence pekan ini.
Kelemahan sistemik ini memungkinkan penyusup tanpa akun resmi untuk menempatkan serta menulis berkas di luar folder penampungan server yang semestinya. Kerentanan ini berdampak langsung pada MONAI Label versi 0.8.5 beserta edisi pendahulunya dalam konfigurasi standar, yang memang beroperasi tanpa mekanisme autentikasi aktif.
Meskipun pengelola peranti lunak telah menggabungkan perbaikan tambalan ke dalam repositori kode sumber, paket versi pembaruan resmi yang siap diinstal oleh para pengguna hingga kini belum dirilis.
MONAI Label sendiri adalah server khusus yang kerap dimanfaatkan kelompok peneliti laboratorium untuk menandai data pemindaian medis sekaligus melatih berbagai model komputasi visual. Program ini berdiri sendiri dan terpisah dari ekosistem kerangka kerja MONAI yang berskala lebih luas.
Titik lemah ini berakar pada celah penelusuran direktori atau path-traversal di dalam modul server yang bertugas memproses berkas unggahan gambar serta label data. Identifier berkas yang dikirimkan oleh pemanggil langsung disambungkan ke direktori penyimpanan lokal dan ditulis ke piringan disk tanpa melalui pemeriksaan ketat guna memastikan hasilnya tidak melenceng keluar dari area folder tersebut.
Operasi penulisan berkas oleh server berjalan setara tingkat kewenangan akun pemanggil layanan, sehingga penyerang memang tidak bisa menulis data secara leluasa ke sembarang lokasi sistem operasi. Kendati demikian, direktori konfigurasi atau ruang eksekusi skrip kode yang memiliki izin tulis dapat dimanfaatkan untuk memicu instruksi program berbahaya. Fitur autentikasi bawaan dalam keadaan mati, sehingga klien mana pun yang terhubung di jaringan dapat melancarkan injeksi tersebut pada versi 0.8.5 maupun versi lama.
Amazon merekonstruksi kronologi pembobolan sistemik ini setelah secara tidak sengaja menemukan panel kendali Cairn milik operator peretas yang terbuka bebas di jaringan internet tanpa proteksi sandi. Cairn dikenal sebagai kerangka kerja sumber terbuka untuk mengoperasikan agen AI sebagai penguji penetrasi otomatis. Panel yang terekspos itu membeberkan setelan tugas para agen, instruksi perintah prompt, serta seluruh catatan rekam jejak operasi mereka.
Selama rentang waktu sekitar 48 jam pada bulan September, serangkaian agen artifisial tersebut memetakan arsitektur aplikasi target hingga mencapai fase penulisan berkas liar ke peladen hanya dalam kurun waktu kurang lebih 11 menit, sebagaimana dirinci perusahaan dalam laporan insiden komprehensifnya.
Unit-unit agen pintar itu mengeksekusi misinya dengan minim arahan langkah per langkah secara manual. Pengendali manusia hanya mematok sasaran akhir untuk memperoleh kendali shell dan menunjuk target sasaran, sementara agen cerdas tersebut merancang taktik serta menentukan metodologi eksploitasi mereka secara independen, sebut keterangan resmi perusahaan.
Penyelidik menghubungkan rangkaian aksi siber ini kepada aktor yang berafiliasi dengan China dengan tingkat keyakinan sedang. Dugaan ini bersandar pada temuan instruksi prompt berbahasa Mandarin Sederhana, konfigurasi zona Waktu Standar China, serta pemilihan target yang selaras dengan kepentingan strategis kawasan tersebut. Peneliti belum mengaitkannya ke grup bernada khusus atau membuktikan keterlibatan langsung pemerintah.
Hak akses penuh atau root shell baru tercipta pada tahapan berikutnya, bukan dalam tempo kilat 11 menit pertama tadi. Melalui sesi interaksi terpisah, kelompok agen mengeksploitasi celah serupa guna menyuntikkan skrip berkas yang otomatis dipanggil oleh lingkungan Python ketika awal pemuatan. Mereka lantas mengaktifkan fungsi pelatihan model guna memulai proses eksekusi Python baru, yang seketika menjalankan berkas jebakan itu dan membuka koneksi pemanggil balik berstatus root ke tangan peretas.
Keberhasilan eskalasi root ini baru terkonfirmasi terjadi pada satu mesin peladen milik institusi universitas. Apakah instalasi MONAI Label di instansi lain akan menghasilkan kompromi yang sama tentu bergantung pada konfigurasi sistem operasional dan hak istimewa akun layanan di lingkungan bersangkutan.
Pada sesi peretasan lanjutan, operator memberikan lorong terowongan akses khusus kepada agen AI ke dalam jaringan universitas kedua yang menjalankan aplikasi serupa. Amazon meyakini institusi berikutnya telah disusupi memakai trik identik, kendati kompromi kedua ini belum divalidasi penuh.
Pengelola proyek telah memverifikasi kerentanan tersebut lalu menggabungkan perbaikan pada basis kode sumber per 19 Oktober, yang memaksa setiap data unggahan tetap terisolasi di folder resmi serta menolak nama berkas kosong atau berkas berawalan tanda titik.
Pemberitahuan keamanan terbitan pengelola pada pekan ini masih belum mencantumkan versi kompilasi bertambal dan menyebutkan solusi definitif baru hadir pada rilis masa mendatang. Daftar pembaruan paling mutakhir masih tertahan pada versi 0.8.5 keluaran tahun 2024. Penyatuan perbaikan kode sumber belum tentu setara ketersediaan paket instalasi langsung.
Celah kritis ini telah terdaftar resmi dalam basis data kerentanan sebagai CVE-2026-133968 yang terbit pekan ini dengan skor keparahan 9,8 dari skala 10. Lembar penasihat proyek belum memperbarui label CVE tersebut, yang murni disebabkan kelambatan sinkronisasi data halaman dan bukan mengindikasikan adanya celah lain.
Karena belum tersedia versi rilis yang aman, langkah mitigasi yang realistis mencakup isolasi eksposur jaringan publik dan pembatasan daya jangkau server jika sewaktu-waktu terkompromi.
Temuan ini sepenuhnya bersumber dari rekonstruksi internal Amazon dan belum divalidasi pihak luar. Tidak ada bukti rekam medis pasien dicuri, sistem klinis terjamah, atau penyerang merangsek melampaui sasaran target universitas tersebut.
Kampanye peretasan ini juga mencatat sejumlah upaya gagal, sehingga capaian akses root pada satu server target tidak boleh disamaratakan sebagai kepastian hasil pada seluruh instalasi MONAI Label.
About the Author