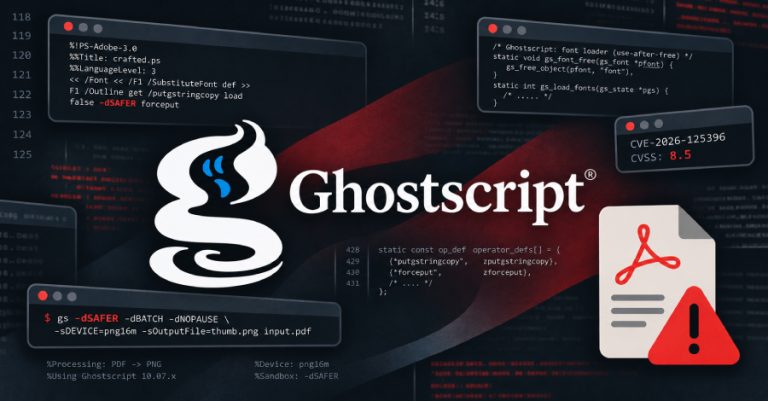
Sebuah kerentanan yang kini telah ditambal pada perangkat lunak Ghostscript memungkinkan berkas berbahaya yang dimanipulasi secara khusus membobol lingkungan isolasi atau sandbox keamanan program, lalu mengeksekusi rentetan perintah pada server yang memprosesnya.
Ghostscript berperan sebagai mesin penerjemah utama yang diandalkan oleh banyak server berbasis Linux dalam mengubah format dokumen PDF, berkas PostScript, hingga materi gambar ke beragam format lain, di mana alur kerja ini kerap berlangsung otomatis tanpa pemanggilan langsung oleh aplikasi terkait.
Perusahaan riset keamanan siber pwn.ai pekan ini mengungkap bahwa fitur reguler seperti pengunggahan berkas, pratinjau media, dan antrean pencetakan dokumen pada sekitar sepuluh aplikasi populer dapat dikelabui agar menyuplai berkas jebakan tersebut ke sistem. Celah kritis yang diidentifikasi dengan kode CVE-2026-125396 ini telah diperbaiki secara resmi pada 8 September, dan sejauh ini belum terdeteksi adanya insiden serangan nyata yang memanfaatkan kelemahan bersangkutan.
Mengirimkan berkas rancangan khusus ke mesin Ghostscript terbukti mudah dilakukan karena aplikasi induk tidak diwajibkan melakukan interaksi secara langsung. Berbagai pustaka pengolah dokumen atau gambar yang umum digunakan, seperti ImageMagick, Pillow, libvips, maupun modul plugin Qt, secara teratur akan menyerahkan konten PostScript atau EPS ke Ghostscript untuk dirender, bahkan sekalipun dokumen tersebut sengaja diberi ekstensi palsu seperti .png, .jpg, atau .pdf. Tindakan rutin layaknya menghasilkan gambar keluku atau memotong foto dapat memicu aktifnya penerjemah ini, dengan jalur eksekusi yang sepenuhnya bergantung pada dependensi pustaka yang diintegrasikan.
Akar permasalahan dari kelemahan ini berpusat pada kegagalan alokasi memori bertipe use-after-free di komponen Ghostscript yang bertugas memuat jenis huruf. Dokumen yang telah dimodifikasi mengeksploitasi cacat ini untuk menonaktifkan mekanisme pengawasan pada parameter -dSAFER, yaitu sandbox pelindung yang semestinya mencegah dokumen nakal mengeksekusi instruksi sistem atau menyusup ke berkas sensitif peladen.
Tim analis keamanan membuktikan keberhasilan serangan tersebut dengan memasukkan dokumen uji coba ke sekitar sepuluh aplikasi berbeda, lalu memantau jalannya instruksi konsol pada server, yang di setiap skenario berjalan menggunakan hak akses akun tingkat rendah milik komponen perender.
Sejumlah rute peretasan tersebut bahkan sama sekali tidak mewajibkan proses masuk log: mulai dari perintah cetak anonim menuju antrean printer bersama di sistem operasi Debian 13, lampiran surel yang langsung dieksekusi oleh webmail Roundcube ketika penerima membuka pesan, hingga formulir unggahan publik pada plugin WordPress seperti Forminator dan Essential Addons for Elementor.
Sementara itu, sistem inti WordPress Core memerlukan prasyarat otentikasi tambahan: penyerang membutuhkan akun terdaftar yang mengantongi hak akses mengunggah berkas, sebuah izin standar yang biasanya dimiliki oleh pengguna dengan peran Author atau tingkatan yang lebih tinggi. Kendati CVE ini secara administratif diklasifikasikan sebagai kerentanan tingkat lokal, pengujian yang dilakukan para peneliti berhasil menyentuh mesin Ghostscript dari jarak jauh via jaringan melalui antrean cetak, pesan surat elektronik, dan antarmuka unggah web. Rincian versi yang diuji serta tingkat akses minimum untuk masing-masing platform dicantumkan dalam indeks dampak teknis mereka.
Pihak Artifex, selaku pengembang Ghostscript, telah menyelesaikan penanganan celah ini pada rilis versi 10.08.0 tepat pada 8 September, sembari memigrasikan tahapan internal yang bermasalah tersebut ke basis kode yang lebih aman. Ken Sharp, pengembang yang menangani penambalan ini, menyebutkan dalam laporan teknis bahwa bagian tersebut adalah “sebuah penggalan kode kuno yang sudah lama dipahami memiliki celah keamanan, namun sangat rumit untuk dihilangkan”. Rincian CVE ini dipublikasikan pada pekan lalu dan mendapatkan penilaian tingkat keparahan sebesar 8,5 dari skala 10 pada lembar saran keamanannya.
Komunitas WordPress sendiri tercatat telah menutup celah pintu masuk pengunggahan miliknya pada versi 7.0.4 tanggal 12 Agustus silam di bawah label terpisah, CVE-2026-65640, sebagaimana diumumkan dalam catatan rilis perbaikan. Penambalan mandiri tersebut beserta pembaruan dari Ghostscript menangani dua titik berbeda dalam rantai serangan yang sama, sehingga pembaruan pada satu sisi sistem tidak menghapus keharusan untuk menerapkan pembaruan di sisi lainnya.
Langkah Memperbarui Mesin Perender
Upaya penambalan hanya efektif jika perbaikan tersebut benar-benar menjangkau perender aktif yang dijalankan oleh aplikasi. Mengganti paket pada sistem operasi induk tidak otomatis memperbarui salinan program Ghostscript tersendiri yang terisolasi di dalam wadah kontainer atau paket aplikasi khusus, sehingga proses pekerja dokumen bisa tetap memproses data dengan kode lama yang rentan kendati paket di mesin utama telah diperbarui.
Tingkat ketersediaan tambalan di seluruh ekosistem distribusi Linux terpantau tidak merata. Berdasarkan data pemantauan lembaga riset tersebut hingga pekan lalu, sejumlah distribusi terbukti masih mendistribusikan versi Ghostscript yang rentan atau masih dalam status menunggu ketersediaan tambalan resmi. Daftar catatan tersebut semata mendokumentasikan status paket repositori dan bukan merupakan rute serangan teruji pada tiap varian sistem:
Lembaga periset belum memastikan apakah paket perangkat lunak terkini pada Red Hat, Rocky Linux, AlmaLinux, Oracle Linux, maupun cabang stabil distribusi Fedora telah mengintegrasikan perbaikan tersebut secara resmi.
Sebelum pembaruan pada mesin perender dapat diterapkan sepenuhnya, potensi ancaman bisa ditekan dengan mewajibkan otentikasi pengguna pada seluruh antrean cetak serta memperketat pembatasan jenis format berkas yang boleh diproses oleh mesin gambar. Kebijakan proteksi sistem operasi juga memberikan bantuan signifikan, di mana pada satu skenario uji coba, profil keamanan AppArmor terbukti berhasil menghentikan upaya penerjemah yang disusupi untuk meluncurkan antarmuka shell.
Sebuah berkas pembuktian konsep publik yang diuraikan dalam analisis teknis menunjukkan manipulasi dasar pada tingkat memori. Berkas ini hanya memodifikasi suatu nilai internal di dalam penerjemah yang aktif lalu memulihkannya kembali tanpa menjalankan shell atau menyentuh berkas sistem induk, dan pada versi tambalan 10.08.0 upaya manipulasi tersebut langsung digagalkan sejak awal.
Penelitian mendalam yang dijalankan lembaga keamanan ini juga mencakup analisis layanan skala produksi, termasuk infrastruktur Google yang telah membenahi alur rentan tersebut pada pekan lalu. Adapun laporan mengenai temuan kasus sejenis pada platform Dropbox serta beberapa penyedia layanan lain merupakan celah Ghostscript terpisah dan tidak berkaitan dengan kerentanan ini.
About the Author