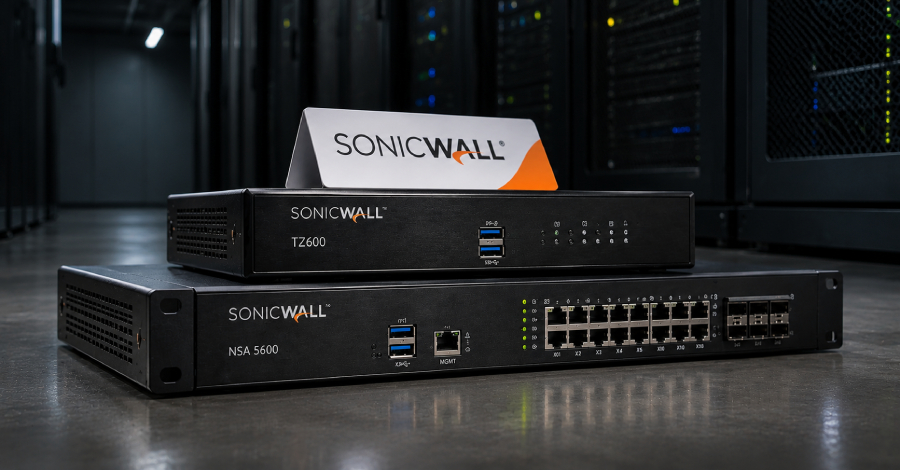
SonicWall mengimbau seluruh pengguna yang masih memanfaatkan perangkat firewall Generation 6 untuk segera memensiunkan dan memperbaruinya, serta menghentikan pemaparan peranti tersebut ke jaringan internet luar karena tingginya potensi ancaman berbasis kecerdasan buatan (AI).
"Para penyerang kini memakai automasi beserta AI guna melacak sekaligus mengeksploitasi perangkat edge tanpa dukungan resmi secara jauh lebih kilat," tutur SonicWall. "Kami memperkirakan unit firewall Gen 6 yang terhubung ke internet akan menjadi sasaran aktif. Anggaplah tiap firewall Gen 6 yang masih beroperasi sebagai celah berisiko tinggi, lalu segeralah beralih ke unit Gen 8 resmi yang memakai SonicOS 8."
Daftar produk terdampak yang masih mengoperasikan sistem SonicOS 6.x mencakup –
Beberapa tahun belakangan, kelompok peretas kian gencar mengincar perangkat edge sebagai pintu masuk untuk mengamankan akses awal, kendati jeda waktu antara publikasi kerentanan hingga eksploitasi nyata telah menyusut amat drastis. Situasi ini didorong oleh langkah penyerang yang memanfaatkan AI serta automasi guna memindai peranti tak terdukung di internet, membedah tambalan perangkat lunak berikut pengumuman celah keamanan, dan merancang skrip eksploitasi aktif dalam tempo singkat.
Merujuk laporan M-Trends keluaran Google Mandiant pada Maret 2026, rata-rata durasi eksploitasi kerentanan kini bahkan bernilai minus, menembus angka sekitar -7 hari. Hal ini menandakan peretasan lazimnya berlangsung sebelum pembaruan resmi diluncurkan, menurun tajam dari 63 hari pada tahun 2018 dan catatan -1 hari pada tahun 2024.
"Kecenderungan ini diperparah oleh minat peretas yang terus bertumbuh terhadap peranti keras keamanan beserta infrastruktur jaringan," sebut Google. "Mengingat aset tersebut memegang peran krusial dalam memeriksa jalur lalu lintas data masuk maupun keluar, penyusup akan memperoleh visibilitas serta wewenang kontrol yang sangat besar jika sukses menembusnya."
Laporan tahunan 2025 Year in Review rilisan Cisco Talos turut mengungkap bahwa 23% dari total CVE yang teridentifikasi sepanjang tahun itu menyasar peranti jaringan, seperti perangkat VPN, firewall generasi baru (NGFW), penyeimbang beban, hingga router.
"Berhubung instrumen ini bertengger tepat di barisan terdepan perimeter korporasi, peretasan mampu membuka pintu masuk langsung ke jaringan vital," papar Talos. "Temuan ini sejalan dengan tren nyata katalog Known Exploited Vulnerabilities (KEV) milik CISA, di mana aksi eksploitasi condong menyasar peranti edge akibat posisinya yang terpapar internet, keterlambatan pembaruan, dan daya ungkit kendali yang luas pascaditembus."
Mengingat lini Gen 6 telah ditutup dukungannya dan dipastikan tidak lagi memperoleh perbaikan sistem kendati ditemukan cacat kritis, konsumen disarankan menempuh panduan di bawah ini tanpa menunda –
Menjelang proses peremajaan unit selesai dikerjakan, langkah preventif berikut ini dianjurkan guna meminimalkan celah bahaya –
"Ancaman terhadap perangkat firewall tanpa dukungan resmi akan melipatganda seiring berjalannya waktu selama tetap tersambung online," tegas SonicWall. "Satu peretasan sanggup melumpuhkan seluruh sistem. Firewall perimeter yang bobol memberi pijakan empuk bagi peretas untuk merampas kredensial, bermanuver menyusup ke sistem lain, serta menyebarkan ransomware."
About the Author