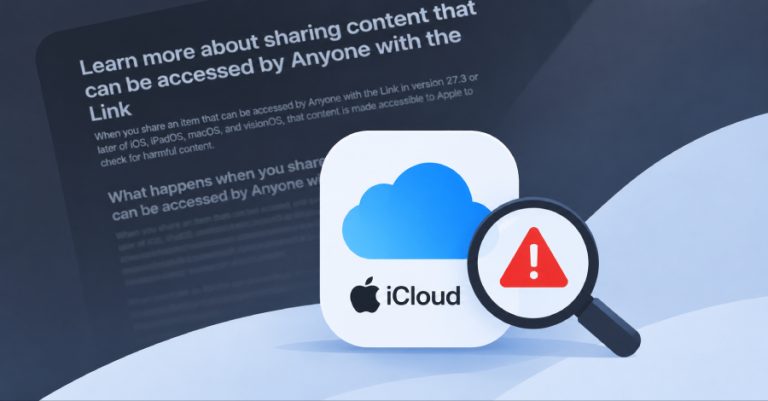
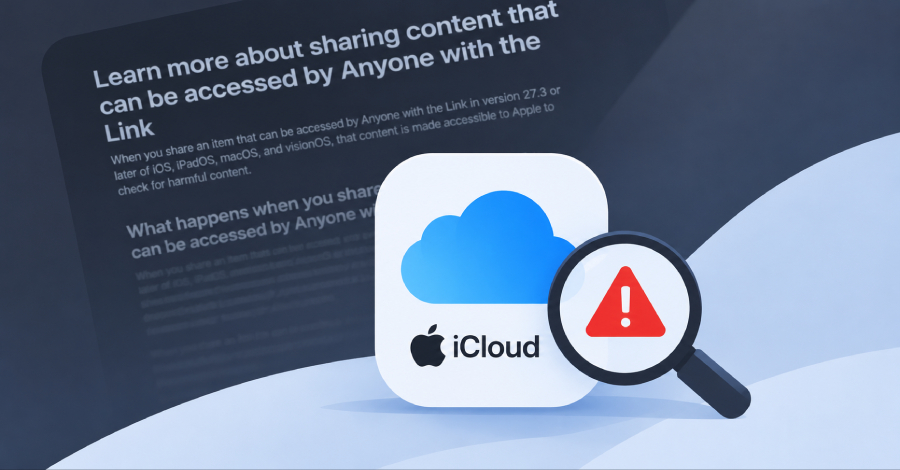
Apple mengumumkan rencananya untuk mulai memindai tautan publik iCloud demi mendeteksi materi berbahaya, berlaku mulai pembaruan iOS 27.3, iPadOS 27.3, macOS 27.3, serta visionOS 27.3.
Ketentuan baru tersebut secara khusus berlaku saat pengguna menyebarkan konten iCloud, semisal gambar di iCloud Photos maupun dokumen di iCloud Drive, lewat pembagian tautan terbuka untuk opsi "Siapa saja yang memiliki tautan".
Produsen iPhone itu menegaskan bahwa ketika opsi tersebut diaktifkan, berkas otomatis dapat dibuka oleh siapapun pemegang tautannya, termasuk oleh pihak Apple sendiri.
"Mulai versi 27.3 atau lebih baru dari iOS, iPadOS, macOS, dan visionOS, item yang dibagikan menggunakan Siapa saja yang memiliki Tautan akan diperiksa oleh Apple untuk konten berbahaya," jelas perusahaan melalui dokumen dukungan resmi yang dirilis hari Selasa.
Apple pun secara tegas mengingatkan bahwa menyebarkan materi dengan akses tautan publik akan mematikan enkripsi ujung-ke-ujung (E2EE), kendati pemilik maupun penerima telah mengaktifkan Advanced Data Protection, sebuah fitur opsional pengaman E2EE untuk iCloud Backup, Photos, serta Notes.
Kendati demikian, belum terungkap pemicu utama kebijakan ini, tolok ukur Apple mengenai "konten berbahaya", maupun kepastian apakah inspeksi bakal menyasar tautan lama yang sudah dibuat sebelumnya, atau tautan baru sebelum peluncuran resmi versi 27.3 akhir Desember ini.
Raksasa teknologi asal AS ini turut memperingatkan bahwa materi berbahaya yang coba diunggah pengguna berisiko dicabut atau dihapus secara sepihak kapan saja.
"Apple juga dapat mengambil tindakan terhadap Akun Apple Anda, termasuk memblokir atau menonaktifkan Akun Apple Anda, memblokir kemampuan untuk membuat Akun Apple baru dengan alamat email atau nomor telepon terkait, atau jika perlu, melibatkan penegak hukum," tegas Apple.
About the Author