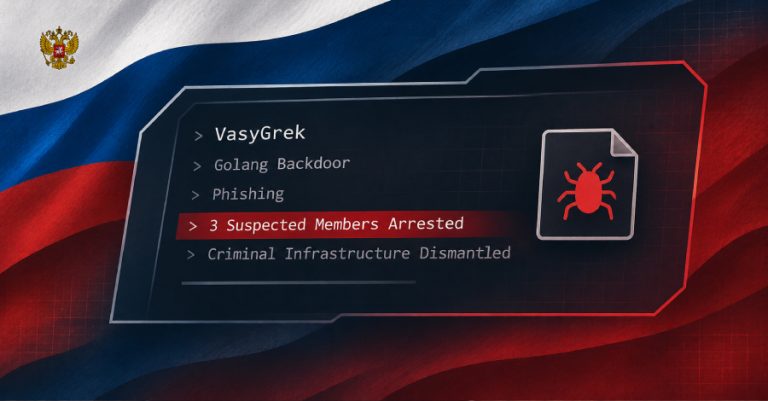
Aparat penegak hukum Rusia sukses meringkus tiga orang yang diduga sebagai anggota sindikat kejahatan siber VasyGrek sekaligus melumpuhkan infrastruktur kriminal milik kelompok tersebut.
Sindikat ancaman digital ini juga dikenal luas dengan nama samaran Fluffy Wolf dan memiliki rekam jejak panjang dalam melancarkan serangan terhadap berbagai korporasi di Rusia maupun kancah internasional sejak 2016 silam.
Kementerian Urusan Dalam Negeri Federasi Rusia (MVD) mengungkapkan bahwa para anggota komplotan ini "diduga menggelapkan dana dari rekening bank milik berbagai organisasi, serta memproduksi, menyebarkan, dan mengoperasikan perangkat lunak perusak."
Dalam sebuah perkara pada September 2025 yang diungkap pihak kementerian, para penjahat siber tersebut disinyalir telah mengirimkan pesan pancingan (phishing) kepada suatu institusi yang dirahasiakan namanya. Surel jahat itu dikemas rapi menyerupai korespondensi formal bisnis yang memerintahkan korbannya untuk membuka lampiran laporan rekonsiliasi, di mana aksi tersebut kemudian memicu pemasangan program jahat di komputer target.
Peristiwa pembobolan sistem tersebut berujung pada kerugian finansial senilai 660.000 rubel atau berkisar 8.000 dolar AS dari rekening milik korporasi korban, setelah para pelaku berhasil menguras dan memindahkan dana itu ke pos penampungan yang mereka kendalikan secara penuh.
"Rentetan agresi digital ini memanfaatkan jaringan luas domain tiruan yang sengaja menyamar sebagai portal layanan keuangan dan sistem akuntansi resmi, di samping penggunaan server virtual privat yang disewa dari yurisdiksi luar negeri," tutur pihak MVD. "Perangkat untuk kendali jarak jauh secara rahasia diperoleh pelaku melalui platform dark web."
Operasi penindakan hukum yang terbilang jarang terjadi ini melibatkan penggeledahan mendalam oleh aparat Rusia di lokasi kediaman para pelaku serta kantor operasional yang difungsikan untuk aksi mereka. Dari penggerebekan tersebut, petugas menyita serangkaian perangkat komputer, peralatan komunikasi, beserta aneka benda penting lain yang memiliki nilai pembuktian yuridis.
Berdasarkan rilis laporan dari lembaga keamanan siber asal Rusia, BI.ZONE dan F6, VasyGrek diidentifikasi sebagai aktor ancaman bermotif finansial. Modus operandi mereka dalam mengamankan akses penyusupan awal biasanya berpusat pada pengiriman email tipuan bermuatan lampiran yang disamarkan layaknya berkas administrasi keuangan.
Koleksi persenjataan digital yang kerap mereka andalkan mencakup pencuri data komersial serta trojan siap pakai, seperti MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT, XMRig, BurnsRAT, PureHVNC, PureRAT, Pay2Key, dan PowerLoader, di samping program kendali jarak jauh yang sepenuhnya legal seperti Remote Utilities.
Melalui laporan komprehensif yang diumumkan pekan ini, Kaspersky mencatat keberadaan lebih dari 100 percobaan serangan terencana dari VasyGrek terhadap institusi-institusi di Rusia, Belarusia, hingga Kazakhstan dalam kurun waktu Januari hingga September 2026. Dalam kampanye terkini tersebut, para peretas terdeteksi memakai dokumen umpan demi memasang pintu belakang (backdoor) berbasis Golang yang sanggup mengeksekusi beragam perintah ilegal pada mesin target.
Sasaran empuk komplotan ini utamanya membidik entitas sektor metalurgi, jaringan distributor grosir komoditas mentah beserta suplai industri, serta instansi pemerintahan. Selain ranah tersebut, target lainnya mencakup fasilitas kesehatan, minyak dan gas, infrastruktur energi, industri finansial, hingga agrikultur.
"Kelompok ini telah memperluas wilayah operasi penyerangan mereka: jika sebelumnya fokus primer hanya mengincar korporasi di Rusia, tahun ini entitas asal Belarusia dan Kazakhstan juga masuk ke daftar calon korban," papar Nikita Nazarov selaku kepala riset ancaman tingkat lanjut di Kaspersky.
"Para pelaku memanfaatkan metode infeksi multi-tahap dan mengeksploitasi layanan daring tepercaya untuk meletakkan muatan berbahaya, sebuah siasat yang efektif menutupi manuver mereka sekaligus mempersulit investigasi teknis."
Pengungkapan kasus ini mencuat bertepatan dengan investigasi BI.ZONE yang membongkar lonjakan serangan siber terhadap korporasi domestik Rusia menggunakan kelompok malware seperti LxBase RAT, CoreRAT, dan NightStrike RAT.
Trojan komersial LxBase RAT, yang diperdagangkan seharga 119 dolar AS per bulan, disebarluaskan lewat kampanye phishing masif. Sementara itu, alur infeksi CoreRAT memanfaatkan surel jebakan dengan dropper berbasis format 7zSFX serta bahasa pemrograman Rust. Serangan ini disangkutpautkan pada sindikat Core Werewolf, yang disinyalir memiliki irisan aktivitas operasional dengan kelompok peretas Vortex Werewolf.
Di sisi lain, operasi yang mendistribusikan NightStrike RAT dikaitkan langsung dengan faksi Insolent Werewolf, sebuah kelompok yang bermutasi dari aktivitas hacktivisme menjadi spionase siber. Akses masuk mula-mula dieksekusi via metode ClickFix untuk menginjeksi NetSupport Manager demi kendali jarak jauh.
"Insolent Werewolf juga mengandalkan Octowave Loader guna menyuntikkan implan dari kerangka kerja pasca-eksploitasi AdaptixC2 dan Havoc ke sistem yang telah diretas," ungkap BI.ZONE, sembari menambahkan bahwa gudang malware kelompok tersebut turut memuat trojan akses jarak jauh lain semisal CapDoor dan NightWire.
"NightStrike yang dirancang memakai bahasa C++ diperkirakan kuat dikembangkan oleh pembuat NightWire karena kemiripan gaya pengkodean. Pemanfaatan aneka kerangka kerja dan perkakas buatan sendiri memungkinkan penyerang menyesuaikan senjata secara spesifik dengan medan target seraya menekan potensi deteksi sistem perlindungan," jelas BI.ZONE.
About the Author