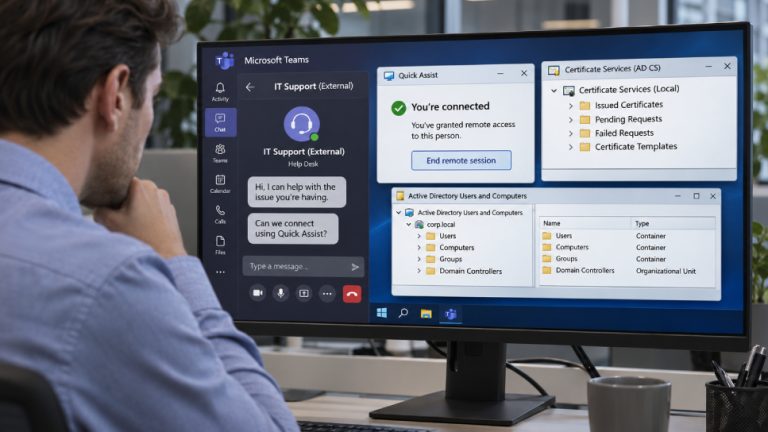
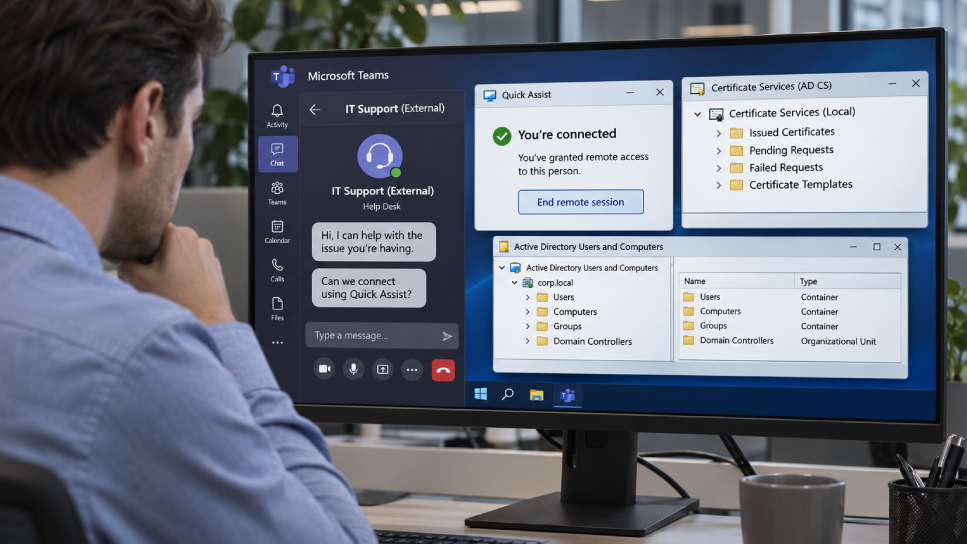
Sekelompok pelaku kejahatan siber yang menyamar sebagai staf dukungan teknologi informasi (IT support) melalui platform Microsoft Teams berhasil memanipulasi sejumlah pegawai agar bersedia menyerahkan kendali jarak jauh atas komputer kerja pribadi mereka. Para peretas tersebut kemudian memanfaatkan celah konfigurasi yang tidak aman pada Active Directory Certificate Services (AD CS) guna mengantongi sertifikat autentikasi bagi akun-akun dengan hak istimewa tinggi, termasuk sertifikat khusus untuk domain controller jaringan.
Pihak Microsoft mengungkapkan dalam laporan investigasi resminya bahwa mereka telah menangani dua kasus insiden penyusupan serupa, dengan salah satu insiden tersebut berujung pada pencurian arsip rahasia korporasi yang dialihkan langsung menuju server eksternal milik pelaku.
Aktor ancaman ini sama sekali tidak mengeksploitasi kerentanan keamanan teknis yang terdapat di dalam aplikasi Teams. Mereka murni mengandalkan taktik manipulasi psikologis rekayasa sosial serta kelemahan implementasi setelan AD CS yang ceroboh, dan pihak Microsoft sejauh ini belum mengaitkan rangkaian manuver tersebut dengan kelompok kejahatan tertentu yang telah teridentifikasi.
Awal Mula Penetrasi Serangan
Kedua insiden siber itu dibuka dengan skenario operasional yang identik, sebagaimana diungkapkan oleh analis Microsoft. Pelaku mengirimkan pesan teks instan serta melakukan panggilan suara langsung kepada staf sasaran via Teams seraya berpura-pura menjadi representasi resmi help desk atau departemen IT internal kantor. Panggilan tersebut dilakukan dari tenant luar organisasi yang sengaja diberi penamaan berbau tim dukungan resmi agar terlihat meyakinkan di mata korban.
Para pelaku membujuk setiap pegawai korban untuk membuka fitur Quick Assist, yakni perangkat lunak bawaan sistem operasi Windows untuk bantuan jarak jauh, lalu meminta mereka mendiktekan kode autentikasi koneksi di layar. Melalui langkah tersebut, penyerang langsung mengantongi hak akses kendali penuh secara interaktif atas mesin kerja komputer milik staf.
Setelah menguasai sistem desktop korban, pelaku menjatuhkan berkas arsip terkompresi ke direktori Downloads, mengekstrak seluruh isinya ke folder baru yang dinamai mirip komponen pembaruan sistem Windows, lalu mengeksekusi payload menggunakan runtime portabel Python, Bun, atau Java. Verifikasi terhadap nama berkas semata terbukti menjadi metode deteksi yang rapuh, sebab salah satu modul program telah diganti namanya meskipun atribut detail versi runtime aslinya tetap melekat utuh tanpa perubahan.
Nilai Penting Sertifikat Digital bagi Penyerang
Active Directory Certificate Services (AD CS) merupakan peran server resmi Windows yang bertugas menerbitkan sertifikat digital terpercaya untuk divalidasi ketika pengguna maupun komputer hendak masuk ke dalam sistem domain. Apabila templat sertifikat dikonfigurasi secara sembarangan, sertifikat yang diterbitkan memungkinkan siapa pun yang memegangnya untuk mengautentikasi diri secara leluasa atas nama akun target yang tertera di dalamnya.
Microsoft menegaskan bahwa sertifikat digital semacam ini akan tetap berlaku dan aktif sepenuhnya kendati kata sandi akun target telah diperbarui berulang kali atau workstation awal korban telah diformat ulang, sehingga kedua langkah remediasi tersebut sama sekali tidak memutus jalur akses ilegal milik peretas.
Insiden Pertama: Eksploitasi Sertifikat Istimewa dan Celah Isolasi
Pada kasus penetrasi yang pertama, peretas mendeteksi keberadaan templat sertifikat rentan dengan konfigurasi yang dikenal luas sebagai kelemahan ESC1. Karakteristik cacat pada templat ini mengizinkan pihak pemohon menentukan sendiri identitas nama akun yang akan dicantumkan, sehingga akun berizin rendah dapat leluasa meminta sertifikat autentikasi yang mewakili akun berhak istimewa administrator tingkat tinggi.
Gelombang serangan permulaan menyasar tiga pegawai korporasi pada satu unit workstation, yang kemudian menghasilkan penerbitan sertifikat resmi bagi tiga akun berhak istimewa sangat tinggi. Sistem proteksi penahanan otomatis Microsoft Defender Attack Disruption langsung bereaksi dengan memutus akses ketiga identitas tersebut serta menggugurkan seluruh sesi aktif mereka. Namun, terdapat satu akun istimewa lain yang secara tidak sengaja terlewat dari konfigurasi respons penahanan otomatis, sehingga akun tersebut tetap berfungsi aktif tanpa hambatan.
Sekitar 90 menit sesudahnya, gelombang kedua menerjang 16 orang staf tambahan serta unit workstation kedua, yang berujung pada penerbitan sertifikat digital ilegal bagi delapan akun istimewa lainnya. Microsoft mencatat bahwa lebih dari 1.000 upaya penetrasi berikutnya yang mencoba mengakses direktori data via protokol Server Message Block (SMB) maupun proses autentikasi berhasil ditangkal secara penuh.
Hanya dalam tempo hitungan detik sesudah mengantongi sertifikat curian, penyerang langsung login masuk ke domain controller pusat dan menjalankan utilitas DCSync, sebuah program eksploitasi yang dirancang menyalin seluruh basis data kata sandi Active Directory. Operasi penggandaan data tersebut telah terlanjur berjalan tepat saat pembendungan sistem diaktifkan, sehingga membatasi total volume kredensial yang sanggup direplikasi. Microsoft tidak merinci total kuantitas data kredensial yang berhasil digondol peretas.
Satu akun istimewa yang luput dari aturan isolasi otomatis tersebut menjadi celah fatal. Pelaku memanfaatkannya untuk masuk menembus file server korporasi, mengeksekusi perkakas Rclone yang telah diganti namanya, lalu memindahkan muatan data dari repositori jaringan menuju server Secure File Transfer Protocol (SFTP) eksternal di luar perimeter. Microsoft tidak membeberkan berapa banyak volume data perusahaan yang sukses dirampas.
Insiden pembobolan ini membuktikan, meminjam kalimat resmi Microsoft, bahwasanya "penahanan identitas parsial sanggup meredam aktivitas penyerangan sembari tetap menyisakan celah rute istimewa yang masih dapat difungsikan."
Insiden Kedua: Perburuan Sertifikat Domain Controller
Kasus penetrasi kedua dilancarkan lewat skenario manipulasi yang persis sama, namun mengambil metode teknis berbeda dikarenakan kelemahan templat ESC1 tidak ditemukan di infrastruktur korban. Peretas beralih memanfaatkan teknik pemaksaan PetitPotam untuk memaksa mesin domain controller melakukan proses autentikasi menuju komputer yang telah dikendalikan pihak penyerang.
Permintaan autentikasi berbasis NTLM tersebut langsung dialihkan (relayed) menuju antarmuka halaman web pendaftaran AD CS, metode pembobolan yang diklasifikasikan sebagai ESC8, tanpa memerlukan masukan kata sandi sedikit pun. Pelaku mengeksploitasi sesi login pengalihan itu untuk menerbitkan sertifikat digital sah milik domain controller itu sendiri. Bermodalkan sertifikat dan implementasi Kerberos (PKINIT), pelaku mencetak tiket otorisasi Ticket-Granting Ticket (TGT) domain controller, sehingga berhasil mengubah proses pengalihan sementara menjadi identitas permanen yang persisten.
Akan tetapi, respons pertahanan pada insiden kedua ini bekerja sangat efektif. Defender membunyikan peringatan indikasi penyalahgunaan ESC8, pihak konsumen segera mengisolasi unit workstation terkait, dan Microsoft memastikan tidak ada pergerakan lanjutan setelah langkah isolasi fisik tersebut dilakukan.
Perbedaan akhir dari penanganan kedua insiden ini bermuara pada kesempurnaan prosedur penahanan (containment). Pada kasus pertama, pembendungan otomatis sukses memblokir sebagian besar serangan, namun sebuah akun yang dikecualikan tetap terbuka bagi musuh. Sementara pada skenario kedua, langkah sigap mengisolasi satu workstation sanggup memutus total rantai serangan.
Langkah Pertahanan yang Dapat Diterapkan
Tidak ada tambalan perangkat lunak atau patch yang bisa diunduh untuk insiden ini, sebab serbuan tersebut tidak mengeksploitasi cacat coding aplikasi. Rangkaian arahan pencegahan dari Microsoft berfokus penuh pada perbaikan konfigurasi dan prosedur respons.
Fakta yang Diketahui dan Belum Terungkap
Pihak Microsoft tidak mengaitkan insiden infiltrasi ini ke sindikat kejahatan siber bernama mana pun dan sama sekali tidak mempublikasikan jadwal tanggal pasti terjadinya insiden tersebut.
Taktik serangan yang diaplikasikan sesungguhnya bukan barang baru. Komunitas peneliti keamanan siber telah memetakan kelemahan sertifikat ESC1 dan ESC8 sejak tahun 2021, sementara teknik paksaan PetitPotam dipublikasikan pada tahun yang sama. Microsoft sendiri telah mendokumentasikan taktik masuk via penyamaran help desk Teams hingga penguasaan akses jarak jauh pada awal tahun 2026.
Nilai tambah yang dihadirkan dalam pengumuman laporan terkini ini adalah fakta terkonfirmasi bahwa kedua teknik tersebut kini benar-benar berpadu di medan operasi nyata, sekaligus memberikan pelajaran berharga mengenai bahaya fatal dari pengecualian pengawasan akun identitas.
Sistem operasi Windows generasi baru relatif lebih kebal terhadap tahapan taktik ESC8. Microsoft telah mengaktifkan perlindungan Extended Protection for Authentication (EPA) secara bawaan bagi layanan AD CS pada Windows Server 2025, sedangkan edisi Windows Server 2022 dan 2019 masih mewajibkan aktivasi manual oleh administrator jaringan.
Indikator Kompromi dan Deteksi Ancaman
Laporan investigasi Microsoft menyertakan daftar peringatan Defender yang melingkupi Teams, endpoint, dan parameter identitas, disertai empat kueri advanced hunting yang ditegaskan sebagai "titik awal investigasi" ketimbang bukti mutlak pelanggaran. Selain itu, diterbitkan pula tiga nilai hash berkas yang terafiliasi langsung dengan skrip awal peretasan.
About the Author