Kelompok peretas telah memanfaatkan celah keamanan tingkat kritis pada Cisco Catalyst SD-WAN, yang telah diperbaiki pada bulan Februari, guna menyuntikkan malware kustom langsung ke dalam sistem yang mengendalikan seluruh jaringan SD-WAN milik organisasi korban.
Perangkat perusak yang dinamai KeyDrift ini secara khusus dirancang guna menyalin deretan kunci yang bertugas mengenkripsi lalu lintas pertukaran data antar-lokasi serta menyimpannya agar dapat dipergunakan di kemudian hari, demikian diungkapkan oleh Cisco Talos pada tanggal 28 Oktober. Pihak Talos melabeli insiden penyerangan ini sebagai aktivitas historis, namun mereka tidak merinci secara pasti kapan insiden berlangsung atau apakah sudah ada kumpulan kunci yang berhasil dikirimkan ke luar jaringan.
Kerentanan bersangkutan dilacak di bawah kode CVE-2026-20127 dan menyandang skor keparahan CVSS maksimal sebesar 10.0. Masalah ini memungkinkan pelaku kejahatan siber jarak jauh tanpa perlu otentikasi awal untuk menerobos mekanisme otentikasi serta meraih hak akses setingkat administrator pada sistem-sistem kendali sentral tersebut. Pada perangkat Controller, penyerang dapat masuk menggunakan akun internal berhak istimewa tinggi yang bukan merupakan akun root biasa.
Tatkala pihak Cisco pertama kali mengumumkan keberadaan kerentanan ini kepada publik pada bulan Februari lalu, Talos melacak aksi eksploitasinya sebagai kelompok aktivitas UAT-8616, sebuah kelompok aktivitas yang menurut penilaian mereka telah beroperasi setidaknya sejak kurun waktu tahun 2023.
Di dalam mekanisme pertukaran kunci tradisional milik arsitektur Cisco, setiap perangkat router SD-WAN secara berkala menciptakan kunci enkripsi AES tersendiri bagi arus lalu lintas datanya, lalu mengirimkan kunci ini langsung kepada pihak Catalyst SD-WAN Controller yang sebelumnya dikenal dengan sebutan vSmart. Controller tersebut kemudian meneruskan kunci-kunci itu kepada perangkat router lainnya di dalam jaringan. Sebuah proses internal pada Controller bernama vdaemon mengoperasikan dan mengelola seluruh koneksi kendali terenkripsi yang membawa kunci-kunci penting ini.
Pada perangkat Controller yang telah berhasil disusupi, modul internal KeyDrift yang bernama LittleFilch akan mengaitkan dirinya ke dalam proses vdaemon lalu membaca setiap pesan kendali seketika sesudah pesan-pesan tersebut didekripsi. Untuk daftar router edge tertentu yang telah ditetapkan sebelumnya, modul ini menyaring alamat IP milik router bersangkutan serta mengekstrak sebuah bidang data berukuran 32 bita. Tim Talos menyimpulkan bahwa bidang data tersebut merupakan materi kunci enkripsi AES-256 murni yang senantiasa dialirkan oleh Controller di antara router-router jaringan.
Komponen LittleFilch kemudian segera mengenkripsi seluruh muatan data yang berhasil dihimpunnya menggunakan algoritma RSA, lalu mencatatnya rapi ke dalam sebuah berkas penyimpanan khusus. Komponen ini setelah itu dapat mentransmisikan data rampasan tersebut lewat protokol UDP ke sebuah alamat tujuan yang tertera di dalam berkas konfigurasi, yang kemudian akan langsung dihapus setelah tuntas dibaca. Tim analis Talos sendiri gagal memulihkan berkas konfigurasi penentu tersebut.
Komplotan aktor ancaman di balik penyebaran KeyDrift, yang dipantau oleh Talos menggunakan label identitas UAT-11473, diketahui telah mengarahkan sasarannya pada berbagai penyedia layanan ruang angkasa dan teknologi satelit, sektor teknologi pertahanan dan kedirgantaraan, hingga ke berbagai lembaga penelitian kebijakan strategis.
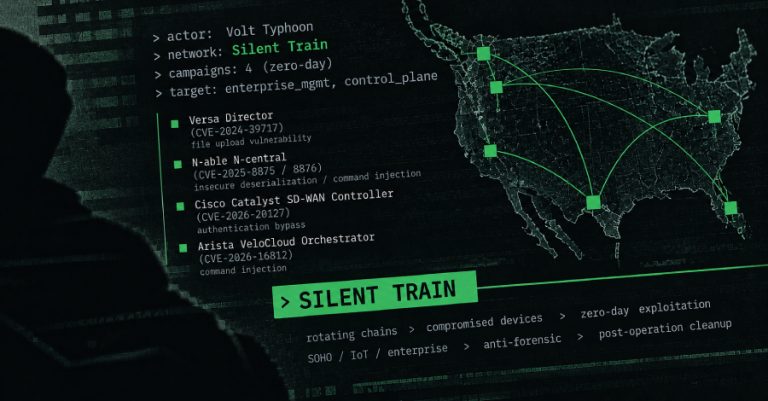
Infrastruktur operasi penyerang tersebut dinilai sangat tumpang tindih secara signifikan dengan jaringan botnet Silent Train, demikian hasil analisis berkeyakinan tinggi dari Talos. Nama Silent Train sendiri merupakan terminologi yang dipakai oleh Black Lotus Labs milik Lumen untuk mendefinisikan jaringan masif dari perangkat kantor kecil, perumahan, perangkat pintar IoT, serta perangkat keras perkantoran yang telah diretas.
Lumen memaparkan fakta bahwa aktor bernama Volt Typhoon memanfaatkan jaringan tersebut sebagai tameng perantara untuk menutupi jejak aksinya. Badan keamanan siber CISA, NSA, dan FBI secara terkoordinasi menyatakan pada tahun 2024 lalu bahwa Volt Typhoon merupakan kelompok peretas siber bersponsor negara Tiongkok.
Talos sejauh ini hanya mengaitkan kelompok UAT-11473 dengan Volt Typhoon sebatas pada aspek kesamaan dan tumpang tindih infrastruktur semata. Talos sama sekali tidak menyebutkan bahwa kedua kelompok tersebut merupakan satu entitas yang identik, ataupun merinci korelasi antara UAT-11473 dengan kluster UAT-8616 yang telah mereka laporkan pada Februari silam.
Di sisi lain secara terpisah, pihak Lumen pada tanggal 28 Oktober mengutarakan bahwa kelompok Volt Typhoon telah melancarkan aksi eksploitasi terhadap celah CVE-2026-20127 sejak akhir tahun 2025 serta terus melanjutkan manuver eksploitasinya bahkan sesudah Cisco mengungkapkannya secara terbuka pada Februari. Meski demikian, Lumen tidak mengaitkan aktivitas siber tersebut secara langsung dengan kemunculan KeyDrift.
Malware KeyDrift pada dasarnya diaktifkan pertama kali melalui manipulasi skrip runit yang lazim digunakan oleh perangkat Cisco SD-WAN dalam memuat berbagai layanan sistem, urai Talos. Dalam sebuah varian, skrip pengendali layanan SSH memanggil skrip pemuat conf_sshd sebelum server SSH sesungguhnya beroperasi. Skrip conf_sshd ini bertugas mendata seluruh ID proses vdaemon ke sebuah berkas sementara, lantas peralatan rsshd menyuntikkan modul utama KeyDrift bernama PolyFlame ke tiap-tiap proses tersebut.
Modul PolyFlame beroperasi sepenuhnya di ruang memori internal vdaemon. Program ini mampu berperan sebagai backdoor setara TinyShell untuk mengeksekusi instruksi serta membaca dan memanipulasi berkas, atau berfungsi ganda selaku relay yang meneruskan komando perintah antara server pengontrol pusat dan mesin-mesin lainnya. Modul ini dibangun untuk menerima instruksi secara tersembunyi di dalam aliran trafik kendali SD-WAN, dan sampel yang telah dianalisis menunjukkan ketiadaan alamat server tertanam secara statis.
Pada perangkat Validator korban, yang dulunya bernama vBond, terdapat tiruan layanan aaamgr palsu di direktori /etc/sv/aaamgr/ yang mengoperasikan modul pemuat terkemas aaamgrd guna mendekripsi sekaligus mengeksekusi PolyFlame. Padahal, modul aaamgr orisinal buatan Cisco berbentuk paket skrip Python dan lazimnya tidak pernah dijalankan berwujud berkas biner layanan terkompilasi.
Terdeteksi pula jejak praktik manipulasi waktu atau timestomping: perintah yang dieksekusi kelompok ini sengaja menyalin stempel waktu dan izin berkas lama ke berkas malware milik mereka guna menyamarkan jejak keberadaannya.
Rilis Terdampak dan Solusi Perbaikan
Celah CVE-2026-20127 berdampak langsung pada Catalyst SD-WAN Controller (vSmart), Manager (vManage), serta Validator (vBond), tanpa memandang bagaimana bentuk konfigurasinya. Infrastruktur lokal on-premises ikut terdampak, begitu pula instalasi komputasi awan yang dihosting langsung oleh Cisco, mencakup Cisco Managed serta platform lingkungan FedRAMP. Cisco secara resmi memperluas cakupan peringatan kerentanannya dengan menambahkan Validator pada tanggal 16 Juni.
Cisco mengakui telah mengendus terjadinya aksi eksploitasi celah secara terbatas di lapangan. Penanganan sementara belum tersedia, dan daftar lini rilis pembaruan pertama yang telah membawa solusi penambalan meliputi rilis-rilis resmi yang telah disiapkan.
Seluruh versi rilis yang lebih usang daripada 20.9 serta rumpun kode versi 20.11, 20.13, 20.14, dan 20.16 secara resmi telah mengakhiri masa pemeliharaan perangkat lunak.
Selagi merencanakan migrasi pembaruan sistem, pengguna on-premises dapat mengisolasi batasan port 22 serta port 830 sehingga hanya dapat dihubungi oleh rentang IP controller terpercaya maupun sistem mitra yang sah. Cisco menerangkan bahwa mitigasi ini berjalan efektif di lab simulasi, namun pengelola jaringan diimbau memverifikasi dampaknya secara seksama. Prosedur proteksi sejenis sejatinya telah diaktifkan secara baku pada infrastruktur komputasi awan SD-WAN Cisco.
Menutup akses port komunikasi tersebut sama sekali tidak akan menghapus malware yang terlanjur bersarang di perangkat internal.
Langkah Deteksi KeyDrift
Talos mendorong seluruh entitas terdampak agar lekas memasang paket perbaikan dari Cisco, mengaplikasikan buku petunjuk pengerasan sistem Catalyst SD-WAN, serta memperketat pemantauan atas gelagat anomali pascaperetasan. Entitas yang menemukan anomali diharuskan segera menggulirkan prosedur mitigasi insiden dan dapat memohon bantuan tim Cisco Technical Assistance Center (TAC).
Pedoman tersebut tidak menjelaskan apakah pembaruan perangkat lunak sanggup membasmi KeyDrift yang telanjur aktif di perangkat terinfeksi, atau apakah serangkaian kunci enkripsi lama patut dirombak total. Panduan remediasi bulan Februari milik Cisco sendiri telah memperingatkan kemungkinan adanya sisa eksploitasi aktif terdahulu yang masih bertahan pascaproses pembaruan dijalankan.
Malware KeyDrift teridentifikasi menaruh serta memanfaatkan sejumlah berkas dan lokasi penyimpanan tertentu, yang beberapa di antaranya cuma dipaparkan melalui penamaan komponennya saja.
Laporan yang dikeluarkan Talos tidak mencantumkan deretan nilai hash berkas, kepemilikan alamat IP, maupun identitas domain yang terhubung langsung dengan KeyDrift.
Sebagai bentuk antisipasi, Talos meluncurkan aturan deteksi Snort pada tanggal 28 Oktober guna menyaring trafik komando KeyDrift: nomor identifikasi 67387 hingga 67416 bagi Snort 2, serta 7:44 hingga 7:73 untuk Snort 3. Aturan nomor 65938 dan 65958 yang telah dipublikasikan lebih dulu berfungsi memitigasi kerentanan celah CVE-2026-20127.
Pembaruan per tanggal 28 Oktober itu mengonfigurasi aturan Snort 2 pada setelan nonaktif secara bawaan, sehingga para pelanggan layanan Snort Subscriber berbayar diwajibkan mengaktifkannya sendiri secara manual. Sementara itu, seperangkat aturan Snort 3 dihadirkan tanpa menyertakan status konfigurasi bawaan khusus.
Untuk mengendus tanda-tanda penetrasi celah itu sendiri, pihak Cisco menyarankan pengguna memeriksa isi berkas /var/log/auth.log demi mencari baris entri Accepted publickey for vmanage-admin yang bersumber dari alamat IP tidak dikenal. Sebelum membuka tiket laporan resmi kepada TAC, pelanggan diinstruksikan mengeksekusi instruksi request admin-tech pada seluruh komponen kendali yang terpasang. Buku pedoman penanganan turut menyarankan pemindaian ulang terhadap arsip admin-tech tersebut melalui fitur Check Bug Applicability yang terdapat pada antarmuka Bug Search Tool terkait laporan bug bernomor CSCws52722.
Bagi jajaran lembaga sipil federal Amerika Serikat, surat instruksi darurat dari CISA tertanggal 25 Februari memaparkan pedoman penanganan bilamana ditemukan indikasi penyusupan akun root. Instansi diwajibkan melapor ke CISA, menerapkan instalasi baru instans Manager, Controller, dan Validator dari citra sistem yang telah ditambal, serta segera memindahkan seluruh router edge menuju lingkungan sistem baru yang aman tersebut.
About the Author