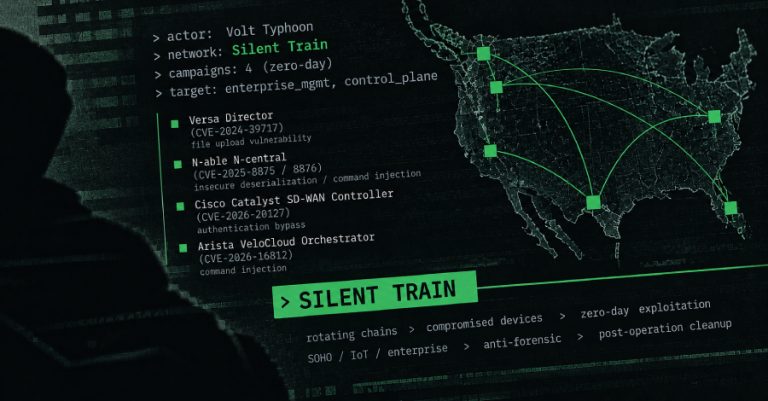
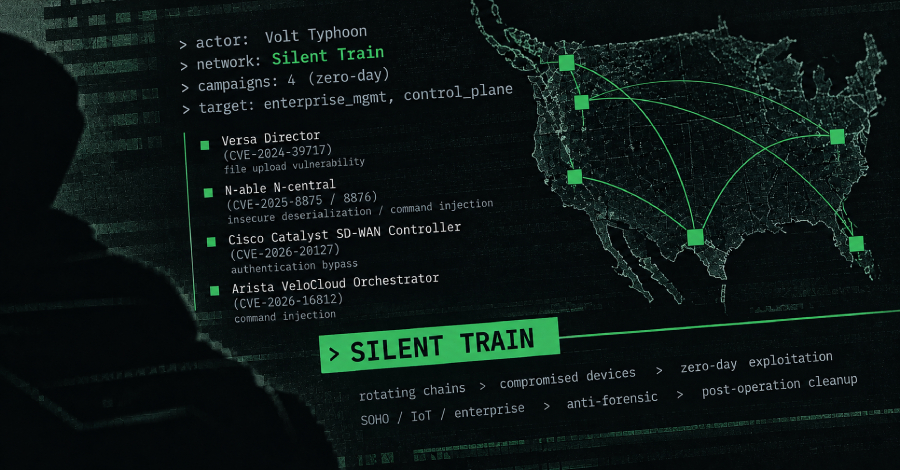
Kelompok spionase siber yang terafiliasi dengan negara China, yang dikenal dengan nama Volt Typhoon, telah dikaitkan dengan sebuah jaringan akses tersembunyi yang saat ini telah dilumpuhkan bernama Silent Train, yang sebelumnya dimanfaatkan untuk melancarkan eksploitasi zero-day dan membangun akses strategis.
"Pertama kali teridentifikasi pada akhir tahun 2023, Silent Train menggunakan rangkaian perangkat SOHO, IoT, serta infrastruktur korporat yang telah disusupi secara bergilir," ungkap Lumen Technologies Black Lotus Labs dalam laporan mendalam yang dibagikan kepada The Hacker News. "Jaringan ini menerapkan berbagai teknik antiforensik, operasional yang sangat terkotak-kotak, dan pembersihan jejak pascaoperasi guna memperkecil potensi deteksi sekaligus atribusi."
Tujuan utama dari arsitektur ini adalah untuk mempermudah eksekusi fase-fase serangan yang bersifat kritis seperti eksploitasi kerentanan keamanan, peretasan kredensial masuk, pencurian data sensitif, serta menjaga keberlanjutan akses di lingkungan korban. Aktivitas jahat ini dinilai sangat menonjol karena dua alasan fundamental utama –
Ratusan korban telah teridentifikasi mencakup penyedia layanan telekomunikasi, instansi pemerintah, kontraktor pertahanan, layanan komunikasi satelit dan misi penting, perguruan tinggi, perusahaan teknologi informasi, serta fasilitas infrastruktur vital seperti sektor penyediaan air, energi, transportasi darat, maritim, perkeretaapian, penerbangan komersial, hingga layanan darurat.
Volt Typhoon (yang juga diidentifikasi sebagai Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda, dan Voltzite) merupakan identitas yang disematkan kepada komplotan peretas yang disponsori pemerintah China dan terkenal sering menargetkan jaringan infrastruktur vital, khususnya pada sektor komunikasi, energi kelistrikan, transportasi, serta sistem pengolahan air bersih dan air limbah.
Diketahui aktif setidaknya semenjak tahun 2021, aktor ancaman ini sebelumnya pernah terpantau memanfaatkan kerentanan pengunggahan file pada platform Versa Director sebagai celah zero-day (CVE-2024-39717) untuk memasang web shell khusus bernama VersaMem yang dirancang untuk menguras kredensial dan membuka akses langsung ke pelanggan downstream.
Temuan terbaru yang diungkapkan oleh Black Lotus Labs membuktikan bahwa celah keamanan tersebut merupakan satu dari empat rentetan kampanye serangan zero-day yang berhasil dikonfirmasi telah dilancarkan aktor ancaman ini menggunakan jaringan Silent Train. Tiga kerentanan perangkat lunak lainnya tercatat di bawah ini –
Secara terpisah, kelompok Volt Typhoon juga diduga kuat telah memanfaatkan celah yang kemungkinan besar merupakan kerentanan zero-day pada sistem Quest KACE sebelum celah itu berhasil ditambal pada bulan Oktober 2025. Rangkaian kampanye tersebut ditaksir telah berdampak buruk terhadap lebih dari 30 organisasi korban.
"Silent Train dirancang di sekitar pola rotasi cepat dari rangkaian perangkat SOHO, IoT, dan platform korporat terkompromi yang dieksploitasi berdasarkan kebutuhan mendesak, digunakan untuk menyerang target pilihan secara cermat, disapu bersih setelah setiap aksi penyerangan selesai, serta diperbarui tanpa henti," tutur Black Lotus Labs.
"Model kerja seperti ini telah memungkinkan Volt Typhoon untuk mengeksekusi operasi eksploitasi dan pascaeksploitasi dengan tingkat keamanan operasional yang luar biasa tinggi sembari meminimalisasi sekecil apa pun celah untuk deteksi, atribusi penyelidikan, maupun tindakan pemutusan."
Ciri khas yang paling menonjol dari gelombang serangan ini adalah penargetan berulang kali terhadap sistem sentral yang mampu membuka gerbang bagi visibilitas menyeluruh, kendali administratif, serta akses luas ke seluruh infrastruktur jaringan perusahaan besar yang memiliki nilai strategis luar biasa bagi Amerika Serikat.
Hal yang sangat menarik perhatian adalah kapabilitas akses klandestin ini mulai terbentuk sekitar bulan November 2023, tepat beberapa pekan sebelum aksi penindakan dan pemutusan tahap pertama dijalankan terhadap KV-botnet, yakni sebuah jaringan botnet IoT yang berhubungan dengan sejumlah kelompok peretas berperingkat negara China, termasuk Volt Typhoon.
Aktivitas operasional Silent Train dilaporkan melonjak secara signifikan tak lama setelah pemutusan gelombang kedua terhadap botnet tersebut pada akhir Januari 2024, di mana mereka secara bersamaan mengalihkan taktik ke infrastruktur temporer yang tersusun atas berbagai variasi tipe perangkat di bermacam-macam penjuru geografis.
"Alih-alih bertahan menggunakan infrastruktur yang persisten, Volt Typhoon berpindah menggunakan skema rangkaian perangkat terkompromi sekali pakai yang dapat dibangun ulang sewaktu-waktu sesuai keperluan," kata Black Lotus Labs. "Volt Typhoon secara kilat merakit dan membongkar infrastruktur sementara, mewujudkan sebuah kerangka kerja yang tangguh, aman, dan terkompartementalisasi guna memproteksi akses bernilai tinggi."
Dijelaskan sebagai "kerangka kerja berlapis dengan lompatan ganda," Silent Train dibangun agar operator Volt Typhoon dapat memancarkan lalu lintas data berbahaya melalui serangkaian perangkat perantara sebelum akhirnya menyentuh sasaran demi mengaburkan sumber aslinya dari pantauan korban maupun tim pertahanan. Tiap tautan dalam rantai tersebut mengemban tugas spesifik tersendiri –
Sedikitnya ada 27 kategori perangkat yang berbeda, mulai dari perangkat kelas SOHO dan IoT (seperti TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel, dan Cambium) hingga platform tingkat korporasi (seperti Fortinet, Cisco, PRTG, Mirth Connect, dan CyberPanel), yang telah dieksploitasi dan diintegrasikan ke dalam jejaring rahasia ini.
"Silent Train sangat menonjol berkat kedisiplinan operasionalnya yang ketat, yang berfokus penuh pada sesi interaksi berumur pendek dan terkelola mandiri daripada mengandalkan titik relay permanen atau infrastruktur komando dan kendali (C2)," jelas Black Lotus Labs. "Guna menyusun sesi-sesi kerja ini, para operatornya mengeksploitasi antarmuka web yang terbuka pada perangkat SOHO, IoT, dan relai lainnya, lalu memasang perkakas seminimal mungkin yang diperlukan untuk mengaktifkan akses rantai koneksi SSH melalui simpul terinfeksi."
"Komponen ini meliputi layanan SSH sementara, kunci otentikasi, dokumen konfigurasi, serta perkakas 'living off the land'. Pada penutupan sesi operasional, mereka melenyapkan setiap sisa artefak digital dan membongkar total rantai operasi di belakang mereka. Sesi koneksi Silent Train rata-rata hanya berlangsung selama kisaran empat jam, bahkan sebagian lainnya cuma bertahan dalam hitungan beberapa menit."
Faktor lain yang patut diperhatikan adalah penetapan jenis perangkat tertentu untuk mengisi peran fungsional spesifik di dalam struktur Silent Train. Sebagai contoh konkret, modem merek Intelbras terpantau hanya pernah dialokasikan sebagai simpul relai semata, sementara perangkat Netgear Orbi dan peralatan jaringan Fortinet FortiGate difungsikan sebagai titik perantara sekaligus gerbang keluar berbasis di wilayah Amerika Serikat yang bertugas langsung berinteraksi dengan target sasaran.
Dengan kata lain, bentuk infrastruktur ini memperlihatkan adanya kompartementalisasi terencana di berbagai lapisan hierarki, di mana tipe perangkat tertentu dikunci pada peran-peran spesifik yang sifatnya permanen kendati pondasi fisik infrastruktur itu sendiri terus diganti seiring berjalannya waktu demi membingungkan upaya atribusi forensik.
Kendati demikian, memasuki awal tahun 2025, Silent Train diyakini telah bermutasi dari jejaring relai yang sepenuhnya bersifat fana menjadi arsitektur campuran atau hibrida yang mempertahankan perangkat keras skala korporasi dalam durasi rata-rata satu hingga tiga bulan penuh alih-alih merombaknya langsung seusai setiap penugasan serangan.
Pematangan sistemik selanjutnya dari platform berbahaya ini memunculkan pemanfaatan varian reverse-tunnel yang mengeksploitasi proksi sumber terbuka seperti Chisel dan FRP untuk menyalurkan paket lalu lintas jaringan dari perangkat yang terjangkit langsung menuju infrastruktur tingkat hulu.
Di ranah yurisdiksi Amerika Serikat, kawasan Hawaii, California, dan Texas muncul ke permukaan sebagai titik fokus terpusat dari pergelaran operasi Silent Train, yang pada dasarnya dilandasi oleh fakta bahwa negara bagian ini merupakan pangkalan fasilitas militer utama, pusat telekomunikasi vital, kantor rekanan pertahanan, penyedia layanan satelit, serta rantai logistik krusial.
"Pola korban memperlihatkan adanya upaya sistematis untuk memelihara akses mendalam ke ekosistem kritis yang menopang pertahanan, logistik, telekomunikasi, serta operasi militer dan sipil, terutama saat terjadinya eskalasi ketegangan politik maupun situasi krisis di kawasan Indo-Pasifik," pungkas perwakilan Black Lotus Labs.
"Gambaran akhir yang muncul adalah sebuah arsitektur terstruktur luar biasa yang dirancang khusus untuk merebut, mengamankan, dan melanggengkan akses bernilai strategis dalam skala raksasa. Lewat penargetan berulang terhadap platform pengelolaan terpusat dan teknologi tataran kendali, Silent Train membuktikan bagaimana Volt Typhoon secara terencana memburu serta menjaga dominasi akses atas jaringan paling berpengaruh di Amerika Serikat."
About the Author