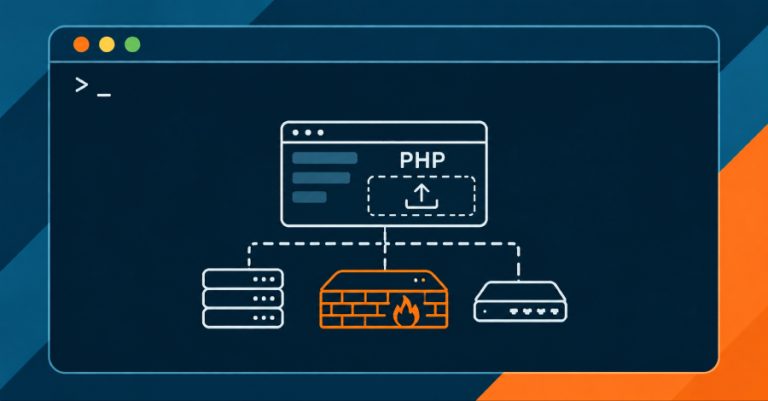
Salah satu sasaran awal yang menjadi korban eksploitasi PHP2Shell adalah perangkat firewall. Tepat pada tanggal 28 Oktober, Palo Alto Networks memberikan konfirmasi resmi bahwa para peretas telah aktif mengeksploitasi sepasang celah keamanan kritis pada PHP, yaitu CVE-2026-109618 serta CVE-2026-109619, terhadap antarmuka pengelolaan PAN-OS yang terbuka bebas ke jaringan internet publik. Kedua kerentanan perangkat lunak ini memungkinkan siapa saja untuk mengeksekusi kode perintah arbitrer di peladen web tanpa memerlukan proses autentikasi identitas terlebih dahulu. Proses pengungkapan kerentanan ini sendiri diwarnai oleh sedikit kekacauan. Rincian teknis eksploitasi tersebut mengalami kebocoran ke ruang publik pada tanggal 20 Oktober, mendahului jadwal peluncuran terkoordinasi yang telah direncanakan sebelumnya, sehingga proyek pengembang PHP terpaksa merilis pembaruan darurat pada keesokan harinya guna menambal celah tersebut.
Meskipun celah keamanan berbahaya ini sama sekali tidak mensyaratkan autentikasi pengguna, mengeksploitasinya secara konsisten dan stabil bukanlah sebuah pekerjaan yang mudah untuk dilakukan. Diperlukan keahlian teknis tingkat tinggi serta pemahaman mendalam mengenai arsitektur sistem yang menjadi target sasaran. Celah ini menjadi ancaman yang luar biasa serius pada perangkat perkakas keras (appliances), yang umumnya menjalankan perangkat lunak identik, seragam, dan kerap kali tertinggal pembaruannya, sehingga penyerang dapat meneliti serta membedah sistem tersebut secara leluasa jauh-jauh hari sebelumnya. Inilah gambaran persoalan yang jauh lebih luas. Terdapat begitu banyak aplikasi berbasis web yang sesungguhnya memegang kendali langsung atas perangkat-perangkat paling vital dan penting di dalam infrastruktur jaringan Anda. Hampir semua teknologi modern pada dasarnya merupakan aplikasi web dalam tingkatan tertentu. Realitas fundamental ini sering kali luput dari perhatian para pengelola, dan sebagai akibat langsungnya, aplikasi-aplikasi kritis semacam itu dibiarkan beroperasi tanpa perlindungan keamanan yang memadai.
Segala sesuatu adalah aplikasi web. Kalimat tersebut merupakan moto utama yang selalu saya sampaikan dalam kursus pelatihan SANS yang saya ampu, yakni SEC522: Application Security: Securing Web Applications, APIs, and Microservices. Urusan perlindungan aplikasi web secara historis dan tradisional kerap dipandang semata-mata sebagai beban tanggung jawab para pengembang peranti lunak semata, padahal siapa pun praktisi yang bertugas membentengi jaringan komputer wajib memiliki pemahaman mendalam tentang cara kerja internal aplikasi web agar sanggup menyusun pertahanan yang efektif dan tangguh.
Alasan Mengapa Perangkat Perkakas Menjadi Target Empuk
Pada peladen web standar yang lazim digunakan, keberadaan fitur pengacakan tata letak ruang memori atau address space layout randomization (ASLR) berfungsi sebagai salah satu mekanisme pertahanan paling mendasar yang mempersulit upaya peretasan. ASLR bekerja dengan mengacak posisi penempatan kode eksekusi dan struktur data di dalam memori sistem, sehingga kode peretas atau exploit tidak dapat sembarangan bergantung pada alamat memori yang bersifat statis. Laporan investigasi awal dari VulnCheck menemukan fakta bahwa kecacatan ini dapat dieksploitasi dengan mudah pada arsitektur sistem ARM64 serta arsitektur x86 yang tidak dilengkapi dengan fitur ASLR. Sangat sedikit kode eksploitasi publik yang sanggup menembus proteksi ASLR pada platform x86-64, dan bahkan varian yang berhasil diverifikasi oleh VulnCheck hanya bekerja efektif pada satu kompilasi build PHP yang sangat spesifik. Kode eksploitasi yang dirancang mandiri oleh tim VulnCheck sendiri terpaksa menggabungkan rantai kebocoran memori demi memperoleh eksekusi kode saat ASLR tetap dalam status aktif beroperasi.
Perangkat perkakas jaringan seketika merombak perhitungan matematis tersebut, bukan semata-mata karena mekanisme perlindungan sistem bawaannya hilang, melainkan karena setiap unit perangkat keras yang mengadopsi versi perangkat lunak tertentu menjalankan biner kompilasi yang persis serupa, sehingga pihak penyerang sanggup memetakan serta menghitung nilai pergeseran offset memori secara presisi sebelum melancarkan serangan nyata. Upaya peretasan terhadap PAN-OS dalam kasus ini tetap dituntut untuk menaklukkan ASLR, yang mereka lakukan dengan membocorkan alamat dasar libphp.so melalui manipulasi tajuk Set-Cookie, dan beruntung mekanisme keamanan SELinux masih mampu mengurung serta membatasi akses shell hasil serangan tersebut. PAN-OS diketahui turut menyertakan distribusi versi PHP yang sebenarnya sudah melewati masa akhir dukungannya (end-of-life), yakni versi 8.0.30 dan versi 7.4.33. Firma riset keamanan asal Israel bernama Dream, yang bekerja sama secara intensif dengan Palo Alto Networks dalam penanganan kasus ini, mengungkap fakta bahwa aktor peretas telah berhasil mengunduh berkas firmware resmi PAN-OS, mendekripsi muatannya, mengekstrak seluruh pustaka dependensi PHP dari dalamnya, lalu menyusun profil pemetaan memori yang sangat terperinci untuk sembilan edisi perangkat lunak yang berlainan. Aktor ancaman berbahaya tersebut selanjutnya merangkai eksploitasi PHP2Shell dengan memanfaatkan celah pada kernel Linux (dikenal sebagai Fragnesia, CVE-2026-46300) hingga sukses mengamankan kendali root penuh atas 25 instalasi sistem terdampak (terdiri atas 24 unit firewall fisik dan satu unit peladen manajemen sentral) yang tersebar di wilayah Amerika Serikat, Jepang, Taiwan, serta Korea Selatan.
Fokus keamanan aplikasi berbasis web selama ini cenderung terkonsentrasi secara berlebihan pada aplikasi-aplikasi raksasa yang bertengger di lingkungan komputasi awan. Padahal, sering kali kerentanan kecil yang tampak sepele, ibarat gangguan nyamuk yang berkeliaran bebas di belantara internet, justru menjadi faktor utama yang melumpuhkan Anda seutuhnya. Perangkat perkakas jaringan menjalankan kode perangkat lunak yang polanya sangat mudah ditebak, jarang diperbarui tepat waktu, dan populasinya terpasang secara masif di mana-mana.
Protokol HTTP Jauh Lebih Rumit dari yang Diantisipasi Sistem Pertahanan Anda
Protokol HTTP pada hakikatnya merupakan standar komunikasi data yang luar biasa rumit dengan segudang opsi konfigurasi teknis. Untuk mengunggah sebuah berkas, aplikasi klien diizinkan untuk tidak mentransfernya secara utuh dalam satu paket utuh sekaligus. Klien dapat memecah dan mengirimkan muatan badan permintaan (body) secara bertahap dalam bongkahan (chunks) tanpa harus mendeklarasikan total panjang data yang dikirim sejak awal, dan bahkan, apabila peladen memiliki fitur dekompresi muatan permintaan secara otomatis, klien dapat memampatkan data tersebut terlebih dahulu, yang pada gilirannya menyulitkan peladen web untuk memperkirakan kalkulasi alokasi memori yang benar-benar dibutuhkan guna menampungnya. Sebagai konsekuensi logis, kecacatan keamanan memori (memory-safety) masih terus bermunculan, baik di dalam tubuh aplikasi web itu sendiri maupun pada program peladen web yang menjalankannya di latar belakang. Dalam skenario PHP2Shell, sebuah permintaan unggahan berkas multipart yang dirancang secara culas sanggup memaksa PHP melompati batas kapasitas alokasi memori maksimalnya ketika proses penguraian data masih berjalan, bahkan jauh sebelum baris instruksi kode aplikasi utama sempat dieksekusi. Kerentanan fatal tersebut terletak tepat pada artefak yang tertinggal saat PHP menghentikan pemrosesan permintaan secara mendadak: yaitu alokasi memori permintaan yang tidak diinisialisasi secara benar (CVE-2026-109618) serta keberadaan penunjuk yang mengarah pada memori yang telah dibebaskan sebelumnya (CVE-2026-109619). Ukuran fisik berkas permintaan itu sendiri sejatinya tidak harus berukuran besar. Bidang isian berkas kosong yang disusun berlapis-lapis secara mendalam sanggup memperdaya PHP hingga mengalokasikan ruang memori yang jauh melampaui ukuran asli muatan permintaannya, sehingga kiriman data yang ukurannya jauh di bawah standar konfigurasi bawaan post_max_size sebesar 8 MB tetap mampu menguras habis batas memori default peladen yang dipatok sebesar 128 MB.
Para profesional pembela jaringan mutlak dituntut untuk menguasai liku-liku protokol ini guna mengenali bagaimana bentuk konkret dari serangan siber yang memanfaatkan kerentanan terkait, misalnya demi menyusun tanda tangan deteksi ancaman (signatures) yang akurat guna menangkal aksi eksploitasi. Tingkat kerumitan yang sama juga menjadi faktor penghambat bagi perangkat-perangkat pengawas perantara yang kita percayai selama ini. Perangkat perantara tersebut bahkan dapat memicu efek samping yang sama sekali tidak pernah diantisipasi oleh pihak mana pun. Temuan riset dari Intruder mengidentifikasi bahwa kehadiran peladen pembalik arah nginx di depan arsitektur PAN-OS menerapkan mekanisme buffering terhadap muatan permintaan chunked, yang secara tak sengaja justru menggagalkan sebagian besar rantai eksploitasi publik yang beredar. Penggunaan firewall aplikasi web (WAF) kerap kali terbukti tidak memadai untuk membendung serangan semacam ini, sementara kapabilitas unggah berkas adalah fitur fungsional yang sangat krusial bagi mayoritas aplikasi web modern, sehingga mematikan atau memblokir fungsinya secara total jelas bukanlah opsi solusi yang masuk akal.
Realitas keras tersebut meruntuhkan sebagian besar efektivitas strategi perlindungan tradisional yang selama ini kita andalkan. Tindakan penyelamatan yang tersisa kini bergantung pada pemetaan matang mengenai lokasi keberadaan seluruh aplikasi web vital Anda. Mulailah menginventarisasi dan mengidentifikasi aset-aset tersebut, berawal dari antarmuka panel administrasi pada perangkat firewall Anda beserta piranti jaringan pendukung lainnya, kemudian batasi ketat seluruh jalur akses menuju konsol tersebut. Panduan resmi mitigasi yang diterbitkan oleh pihak Palo Alto menyangkut ancaman PHP2Shell secara tegas memerintahkan penghapusan seluruh paparan akses antarmuka manajemen dari jaringan internet publik dan membatasinya hanya untuk jangkauan alamat IP internal yang benar-benar terpercaya. Apabila organisasi Anda sangat menggantungkan keamanan pada WAF, pastikan konfigurasinya telah disetel dengan tepat dan pahami secara mendalam sejauh mana batasan daya lindung yang sanggup maupun tidak sanggup dihadirkannya bagi lingkungan sistem Anda.
Menentukan Derajat Risiko Merupakan Tantangan Paling Menjebak
Pelajaran paling nyata dan berharga yang dapat dipetik dari insiden kerentanan PHP2Shell adalah betapa rumitnya menilai dan mengukur skala risiko bahaya secara akurat dari celah keamanan dengan profil semacam ini. Menentukan urutan prioritas mitigasi selalu menjadi tantangan terberat bagi para tim pembela keamanan, terlebih di tengah membanjirnya laporan kerentanan baru yang muncul silih berganti setiap hari, dan kasus celah keamanan khusus ini sangat sukar untuk ditafsirkan secara tepat dari berbagai sudut pandang.
Skor kalkulasi tingkat keparahan resmi pun menampilkan gambaran yang saling bertolak belakang. Konsorsium proyek pengembang inti PHP menyematkan skor risiko 9.2 berdasarkan kerangka penilaian CVSS 4.0 untuk kedua celah tersebut, sedangkan lembaga PSIRT milik Fortinet mencantumkan skor 9.8 yang sangat tinggi menggunakan kalkulasi CVSS v3. Di sisi lain, Palo Alto pada mulanya hanya menyematkan nilai risiko sebesar 8.7 terhadap lini produk mereka dengan menyertakan status urgensi penanganan berskala moderat, sebelum akhirnya menaikkan status tersebut menjadi skor Kritis 9.2 dengan tingkat urgensi tertinggi pada tanggal 27 Oktober, dan pada akhirnya mengonfirmasi eksploitasi aktif di dunia nyata persis sepekan setelah buletin peringatan mereka dipublikasikan secara umum. Banyaknya bukti konsep eksploitasi (PoC) publik yang beredar ternyata terbukti tidak mampu berfungsi dengan baik, sehingga banjir rekaman aktivitas mencurigakan pada log sistem Anda sesungguhnya tidak mencerminkan secara akurat apakah peladen Anda benar-benar berada dalam posisi rentan yang berbahaya. Di samping itu, pengembang inti PHP bernama Gina Peter Banyard sempat melayangkan peringatan bahwa salah satu solusi sementara yang sempat ramai dianjurkan pada fase awal, yaitu dengan mematikan fitur session upload progress, sama sekali tidak mencukupi untuk menangkal serangan jika diterapkan sendirian.
Kami secara resmi memasukkan studi kasus dan pembelajaran penting ini ke dalam materi silabus pelatihan SEC522: mencakup metodologi penilaian risiko secara tepat, pemahaman mengenai bagaimana fitur mitigasi bawaan seperti ASLR mereduksi potensi ancaman, serta penjelasan fundamental mengenai alasan mengapa perangkat perkakas keras jaringan tetap menjadi sasaran empuk bagi pelaku kejahatan siber.
Membangun Benteng Pertahanan untuk Segala Sesuatu yang Berjalan di Atas HTTP
Saya akan memimpin dan mengajar langsung kelas pelatihan SEC522: Application Security: Securing Web Applications, APIs, and Microservices yang diselenggarakan dalam rangkaian perhelatan akbar SANS Cyber Defense Initiative 2026, yang dijadwalkan berlangsung pada tanggal 14-18 Desember berlokasi di Washington, D.C., serta dapat diikuti secara daring melalui sesi Live Online. Kursus intensif ini mengupas tuntas arsitektur dasar cara kerja protokol HTTP dari fondasi awal, termasuk perkembangan protokol modern HTTP/2 dan HTTP/3, serta mengulas tuntas penanganan aman untuk fitur pengunggahan berkas, penguatan keamanan API, hingga pengamanan titik akhir (endpoints) berbasis kecerdasan buatan melalui 17 sesi latihan laboratorium praktis yang menantang dan diakhiri dengan evaluasi kompetensi puncak Defend the Flag. Silabus kelas ini dirancang secara khusus untuk para praktisi yang memikul tugas melindungi dan membentengi aplikasi web, terlepas dari apakah mereka terlibat langsung dalam penulisan baris kode aplikasinya atau tidak.
Segera daftarkan diri Anda sekarang juga untuk mengikuti kelas SEC522 di ajang bergengsi SANS Cyber Defense Initiative 2026.
Catatan redaksi: Artikel ulasan mendalam ini ditulis dan dikontribusikan secara eksklusif oleh Dr. Johannes Ullrich, yang menjabat sebagai Dekan Riset (Dean of Research) di SANS Technology Institute.
About the Author