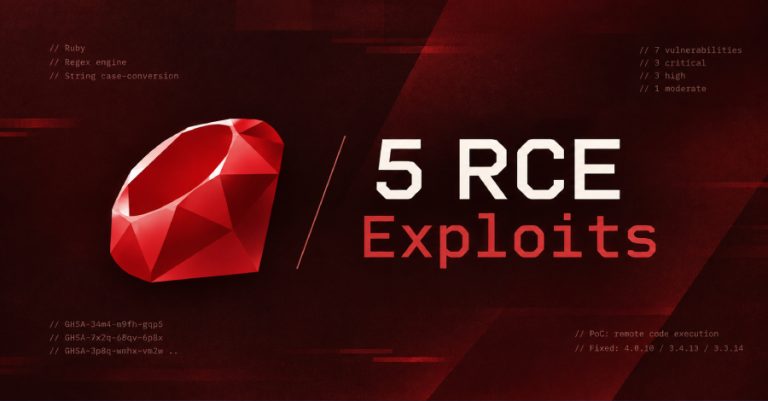
Bahasa pemrograman Ruby mendeteksi adanya tujuh kelemahan keamanan memori pada mesin regular expression serta kode konversi huruf besar-kecil string miliknya. Berdasarkan penjelasan tim pengelola, lima dari celah tersebut telah terbukti dapat dimanfaatkan melalui kode eksploitasi bukti konsep, atau PoC, di mana masukan data yang dirancang khusus mampu mengeksekusi kode berbahaya pada mesin korban secara langsung.
"Kami menyadari adanya PoC yang membuktikan beberapa dari celah ini dapat dipakai untuk memicu eksekusi kode jarak jauh," ungkap pihak pengelola Ruby secara resmi dalam peringatannya.
Proyek tersebut kemarin telah merilis versi pembaruan resmi yang telah diperbaiki: Ruby 4.0.10, 3.4.13, dan 3.3.14. Tingkat kerentanan suatu aplikasi sangat bergantung pada kemampuan pelaku penyerangan dalam memasukkan pola atau string berbahaya ke dalam kode yang terimbas, dan sejauh ini laporan penasihat keamanan belum mencatat adanya serangan aktif di lapangan.
Dua kelemahan lainnya dinilai memiliki dampak yang lebih ringan jika dibandingkan. Pengelola menyebutkan satu bug memiliki bukti konsep yang dapat merusak memori di bawah kendali penyerang meski belum terbukti bisa mengeksekusi kode, sedangkan satu celah lainnya hanya sanggup membaca area memori yang terlarang atau sekadar merusak dan menghentikan jalannya program.
Pihak proyek menguraikan ketujuh permasalahan ini melalui rilis pengumuman keamanan utama serta dokumen penasihat tersendiri untuk setiap celah yang ada. Dokumen peringatan tersebut mengklasifikasikan tiga bug dalam tingkat kritis, tiga tingkat tinggi, dan satu tingkat moderat, seraya menjelaskan kerentanan mana saja yang memuat PoC eksekusi kode jarak jauh. Urutan tingkat keparahannya adalah:
Proyek Ruby memberikan penghargaan kepada Stephan Lipp dari lembaga Ada Logics dan Anthropic atas penemuan empat kelemahan, serta kepada baba__yaga, aphantom, Hiroya Fujinami, dan Hiroshi SHIBATA atas temuan tiga kerentanan lainnya.
Aplikasi Mana Saja yang Terancam Bahaya
Celah-celah ini bertumpu pada kode internal Ruby sendiri, sehingga seluruh sistem aplikasi yang masih memakai versi terdampak secara otomatis mewarisi risiko tersebut. Apakah peretas dapat memanfaatkannya secara praktis bergantung sepenuhnya pada metode pengolahan input eksternal yang diterapkan oleh masing-masing aplikasi bersangkutan.
Rangkaian kerentanan regex membutuhkan aplikasi yang secara sengaja membangun pola ekspresi reguler dari masukan yang dikendalikan oleh penyerang, kemudian mengompilasi atau menjalankannya. Melakukan pencocokan teks mencurigakan terhadap pola baku yang ditulis oleh pengembang internal tidak menimbulkan bahaya yang sama besarnya, selain dari satu skenario kasus di bawah ini.
Adapun dua celah pada bagian konversi huruf besar-kecil string sama sekali tidak bersinggungan dengan ekspresi reguler. Masalah ini terpicu tatkala aplikasi berupaya mengubah format huruf dari string buatan pihak luar, sehingga modul kode yang memproses konversi huruf atas teks impor atau teks eksternal sangat patut diteliti ulang.
Satu pengecualian tersebut adalah celah pembacaan moderat, yang muncul ketika sistem mencocokkan string subjek kiriman pengguna terhadap pola statis yang memakai backreference tanpa membedakan huruf besar-kecil. Baik pengumuman resmi maupun penasihat keamanan sengaja tidak menyertakan berkas kode bukti konsep tersebut kepada publik luas demi keamanan.
Tambalan sistem telah disediakan di Ruby 4.0.10, 3.4.13, dan 3.3.14. Daftar rentang versi yang terimbas meliputi:
Deretan versi lawas itu dipastikan tidak akan memperoleh rilis perbaikan, sehingga tim proyek sangat menyarankan pengguna bermigrasi ke lini rilis yang aktif didukung. Bersamaan dengan hadirnya edisi 3.3.14, pihak pengelola menggeser fase Ruby 3.3 dari masa pemeliharaan keamanan menjadi pemeliharaan legasi, di mana masa dukungannya tetap dijadwalkan berakhir pada pengujung Maret 2027 mendatang.
Lantaran tambalan perbaikan berada langsung di dalam inti bahasa Ruby, memperbarui paket gem atau kerangka kerja aplikasi tidak akan menyingkirkan penerjemah kode yang rentan. Hal terpenting adalah versi Ruby yang beroperasi di peladen aplikasi, background worker, dan citra container, yang wajib segera diperbarui lalu kemudian dijalankan ulang atau dibangun kembali dari awal.
Ketujuh celah tersebut hingga kini belum mengantongi nomor resmi CVE. Tim proyek mengonfirmasi telah mengajukan penomorannya, dan sebelum nomor ditetapkan secara global, identitas penasihat GitHub Advisory merupakan satu-satunya sarana untuk melacak daftar kerentanan tersebut pada mesin pemindai maupun inventaris perangkat lunak.
Ini menandai kali kedua dalam kurun waktu satu bulan proyek Ruby membenahi mesin regular expression miliknya. Pada rilis perbaikan bulan Oktober, yang diluncurkan tanggal 23 Oktober, pihak proyek menerbitkan Ruby 4.0.9, 3.4.12, dan 3.3.13 guna mengatasi masalah kompilasi yang dilaporkan GitLab, yang sebelumnya menjadi pemicu di balik empat kerentanan berstatus kritis di GitLab.
Bahkan, salah satu celah GitLab tersebut sempat mengundang upaya peretasan nyata terhadap server GitLab kepunyaan Alpine Linux sendiri. Lembaga keamanan CISA belakangan memasukkannya ke dalam katalog KEV, yakni daftar Kerentanan yang Diketahui Tereksploitasi, karena telah diserang secara aktif di dunia maya nyata.
Kelemahan terdahulu itu berbeda dari tujuh bug yang diumumkan pekan ini, dan laporan penasihat terbaru tidak menyebutkan bahwa GitLab maupun produk perangkat lunak lain dapat diretas melalui celah sekarang. Kendati demikian, apa yang diungkap pada insiden Oktober membuktikan bahwa ekspresi reguler yang dirakit dari masukan pengguna dapat menjadi celah penerobosan nyata ke dalam peladen, bukan sekadar teori belaka.
About the Author