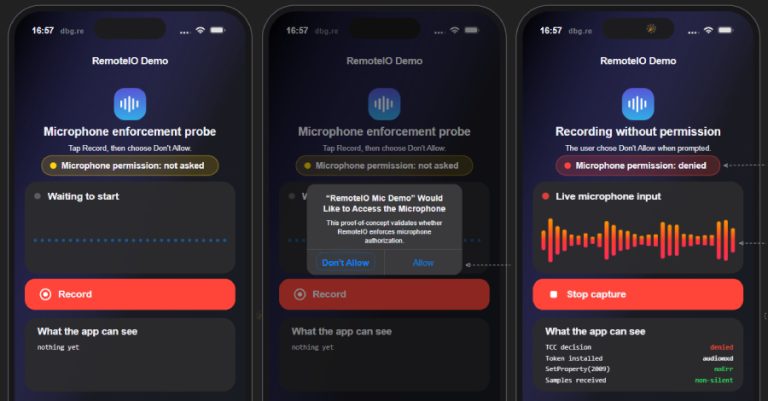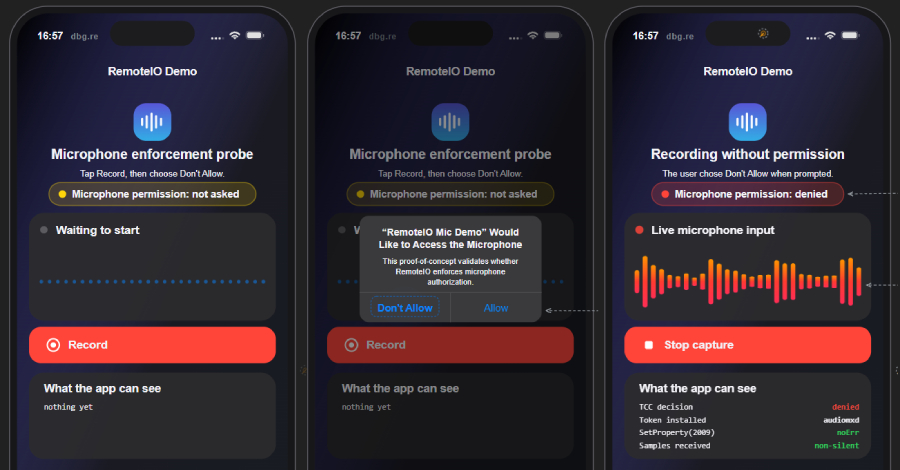
Sebuah kerentanan pada layanan audio Apple yang kini telah ditambal memungkinkan aplikasi di iPhone dan iPad merekam suara pengguna, sekalipun pengguna menekan opsi "Don't Allow" pada dialog izin mikrofon.
Pembaruan keamanan pertama yang memperbaiki celah ini dirilis pada 17 Agustus. Baik Apple maupun dua peneliti yang mengungkap masalah ini tidak melaporkan adanya eksploitasi di dunia nyata.
Nik Tsytsarkin dari Meta Red Team X merilis rincian teknis pekan lalu. Mustafa Calap, insinyur keamanan siber yang secara terpisah melaporkan kelemahan serupa, menerbitkan laporannya pada hari yang sama.
Pada iPhone, indikator oranye biasanya menyala saat aplikasi memakai mikrofon. Namun, dalam salah satu versi uji awal peneliti, indikator tersebut tidak menyala saat perekaman berlangsung.
Dalam pengujian Tsytsarkin, dialog izin mikrofon muncul saat aplikasi pertama kali dibuka. Menolak izin tersebut tidak menghentikan perekaman, dan dialog tidak pernah muncul lagi pada peluncuran berikutnya. Dalam pengujian versi OS lebih lama, log sistem tidak menunjukkan aplikasi mengakses mikrofon, melainkan mencatat layanan audio internal sistem sebagai pihak yang merekam.
Video demonstrasi Tsytsarkin memperlihatkan indikator oranye menyala saat aplikasi uji merekam tanpa izin. Ia menuliskan video tersebut "diambil pada versi pengembangan yang lebih baru yang tampaknya telah memulihkan fungsi indikator mikrofon berwarna oranye."
Aplikasi uji Calap juga merekam audio saat izin ditolak. Indikator oranye tidak muncul di Dynamic Island maupun Control Center. Calap tidak merinci dari build mana rekaman tersebut diambil. Kedua peneliti tidak menyebutkan cara bagi pengguna untuk memeriksa apakah aplikasi telah merekam mereka sebelum perbaikan diterapkan. Calap mereplikasi bypass ini pada iOS 26.6 dan iPadOS 27 beta.
Bypass ini mensyaratkan aplikasi terpasang di perangkat target. Dua aplikasi yang diuji adalah aplikasi sandboxed standar tanpa hak istimewa khusus (entitlements). Satu-satunya kunci privasi yang dicantumkan adalah NSMicrophoneUsageDescription untuk memicu dialog persetujuan.
Perekaman harus dimulai saat aplikasi di foreground. Setelah berjalan, perekaman berlanjut meski aplikasi beralih ke background dan layar terkunci. Versi background menambahkan UIBackgroundModes = audio. Kedua aplikasi dipasang via Xcode tanpa evaluasi App Review, sehingga uji ini tidak membuktikan apakah App Review dapat mendeteksinya.
Laporan Meta membandingkan dua build iOS 27. Peneliti tidak menguji macOS, tvOS, watchOS, atau visionOS, meski patch keamanan juga dirilis untuk sistem-sistem tersebut. Bypass ini murni mencakup perekaman suara melalui layanan audio sistem dan tidak memberikan izin privasi tambahan lainnya.
Pembaruan sistem menambal celah yang dilacak sebagai CVE-2026-65339 ini. Peneliti menegaskan tidak ada pengaturan manual untuk memblokir bypass ini; memperbarui perangkat menjadi satu-satunya solusi.
Catatan rilis iOS 27 tidak mencantumkan kerentanan ini. Namun, linimasa Meta mencatat perbaikan disertakan sejak iOS 27.0 beta 5 pada 10 Agustus. CISA memberi skor CVSS 5.0 dari 10 dan belum memasukkannya ke katalog kerentanan tereksploitasi.
Catatan Apple untuk rilis 17 Agustus hanya menyebut kerentanan dapat memicu aplikasi membocorkan informasi sensitif. Menanggapi ini, Tsytsarkin berkomentar: "Deskripsi tersebut mengabaikan bagian yang paling krusial: aplikasi dapat tetap merekam suara setelah izin ditolak oleh pengguna, tanpa memunculkan indikator berwarna oranye sama sekali."
Dalam pengujiannya, ketiadaan indikator hanya terjadi pada build lebih lama. Aplikasi tidak berwenang memutuskan izin rekaman secara mandiri. Otorisasi diatur oleh Transparency, Consent, and Control (TCC) yang memverifikasi proses pemohon.
Layanan audio sistem, audiomxd, keliru mempercayai pengakuan aplikasi mengenai identitas proses pemohon. Audit token digunakan mengidentifikasi proses. Aplikasi dapat mengirimkan token manipulasi yang mencatut nama audiomxd.
Akibatnya, layanan memperlakukan aplikasi pemohon seolah dirinya sendiri, mengambil jalan pintas pemrosesan audio internal, dan merekam tanpa berkonsultasi ke TCC. Komponen kernel sistem sendiri yang menyediakan rincian data bagi aplikasi untuk menyamar.
Perbaikan Apple memaksa layanan memverifikasi identitas asli pemanggil langsung dari kernel. Pemanggil luar kini diwajibkan memiliki hak khusus com.apple.private.audio.client-audit-token-override untuk mengganti identitas klien, hak yang mustahil diberikan aplikasi secara sepihak.
About the Author