Dari total 37.571 aplikasi rancangan Grok yang ditemukan secara daring oleh firma keamanan Claroc, sebanyak 35.578 aplikasi dapat diakses secara bebas tanpa proses autentikasi atau login, demikian diungkapkan para peneliti pada hari kemarin.
Kumpulan peranti lunak terbuka tersebut mencakup 24 aplikasi yang dikembangkan langsung oleh staf di platform media sosial X serta SpaceXSI, korporasi yang merancang dan mengembangkan asisten AI Grok. Sebagian besar proyek aplikasi terbuka ini memang hanya berupa permainan kasual, situs laman landas, serta kalkulator sederhana, namun diperkirakan sekitar 1 dari 10 di antaranya memuat data internal korporasi maupun berkas privat.
Aplikasi yang dibuat staf internal tersebut mencakup perencanaan induksi rahasia bagi pegawai baru divisi pemasaran, dokumen pemetaan wilayah transaksi komersial berisi 594 data akun klien bisnis, hingga draf proposal periklanan resmi platform X untuk badan federal pemerintah Amerika Serikat yang berlabel konfidensial. SpaceXSI, yang sebelumnya beroperasi di bawah nama xAI, telah mematikan akses ke 24 aplikasi milik staf mereka setelah pelaporan tersebut, kendati langkah proteksi serentak tidak diambil terhadap aplikasi milik pelanggan umum lainnya, menurut pemaparan para analis.
Selain aplikasi internal staf, ribuan aplikasi terbuka itu turut menyimpan catatan data internal milik 30 organisasi luar yang berhasil diidentifikasi, mencakup sektor konstruksi, energi terbarukan, pelayanan kesehatan masyarakat, hingga industri pertahanan nasional. Dari kelompok tersebut, 26 korporasi memiliki tenaga kerja di atas 1.000 karyawan aktif, serta 6 perusahaan terdaftar resmi sebagai anggota Fortune 500.
Berdasarkan estimasi analitis dalam laporan investigasi Claroc, diperkirakan terdapat proporsi sebesar 2 persen dari total aplikasi terbuka yang menampung materi rahasia berskala sangat mengkhawatirkan hingga berstatus keparahan risiko tinggi hingga kritis.
Dokumentasi sensitif yang bocor mencakup direktori internal milik asosiasi jaringan rumah sakit berisi daftar lebih dari 3.500 data personal tenaga kerja lengkap dengan fitur penelusuran nama, lembar catatan harian medis ICU pasien kritis, papan penjadwalan giliran tugas dinas pemadam kebakaran langsung, serta lembar catatan waktu kerja harian kontraktor yang kodenya memuat kata sandi tiap pegawai tanpa enkripsi apa pun.
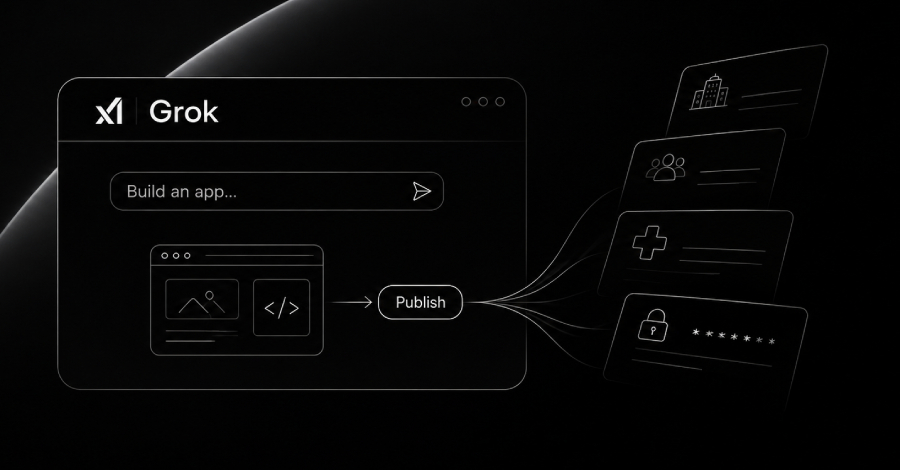
Grok dibekali keahlian membangun aplikasi fungsional berlandaskan instruksi yang diketikkan pengguna melalui obrolan, fitur pembuat cerdas yang resmi dibuka untuk seluruh pelanggan akun Grok mulai 19 Agustus lalu. Fasilitas pembangun berbasis percakapan ini memakai identitas Grok Build yang setara dengan sistem pemrograman peranti konsol terminal terpisah, yang riwayat repositorinya diumumkan ke publik pada 14 Juli sebelumnya.
Setiap aplikasi yang dipublikasikan bakal otomatis menerima subdomain unik berinduk pada domain grok.me, dan pihak pembuatnya diberikan kebebasan untuk menentukan pengunjung yang diperbolehkan membuka tautan itu.
Tidak ada aplikasi yang dipajang ke publik hingga perancang menekan tombol Publish. Di dalam paket akun berbayar yang digunakan para peneliti, fase pemilihan berikutnya menyediakan tiga tingkatan privasi perizinan: “Anyone with the link”, “Invited users”, dan “Only you”. Namun pada tahap antarmuka tersebut, opsi “Anyone with the link” sudah dalam kondisi terpilih secara baku.
Pengaturan ini menjadi hal fatal karena alamat unik sebuah aplikasi di internet pada faktanya tidak dapat dirahasiakan sepenuhnya, papar peneliti Claroc. Ketika seseorang mencoba membuka aplikasi, perangkat komputer akan segera mengeksekusi pemeriksaan rekaman subdomain menuju peladen DNS terhubung. Sistem pemantauan DNS pasif merekam catatan aktivitas pelacakan domain tersebut, dan pihak luar yang mengantongi keanggotaan akses dapat mencari keberadaan riwayat domain memakai pencocokan pola kata kunci.
Secara otomatis Grok menetapkan kombinasi empat kata acak sebagai identitas penamaan tiap aplikasi, dan sekitar separuh penamaan yang ditemukan peneliti mematuhi format tersebut. Nama-nama acak ini mustahil ditebak langsung, namun proteksi itu menjadi tidak berdaya bagi sistem yang namanya telah tersimpan dalam indeks basis data yang bebas ditelusuri.
Fitur perakit aplikasi milik ChatGPT turut menyematkan aplikasi ke dalam alamat subdomain unik masing-masing. Namun saat periset mencoba membagikan aplikasi uji coba di sistem tersebut, aksesibilitasnya terkunci baku pada status “Only me” hingga diubah sadar oleh pemiliknya. Dengan demikian, jika alamat sistem ChatGPT teridentifikasi melalui data DNS luar, tautan itu hanya dapat dimasuki oleh pemilik aslinya saja.
Para analis melacak kumpulan nama aplikasi milik Grok menggunakan teknik pemindaian subdomain standar yang lumrah di industri, lalu memuat halaman beranda dari setiap aplikasi yang ditemukan satu kali saja tanpa login.
Guna mengevaluasi bentuk perlindungan keamanan internal yang disediakan platform Grok, periset menciptakan 2 rancangan aplikasi uji coba berisikan data fiktif lalu merilis keduanya memakai setelan bawaan sistem, “Anyone with the link”.
Aplikasi pertama, berupa sistem daftar nama kontak, mendapatkan integrasi pangkalan data mandiri tanpa sistem verifikasi akun. Tanpa perlu proses masuk akun, periset mampu memasukkan baris catatan baru memanfaatkan jendela peramban pribadi, dan hasilnya langsung dapat disaksikan oleh pengunjung luar berikutnya.
Aplikasi sampel kedua, berupa daftar prospek penjualan untuk empat tenaga pemasar, dilengkapi fasilitas autentikasi yang dibubuhkan Grok: opsi “Continue with Google” serta “Continue with X”. Akan tetapi, kode pemrograman yang disusun oleh Grok mendaftarkan setiap akun yang masuk langsung ke kelompok tim utama sebelum memverifikasi keabsahan identitasnya, sehingga proses validasi keamanan selalu berhasil ditembus.
Alhasil, sebuah akun Google luar tak berizin milik orang asing berhasil lolos masuk ke sistem kontrol, membaca data lengkap konsumen, mengedit satu rekaman, dan menghapus berkas lain.
Peneliti Claroc menegaskan eksperimen penetrasi keamanan ini murni dipraktikkan pada aplikasi buatan mereka sendiri. Mereka tidak mencoba apakah puluhan ribu aplikasi terbuka yang ditemukan di dunia maya dapat dimanipulasi serupa.
Pihak pemeriksa telah mengirimkan pemberitahuan resmi temuan ini kepada SpaceXSI pada hari Minggu melalui kontak berkas security.txt, termasuk melampirkan laporan 2 aplikasi milik staf. Selanjutnya, sebanyak 22 aplikasi staf lainnya dilaporkan pada hari Senin.
Ketika laporan riset dipublikasikan, manajemen SpaceXSI belum kunjung memberi respons resmi kepada Claroc, kendati sudah memberikan penjelasan kepada wartawan media yang menanyakan penelitian tersebut.
Pihak perusahaan mengklaim aplikasi Grok pada hakikatnya tetap privat sampai pembuatnya memutuskan untuk membagikannya. Prosedur publikasi membutuhkan serangkaian proses, termasuk menentukan izin antara “Only you” dan “Anyone with the link,” serta menyetujui pernyataan sanggahan hukum. Profil akun milik pekerja internal pun dikonfigurasi ke opsi “Only you” sebagai pengaturan baku.
Kendati demikian, kenyataan memperlihatkan bahwa 24 aplikasi staf internal korporasi dan platform X tetap berada dalam status bebas diakses siapa saja, tandas para periset.
Melalui laporannya, kelompok peneliti meminta agar SpaceXSI menetapkan status “Only you” sebagai preferensi bawaan serta menyematkan opsi pembatasan akses khusus bagi domain surel internal instansi pengguna.
Keterangan korporasi tidak memberi indikasi bahwa mereka akan memperingatkan pemilik dari aplikasi terbuka lainnya. Menanggapi situasi tersebut, periset Claroc berinisiatif menghubungi sendiri korporasi yang terdampak dan telah mengirim surel peringatan kepada 3 institusi saat laporannya terbit. Pihaknya sengaja menyamarkan setiap alamat domain serta nama aplikasi di laporan.
Pada tanggal 18 Oktober lalu, kelompok peneliti yang sama menerbitkan riset seputar sistem Muse yang membuktikan lembaran yang dibagikan dari agen AI Muse besutan Meta bisa dilacak melalui DNS pasif. Meta seketika mematikan sarana berbagi, lalu merilis pembaruan perbaikan sistem pada 22 Oktober dengan menetapkan alamat baru.
Cara Memeriksa Aplikasi Grok Milik Organisasi Anda
Claroc merekomendasikan serangkaian langkah audit mandiri untuk pengguna.
Dari hasil eksperimen tim peneliti, mengubah perizinan aplikasi menjadi “Only you” akan langsung mengembalikan kode kesalahan 401 bagi orang asing yang mencoba memuat halaman maupun data, serta membatalkan publikasi dapat menarik aplikasi dari internet hanya dalam hitungan detik.
About the Author