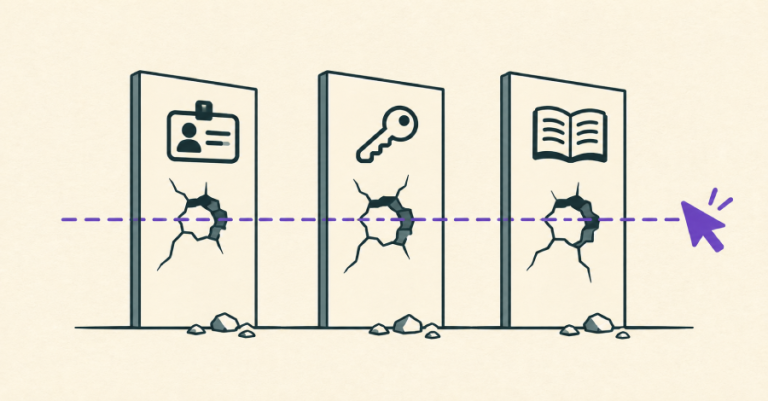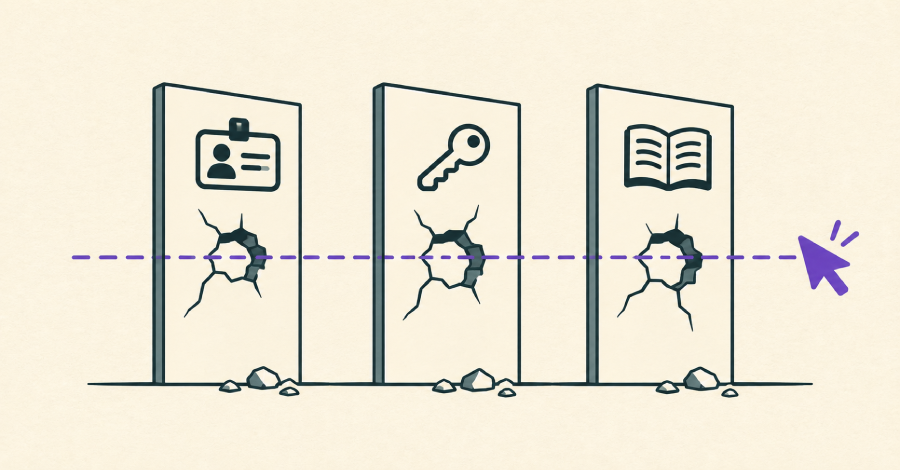
Saat mengedukasi pelanggan, kami selalu menekankan tiga prinsip utama keamanan agen AI: identitas mandiri, hak akses terbatas sesuai tugas, dan audit komprehensif yang terpisah dari aktivitas manusia. Prinsip ini menjadi komitmen internal kami di Token. Namun, kami justru merancang agen eksperimental yang melanggar ketiga prinsip keselamatan tersebut.
Eksperimen pembuktian konsep ini membuka wawasan baru dalam mengevaluasi arsitektur pertahanan terhadap kecerdasan buatan. Ketika agen peramban beroperasi di dalam sesi aktif pengguna yang terotentikasi, peladen hanya mendeteksi pengguna asli tanpa menyadari kehadiran agen, delegasi kuasa, atau batas instruksi yang diberikan. Dengan merancang agen yang melanggar norma keamanan konvensional, Token menarik kesimpulan penting mengenai cara memanfaatkan identitas digital untuk mengembalikan kendali. Meski standardisasi universal masih dirumuskan, ada serangkaian langkah preventif yang dapat diterapkan tim keamanan saat ini.
Agen yang Semestinya Kami Beri Sinyal Bahaya
Entitas AI yang kami kembangkan bernama Rehearsal. Tugas utamanya adalah menjawab pertanyaan dan kebutuhan data internal Token dengan eksekusi langsung, bukan sekadar penjelasan naratif. Program ini secara otonom membuka tab peramban, mengatur parameter penyaringan informasi, hingga mengisi formulir digital.
Dari kacamata keamanan informasi, Rehearsal adalah agen antarmuka berbasis peramban biasa. Fleksibilitas fungsional inilah yang mendongkrak efisiensi alur kerja harian. Namun, konsekuensinya adalah agen bekerja menumpang pada sesi terotentikasi milik pengguna manusia dan mewarisi seluruh otoritas akun tersebut tanpa deviasi.
Kondisi ini rumit karena bagi infrastruktur peladen situs target, jejak klik dan perintah dari agen mustahil dibedakan dari interaksi manual pengguna orisinal. Ketiadaan penanda struktural dalam kuki sesi membuat sistem tidak tahu siapa aktor pengendali interaksi sebenarnya.
Manfaat Mengendalikan Kedua Sisi Infrastruktur
Karena Token memegang kendali atas perangkat lunak agen sekaligus aplikasi yang dieksekusi, kami memiliki privilese menutup celah kerentanan secara internal. Platform Token mengenali entitas pengendali sesi interaktif karena Rehearsal secara berkala melaporkan identitas operasionalnya kepada peladen.
Eksplorasi teknis ini membuktikan banyak praktik terbaik dapat diterapkan saat kita mengendalikan rancang bangun agen AI itu sendiri. Namun, skema proteksi tertutup ini hanya berfungsi optimal bagi agen buatan kami, sebab prosesnya bersandar pada kanal akses internal istimewa yang tidak dimiliki agen eksternal independen.
Tanggung Jawab Pembenahan Ekosistem bagi Komunitas Global
Kami dapat menyematkan identitas aktor, batas izin, dan peta hierarki halaman pada Rehearsal karena kami penciptanya. Sebaliknya, agen peramban pihak ketiga yang menavigasi aplikasi CRM atau konsol komputasi awan organisasi Anda tidak dibekali proteksi terstruktur tersebut. Sisi aplikasi tidak mampu melacak eksistensi agen, sedangkan agen buta dalam membedakan kolom data sensitif atau tombol kritis penghapus basis data. Di sisi lain, sesi jaringan mengangkut penuh otoritas pengguna asli.
Jalan keluar dari kebuntuan ini adalah merancang jalur operasional khusus bagi agen yang terpisah tegas dari lintasan pengguna manusia. Komunitas pengembang web telah mulai membangun sarana tersebut, meski pendekatannya belum menyeluruh.
Aplikasi peramban dapat menyematkan penanda saat agen mengambil alih navigasi, lalu membatasi ruang geraknya. Fitur penelusuran otomatis Chrome, misalnya, mewajibkan persetujuan manusia sebelum mengeksekusi aksi berisiko fatal seperti pembayaran finansial atau pengiriman surel massal, membatasi kunjungan agen pada laman relevan, dan menandai riwayat peramban secara eksplisit. Sementara itu, Microsoft mengizinkan administrator mengaktifkan perambanan terageni per situs terverifikasi serta menjeda interaksi sebelum masukan sandi rahasia atau nomor kartu bank dituntaskan.
Dari sisi platform, aplikasi dapat mengekspos fungsinya sebagai alat eksternal. Kerangka WebMCP, draf standar W3C yang dikerjakan Google dan Microsoft, memungkinkan situs web memublikasikan tindakan yang dapat diakses langsung oleh agen sembari melabeli tiap fungsi sebagai status baca-saja atau berdampak kritis. Dengan mekanisme ini, agen tidak lagi meraba-raba konsekuensi sebuah tombol.
Selain itu, agen dapat menandatangani permintaan jaringan secara kriptografis. Kerangka Web Bot Auth dalam draf kelompok kerja IETF memfasilitasi peladen web memverifikasi agen mana yang mengirimkan instruksi HTTP tertentu.
Sayangnya, mata rantai penghubung antarlapisan protokol tersebut masih terputus. Masing-masing jalur komunikasi hanya memahami potongan data tersendiri tanpa meneruskannya ke pilar lain. Peramban memahami agen sedang memegang kendali, namun Chrome maupun Edge belum merumuskan cara mengomunikasikannya ke aplikasi di ujung sambungan. Alat WebMCP bekerja di dalam sesi pengguna dengan hak istimewa penuh manusia tanpa membatasi ruang jelajah agen secara otomatis. Sementara itu, Web Bot Auth hanya melabeli agen namun drafnya tidak menangani fungsi delegasi wewenang manusia di balik agen tersebut.
Akibatnya, aplikasi penerima hanya mengantongi serpihan konteks yang terfragmentasi. Penetrasi agen AI bergulir jauh lebih cepat daripada finalisasi standardisasi resmi. Status ramah terhadap agen tidak lagi memadai secara sepihak. Setiap lajur komunikasi baru untuk agen wajib mengusung identitas agen itu sendiri, tautan verifikasi transparan ke pengguna manusia yang diwakilinya, dan batasan otoritas yang lebih ketat. Sinergi ketiga sinyal autentikasi ini menjadi konteks minimum bagi aplikasi demi mengambil keputusan autorisasi yang akurat. Mengabaikan prasyarat ini sama saja memperlebar jalan pintas bagi penyalahgunaan hak akses sistem.
Langkah Antisipasi Praktis bagi Tim Keamanan
Menunggu rampungnya standardisasi global bukanlah opsi bijak. Segera lakukan inventarisasi dan pendeteksian peramban terageni beserta ekstensinya, termasuk memetakan sesi akun personel yang dimanfaatkan agen tersebut. Meski belum sanggup mengidentifikasi dalang di balik tiap klik antarmuka, Anda berhak menentukan interaksi mana yang mutlak memerlukan konfirmasi manusia langsung lewat verifikasi bertingkat seperti autentikasi kunci sandi (passkey).
Hingga peramban dan sistem peladen mampu menyatukan sinyal identitas agen, delegasi otoritas manusia, serta cakupan tugas dalam satu kesatuan utuh, korporasi wajib memperlakukan setiap agen peramban yang menunggangi sesi pengguna sebagai delegasi akses rentan yang harus dideteksi ketat, dibatasi secara terukur, dan diaudit berkala.
About the Author