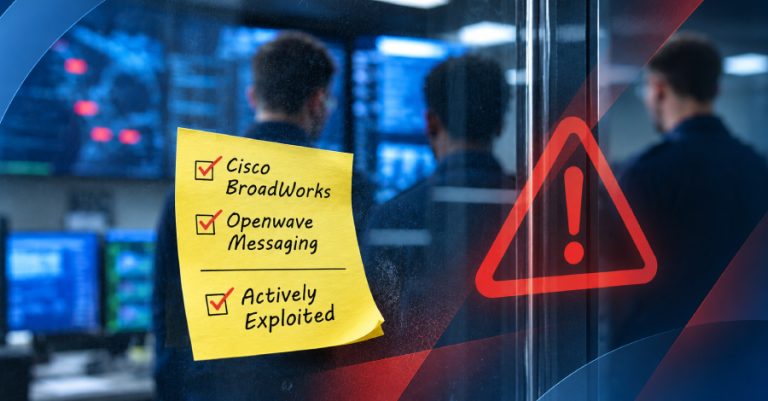
Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) pada Selasa memasukkan dua kerentanan keamanan yang memengaruhi Cisco BroadWorks serta Openwave Messaging Webtop Media Transcoder ke katalog Known Exploited Vulnerabilities (KEV), menyusul temuan eksploitasi aktif.
Rincian kerentanan disajikan di bawah ini –
Hingga kini belum ada informasi mengenai mekanisme eksploitasi kerentanan tersebut pada serangan nyata, ataupun keterkaitannya dengan kelompok ancaman tertentu. Peringatan keamanan dari Cisco juga tidak menyinggung perihal penyalahgunaan berbahaya celah tersebut.
Akhir bulan lalu, Cisco mengungkapkan dua celah keamanan lain pada Catalyst SD-WAN (CVE-2026-20127, skor CVSS: 10.0) serta Perangkat Lunak Secure Firewall Adaptive Security Appliance (ASA) dan Secure Firewall Threat Defense (FTD) (CVE-2026-76418, skor CVSS: 8.6) telah dieksploitasi aktif di dunia maya.
Mengingat adanya serangan aktif tersebut, lembaga Federal Civilian Executive Branch (FCEB) diimbau segera memasang patch perbaikan sebelum 24 November 2026 guna melindungi jaringan mereka.
About the Author