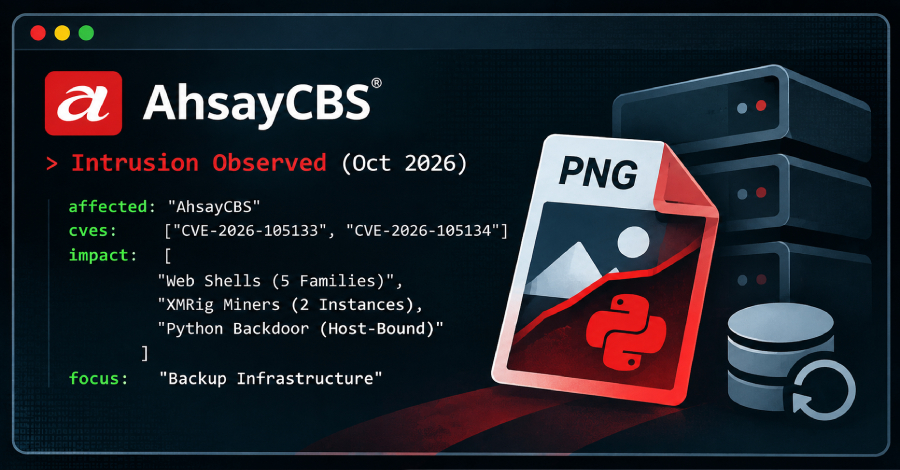
Peneliti keamanan siber membeberkan rincian aksi serangan siber yang memanfaatkan sepasang celah keamanan teranyar pada sistem AhsayCBS demi menyusupkan implan berbasis Python.
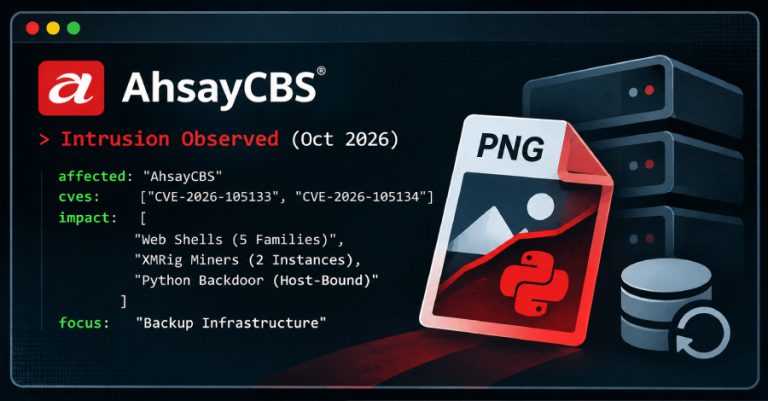
Aktivitas mencurigakan ini pertama kali dideteksi oleh tim analis Huntress pada permulaan Oktober 2026. Aksi peretasan tersebut melibatkan eksploitasi rantai kerentanan yang mencakup CVE-2026-105133 serta CVE-2026-105134 guna menembus mekanisme autentikasi dan mengeksekusi instruksi arbitrer pada perangkat sasaran. Pembaruan tambalan keamanan untuk kedua kerentanan itu sendiri telah resmi digelontorkan oleh pihak Ahsay Backup sejak pertengahan Oktober 2026.
Kedua celah keamanan tersebut dinilai sempat dieksploitasi sebagai kerentanan zero-day. Platform keamanan terkelola itu mulanya memantau para aktor ancaman mengandalkan taktik serangan kilat agresif untuk menanamkan web shell serta penambang kripto XMRig ke dalam mesin yang berhasil disusupi.
"Kendati demikian, insiden ini menunjukkan sebuah intrusi berskala jauh lebih masif dengan tingkat ketelitian tinggi; sang operator menanamkan banyak shell di berbagai lokasi, mengeksekusi dua jenis miner yang berbeda, menyiapkan aplikasi tunneling, hingga memasang implan kustom, di mana seluruhnya ditujukan pada peladen pencadangan data," ungkap peneliti Huntress, Jonathan Semon.
Secara mendetail, pelaku kejahatan siber tak dikenal tersebut tercatat telah menempatkan lima varian keluarga web shell Jakarta Server Pages (JSP, yang sebelumnya bernama JavaServer Pages).
"Penyamaran berkas [AhsayCBS.jsp] sebagai layanan pratinjau citra internal bahkan dirancang sedemikian rupa hingga mencakup blok komentar yang memaparkan tentang endpoint watermark," terang tim Huntress. "Web shell ini semata-mata mengandalkan objek implisit JSP berikut nama kelas yang sepenuhnya memenuhi syarat, sehingga program dapat dikompilasi pada kontainer servlet mana saja serta mendukung Java Development Kit (JDK) 6 maupun versi di atasnya."
Selain menyebarkan alat penambang XMRig yang sengaja disamarkan menyerupai peramban Microsoft Edge, insiden serangan ini diketahui mengirimkan program penambang XMRig kedua bernama "kvm-agent.exe". Miner sekunder ini terus dimuat ulang setiap menit memanfaatkan scheduled task berhak akses SYSTEM, sembari terhubung ke dompet kripto serta mining pool yang berbeda.
Bagian paling menarik dari rangkaian intrusi ini tertuju pada backdoor Python ("main.py"), sebuah program jahat yang dikonfigurasi secara spesifik agar hanya berjalan di perangkat target dan memblokir upaya eksekusi di lingkungan sandbox maupun sistem komputer analis keamanan.
Mekanisme proteksi tersebut berjalan melalui penghitungan hash kriptografi SHA-256 dari nilai MachineGuid host bersangkutan, kemudian mencari file penanda bernama identik pada direktori implan Python, lalu mengeksekusi berkas x64 DLL terenkapsulasi langsung di memori untuk menghubungi server command-and-control (C2) beralamat di "creepexplosiondarknight[.]com".
Demi menjaga aksinya tidak terendus, jalur rantai serangan juga mengatur pengecualian deteksi pada Microsoft Defender sembari menghadirkan perkakas tunneling seperti GOST dan Chisel, ditambah aplikasi akses jarak jauh legal semacam AnyDesk, Atera, dan Splashtop demi menjamin akses persisten tanpa hambatan.
Berbagai indikasi kuat memperlihatkan bahwa sang operator ancaman memang secara sengaja memprioritaskan penyerangan pada infrastruktur server yang bertugas menyimpan maupun mengelola cadangan sistem.
"Pada peladen Veeam lain yang masih berada dalam lingkungan jaringan tersebut, kami turut mengidentifikasi instruksi yang selaras dengan modul pencurian kredensial Veeam milik NetExec: berupa skrip PowerShell, yang tampaknya dieksekusi dari jarak jauh memakai WMI, untuk menginterogasi database PostgreSQL milik VeeamBackup demi merampas kredensial tersimpan lalu mendekripsinya lewat DPAPI," terang Semon.
"Perangkat lunak backup memuat beragam kredensial penting milik hypervisor, repositori penyimpanan, hingga akun-akun domain. Kami tidak dapat memastikan berapa jumlah kredensial yang berhasil dirampas, tetapi keterkaitan antara pijakan di Ahsay serta kueri kredensial pada Veeam mengindikasikan bahwa sang operator memang sengaja mengincar infrastruktur backup, bukan suatu ketidaksengajaan," imbuhnya.
About the Author