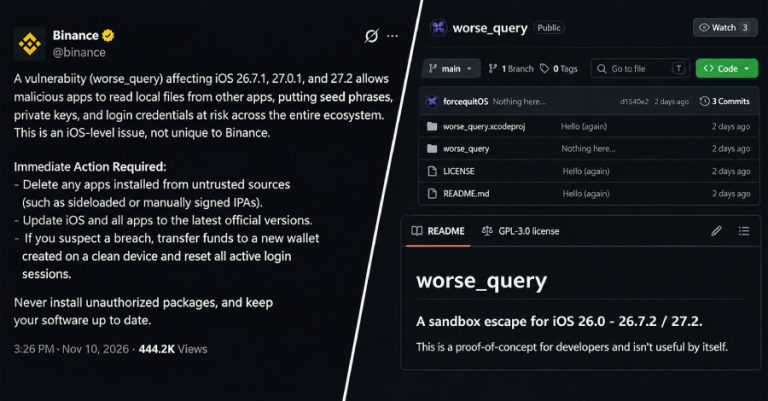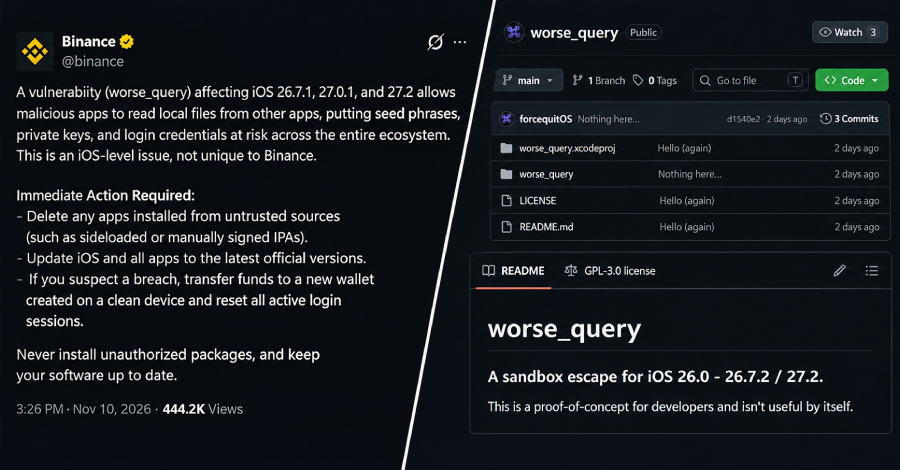
Sebuah celah pembobol sandbox iOS yang diunggah ke platform GitHub memungkinkan suatu aplikasi membaca data milik aplikasi lain pada iPhone yang menjalankan sistem operasi iOS 26 dan 27. Kondisi tersebut menyebabkan seed phrase, private key, hingga kredensial login berisiko terekspos ke perangkat lunak berbahaya, demikian peringatan resmi Binance hari ini. Pembaruan sistem Apple untuk iOS 26 serta 27 yang digulirkan kemarin sama sekali tidak mencantumkan perbaikan terkait masalah tersebut.
Seorang peneliti keamanan siber dengan nama samaran forcequit mempublikasikan eksploit yang dinamai worse_query ini pada hari Minggu, persis sehari sebelum pembaruan Apple diluncurkan. Kendati demikian, baik pihak bursa kripto tersebut maupun sang peneliti belum melaporkan adanya serangan langsung atau aksi pencurian dana yang memanfaatkan kerentanan ini.
Pihak bursa mengimbau para pemilik perangkat agar segera menghapus aplikasi yang dipasang dari sumber tidak tepercaya, termasuk aplikasi sideload atau yang ditandatangani manual, sekaligus meminta pengguna memperbarui iOS beserta seluruh aplikasi mereka. Hingga saat ini, belum ada konfirmasi resmi mengenai tambalan untuk menutup celah tersebut.
Bagi siapa pun yang mencurigai adanya peretasan, peringatan keamanan dari bursa itu merekomendasikan pemindahan seluruh aset dana menuju dompet baru yang dibuat pada perangkat bersih serta melakukan reset terhadap seluruh sesi login aktif.
Kode bukti konsep dari peneliti tersebut mampu mengakses wadah data setiap aplikasi di iPhone, bahkan sejumlah folder sistem pada iOS 27. Agar bisa memanfaatkannya, sebuah aplikasi wajib menyiapkan wadah App Group terlebih dahulu.
Sang peneliti menegaskan bahwa kode temuannya ditujukan bagi kalangan pengembang dan "tidak berguna jika berdiri sendiri." Namun, sejumlah pengembang lain telah membangun beberapa aplikasi berbasis kode tersebut yang dapat langsung diunduh dan dipasang oleh pengguna umum.
Salah satunya merupakan WQ Files, aplikasi pengelola berkas yang dirancang oleh developer Christoph Kolbicz menggunakan basis worse_query. Perangkat lunak ini mampu menjangkau data aplikasi lain tanpa memerlukan proses jailbreak atau eksploit kernel, serta sanggup mengedit, menghapus, maupun mengosongkan seluruh data tersebut.
WQ Files dipasang melalui sarana sideloading semacam AltStore dan SideStore, yang secara otomatis membangun App Group yang dibutuhkannya saat dioperasikan menggunakan Apple ID. Seluruh pihak yang terlibat belum memberikan konfirmasi apakah aplikasi resmi dari App Store juga dapat menyalahgunakan worse_query.
Tiga versi sistem yang tertera dalam peringatan bursa merupakan versi yang tercatat telah diuji pada catatan rilis WQ Files. Namun, peneliti aslinya menyebutkan cakupan versi yang jauh lebih luas.
Dari berbagai sumber ini, hanya pihak pengembang Erosion yang mencantumkan iOS 27.2.1 yang meluncur kemarin, dan tak satu pun mencatat iOS 26.7.3. Mereka menyertakan 27.2.1 pekan ini melalui perubahan README dengan menambahkan catatan "cukup yakin 27.2.1 didukung".
Pembaruan kemarin, yakni iOS 27.2.1 dan iOS 26.7.3, menambal dua celah iMessage beserta sejumlah masalah pada Bluetooth. Catatan keamanan resmi untuk iOS 27.2.1 tidak menyinggung worse_query maupun persoalan sandbox, begitu pula pada rilis iOS 26.7.3. Apple menegaskan dalam catatannya bahwa mereka tidak mengungkap, membahas, atau mengonfirmasi celah keamanan sebelum penyelidikan selesai dan perbaikan resmi telah siap.
Dalam sebuah balasan di platform X, peneliti menyatakan dirinya semula tidak bermaksud merilis worse_query secara cepat. Ia menambahkan bahwa "Apple menunda-nunda respons terhadap saya dan orang-orang mulai bersandiwara menggunakannya di sini."
Bursa kripto tersebut tidak menyebutkan aplikasi dompet spesifik mana pun yang terdampak, begitu pula sang peneliti maupun pengembang aplikasi yang memakai worse_query.
About the Author