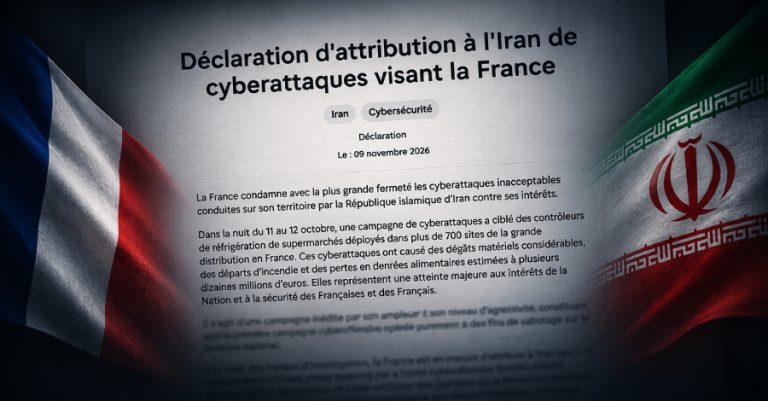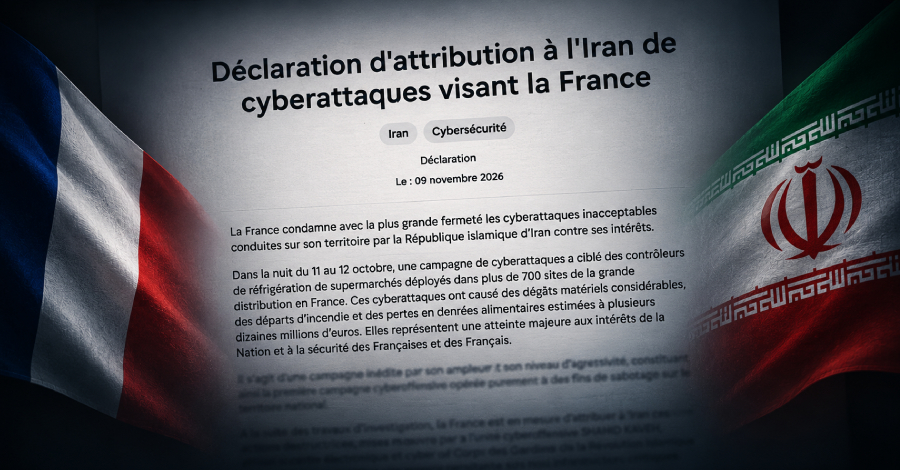
Sebuah serangan siber berskala luas pada bulan Oktober yang menyasar sistem pengontrol pendingin di sekitar 700 gerai ritel Prancis didalangi oleh divisi siber Korps Garda Revolusi Islam (IRGC) Iran, demikian pengumuman resmi yang dirilis oleh otoritas Prancis kemarin.
Para pelaku kejahatan siber menyusup ke perangkat pengontrol pendingin pada malam 11 Oktober dan memanipulasi pengaturan defrost ke batas suhu sangat tinggi. Tindakan sabotase ini mengakibatkan kerusakan stok pangan dalam jumlah masif serta memicu kebakaran di sedikitnya 15 lokasi berbeda.
Kelompok peretas yang bertanggung jawab diidentifikasi sebagai unit Shahid Kaveh. Menurut otoritas Prancis, unit siber militer ini sebagian besar beroperasi melalui persona kelompok peretas aktivis, seperti CyberAveng3rs dan Cyber Isnaad Front, yang secara terbuka kerap menyatakan bertanggung jawab atas sejumlah aksi penyerangan.
Menanggapi serangan tersebut, Kementerian Luar Negeri Prancis berencana segera memanggil duta besar Iran untuk menyampaikan protes keras. Selain itu, Prancis berencana mendesak mitra Uni Eropa untuk memberlakukan sanksi diplomatik maupun ekonomi baru yang menargetkan organisasi serta individu Iran yang terlibat dalam operasi tersebut.
Kantor Kejaksaan Paris kemarin meluncurkan investigasi yudisial penuh yang menyasar kepala unit Shahid Kaveh, dua wakil komandan, serta pihak lain yang teridentifikasi. Kejaksaan telah mengajukan permohonan penerbitan surat perintah penangkapan internasional. Tindak pidana yang didalami mencakup peretasan ilegal terhadap sistem komputasi dan perusakan menggunakan metode berbahaya bagi keselamatan jiwa manusia, dengan dakwaan diperberat karena operasi kejahatan tersebut dijalankan demi melayani kepentingan kekuatan asing, yaitu Iran.
Dalam insiden penyerangan siber Oktober itu, para penyerang menguasai kendali jarak jauh pada pengontrol pendingin merek Danfoss dan Dixell via antarmuka berbasis web publik, sebagaimana diungkapkan kejaksaan melalui siaran pers resmi. Peretas sengaja mengaktifkan siklus defrost abnormal tanpa batasan waktu sekaligus mematikan alarm peringatan pengaman sensor suhu, yang normalnya berbunyi ketika panas melampaui toleransi. Dampak sabotase manipulasi suhu ini memicu kebakaran di sekitar 20 lokasi fasilitas ritel.
Mayoritas entitas usaha yang terkena imbas merupakan rantai ritel berskala besar nasional, mengacu pada laporan penyelidikan gabungan pusat koordinasi krisis siber Prancis, C4. Rantai ritel terdampak mencakup Casino, Leclerc, Coopérative U, Metro, Carrefour, hingga Intermarché.
Tidak hanya raksasa swalayan, berbagai toko daging skala kecil, setidaknya satu fasilitas rumah potong hewan komersial, serta pabrik pengolahan pangan koperasi lokal turut tercatat menjadi korban.
Pusat tanggap krisis turut mengaitkan insiden ini dengan penargetan serupa yang terjadi bersamaan terhadap peralatan Schneider Electric pada beberapa instalasi pembangkit listrik tenaga air mikrohidro skala kecil di Prancis. Walaupun demikian, gangguan operasional pada fasilitas energi tersebut dilaporkan berada dalam tingkat moderat.
Dalam dokumen resmi atribusi serangannya, kementerian memperkirakan total kerugian kerusakan bahan pangan bernilai puluhan juta euro, sembari melabeli serangan ini sebagai kampanye siber ofensif perdana di wilayah kedaulatan Prancis yang murni bermotif sabotase fisik.
Bukti Kuat Keterlibatan Rezim Iran
Pusat C4 memadukan unsur Badan Keamanan Siber Nasional Prancis (ANSSI), badan intelijen luar negeri DGSE, dinas keamanan dalam negeri DGSI, direktorat jenderal persenjataan, beserta komando pertahanan siber militer Prancis. Lembaga tersebut menyatakan terdapat empat bukti indikator utama yang mengarahkan pada IRGC sebagai sponsor serangan dan Shahid Kaveh sebagai eksekutor teknis.
Infrastruktur peladen yang dipakai selama serangan identik dengan fasilitas digital yang digunakan pada kurun waktu bersamaan untuk misi pengintaian teknis atas sistem Schneider Electric. Perangkat kontrol itu terpasang di lokasi krusial seperti sentra produksi energi dan instalasi air bersih skala kecil hingga menengah. Aktivitas mata-mata siber tersebut memanfaatkan pola serta taktik yang telah digunakan kelompok Shahid Kaveh sedikitnya sejak bulan April.
Pelaku penyerangan teridentifikasi mengoperasikan FOFA, perangkat pemindai jaringan daring yang lazim mereka gunakan. Saluran propaganda siber CyberbanNews, yang berafiliasi erat dengan unit intelijen itu, memberitakan operasi serangan sejak 13 Oktober. Pada infrastruktur peretasan itu sendiri ditemukan sisa jejak bahasa Persia.
Kejaksaan menerangkan bahwa penyidikan kriminal yang dipimpin biro antikartel siber Prancis (OFAC) serta dinas DGSI mengungkap modus operandi serangan yang menjadi ciri khas unit Shahid Kaveh. Pemeriksaan digital forensik membuktikan keberadaan instruksi berbahasa Persia serta jejak alamat protokol internet (IP) yang merujuk pada perangkat komputasi di teritorial Iran.
Shahid Kaveh sebelumnya tercatat pernah mengklaim berbagai peretasan sistem industri, menurut temuan analitis C4. Melalui kedok CyberAveng3rs, mereka mengaku mendalangi peretasan pada November 2023 terhadap Unitronics, vendor sistem kendali industri asal Israel. Sepanjang Maret dan April, unit siber ini mengklaim operasi sabotase besar-besaran terhadap sasaran kepentingan Israel dan AS yang melumpuhkan ragam peranti kendali industri, termasuk peranti pendingin milik Israel.
Menariknya, dokumen atribusi resmi Prancis ini tidak menyinggung gelombang peretasan pengontrol pendingin teranyar yang menghantam sejumlah supermarket di beberapa negara Eropa lainnya pekan lalu.
Rekomendasi Penanganan bagi Pengelola Sistem
Badan CERT-FR melalui lembar peringatan insiden resminya menegaskan memantau maraknya eksploitasi yang merusak sistem kendali pendingin jarak jauh pada empat varian peranti. Jajaran peranti tersebut mencakup seri Danfoss AK-SM dan AK-SC, perangkat Copeland xweb, serta rangkaian Dixell xweb.
Peringatan keamanan yang diperbarui pada 16 Oktober menggarisbawahi kemungkinan kuat operasi serangan terhadap peranti semacam ini masih berlangsung aktif, sembari mengingatkan bahwa membuka akses panel kendali langsung ke jaringan internet publik melanggar standar keselamatan mendasar.
Bagi peranti pengendali yang belum terdampak kompromi, langkah mitigasi yang disarankan meliputi isolasi sistem dari jaringan publik, penutupan port antarmuka yang rentan, serta pembatasan akses ketat.
Sementara bagi sistem pengontrol yang terlanjur disusupi pelaku, penanganan mewajibkan pemutusan koneksi fisik seketika, inspeksi berkas konfigurasi, penerapan pembaruan firmware menyeluruh, hingga penataan ulang parameter keamanan.
Peringatan tersebut menegaskan bahwa peranti usang yang melewati masa dukungan (end-of-life/EOL) dan tak lagi mendapatkan pembaruan keamanan menghadapi ancaman fatal jika tetap terhubung ke internet. Tindakan reset pabrik semata tidak memadai: proses tersebut hanya menghapus akses menetap penyerang sementara celah dasarnya tetap terbuka lebar, sehingga perangkat hampir dipastikan langsung diretas kembali oleh musuh.
About the Author