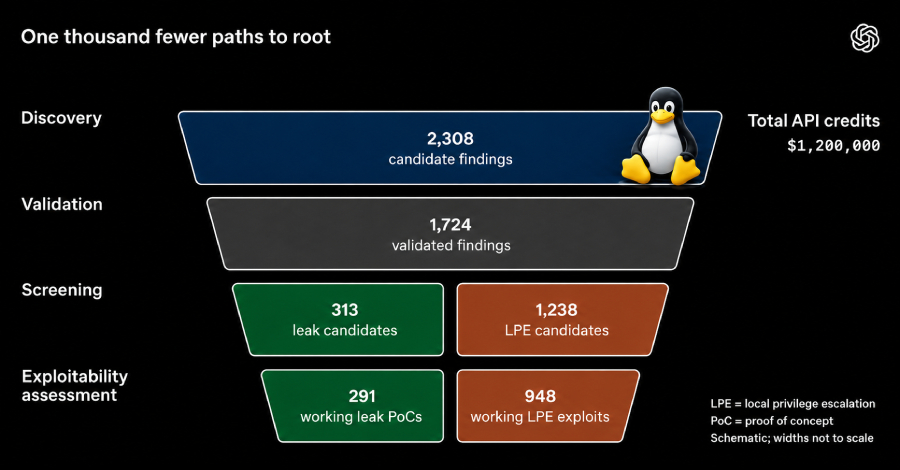
Pada hari Rabu, OpenAI merinci alur kerja terbarunya yang mengandalkan model kecerdasan buatan (AI) khusus keamanan siber generasi mendatang guna memverifikasi serta menambal sebanyak 948 celah eskalasi hak istimewa lokal di sistem operasi Linux dengan menghabiskan biaya API senilai 1,2 juta dolar AS.
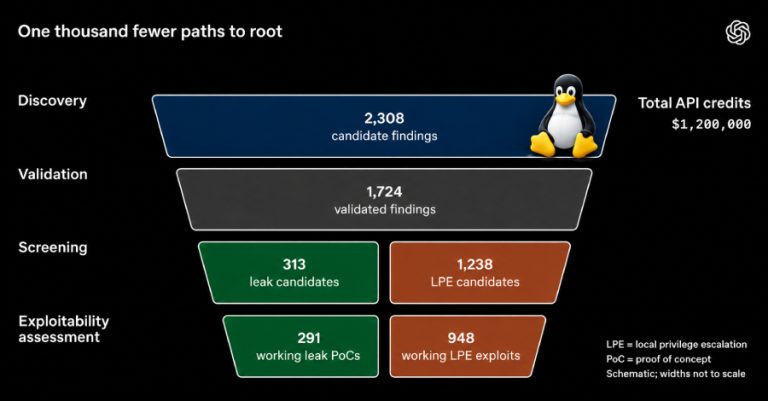
"Prototipe kami berhasil mengidentifikasi dan meninjau 2.308 temuan kandidat pada kernel Linux, mereproduksi 1.724 kerentanan secara dinamis, serta menciptakan 948 eksploit local privilege escalation (LPE) yang dapat memberi pengguna lokal tanpa hak istimewa kendali akses root secara penuh," ungkap pihak perusahaan AI perintis tersebut.
Hasil temuan anyar ini memperluas portofolio dari 24 eksploit LPE terdahulu yang sempat diumumkan OpenAI setelah terdeteksi lewat pemanfaatan model GPT-5.5-Cyber mereka pada Juni 2026 silam. Upaya riset termutakhir ini mentransformasikan alur kerja tersebut menjadi suatu mekanisme berbasis agen otonom yang berjalan melalui lima tahapan terstruktur –
"Sepanjang pengujian pada pertengahan Oktober 2026, alur kerja kami yang diperkuat model keamanan siber masa depan mereproduksi 1.724 kerentanan secara dinamis [dalam kurun waktu 30 jam] dan memproduksi bukti konsep (PoC) untuk 291 celah kebocoran informasi serta 948 eksploit eskalasi hak istimewa lokal fungsional bagi distro Linux populer," terang perwakilan OpenAI.
"Total pemrosesan data menghabiskan biaya 1.213.430 dolar AS dalam bentuk kredit API, atau berkisar 1.279 dolar AS per eksploit LPE. Sejauh pengetahuan yang kami miliki, agen otonom dalam alur kerja ini berhasil menemukan dan menerapkan setidaknya 10 teknik eksploitasi Linux yang benar-benar baru."
Pada tataran yang lebih luas, kemajuan teknologi mutakhir ini mencakup –
Perkembangan penting ini kembali menunjukkan bagaimana kecerdasan buatan tingkat lanjut mulai mendefinisikan ulang batas keamanan siber masa kini, mendongkrak laju penemuan serta pengeksploitasian celah sistem, sembari tetap memfasilitasi tim pertahanan untuk secara konsisten membenahi cacat kode melalui penyesuaian instruksi dan iterasi tambahan sebelum dimanfaatkan peretas jahat, sekaligus membuat aksi penyerangan sistem menjadi "sangat mahal" bagi para pelaku kejahatan siber.
Dalam laporan terpisah yang diluncurkan bulan lalu, VulnCheck mengategorikan proses pelacakan kerentanan berbasis AI sebagai "kelompok ancaman yang kian berkembang" karena mampu mendorong kemampuan peretas amatir, yang kini hampir tidak membutuhkan keahlian teknis mendalam untuk menemukan kecacatan dalam perangkat lunak komputer.
Aksesibilitas terhadap model AI semacam ini faktanya bukan monopoli tim pertahanan saja, melainkan juga dinikmati para pelaku kejahatan digital yang bisa memanfaatkan kemampuan serupa guna mendeteksi serta mempersenjatai celah zero-day baru, kemudian meluaskan spektrum target rentan secara masif dengan upaya minimal.
Berdasarkan catatan laporan Google Threat Intelligence Group (GTIG), jumlah pengungkapan cacat keamanan bulanan meningkat drastis hingga dua kali lipat, melesat dari 5.045 laporan pada Januari 2026 menjadi 10.740 laporan di Agustus 2026. Sementara kategori yang tergolong berisiko tinggi meroket dari 131 rilis di Januari 2026 mencapai 350 pada Agustus 2026, atau mengalami lompatan 167 persen.
"Tingginya ketersediaan perangkat siber bertenaga AI hampir pasti memicu lonjakan luar biasa dalam pendeteksian ragam kerentanan zero-day," ungkap badan National Cyber Security Centre (NCSC) Inggris lewat rilis penilaian resmi pada hari Selasa.
"Peralatan siber-AI sisi defensif telah memangkas jeda transisi celah dari zero-day menjadi status N-day, sembari mempercepat proses patching. Meski demikian, tanpa konfigurasi menyeluruh dan akurat dari teknologi ini, banyak infrastruktur tetap rawan disusupi penyerang bersenjatakan alat siber berbasis AI untuk menembus kelemahan sistem."
Pihak NCSC juga menggarisbawahi bahwa setiap institusi diwajibkan memperbarui protokol penambalan serta pengujian internal mereka agar dapat mengimbangi ritme pesat penemuan kerentanan saat ini.
"Para penyerang lantas bertindak lebih agresif tanpa takut kehilangan akses peretasan demi mencapai target, mengingat modal penggantian akses kini sangat rendah," tambahnya. "Kapasitas siber sekarang diaplikasikan untuk spektrum operasi yang jauh lebih luas lantaran minimnya tingkat risiko, mempermudah lawan mengumpulkan data dan mengeksekusinya secara taktis."
OpenAI menekankan bahwa kecepatan penemuan cacat sistem oleh model mutakhir wajib diimbangi otomasi pembuatan patch tambalan demi melindungi perangkat lunak sekaligus meminimalkan rentang waktu eksploitasi aktif.
"Lewat iterasi yang dipandu pakar manusia, kami meyakini perbaikan kode kreasi AI mampu berfungsi tepat, selaras dengan gaya pengodean asli, serta tangguh menghadapi variasi serangan," tutur OpenAI. "Dalam rentang waktu dekat dan menengah, memiliki akses pada akun berhak rendah di sistem operasi yang belum dipasangi pembaruan patch terbaru harus dipandang secara fungsional setara dengan kepemilikan hak root bagi penyerang bermodal besar."
About the Author