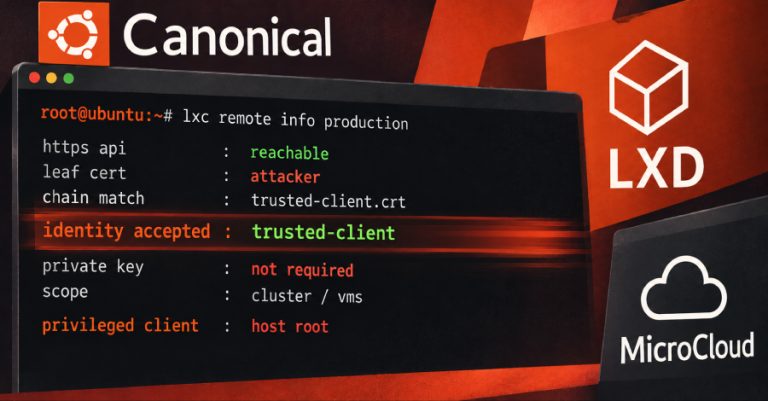
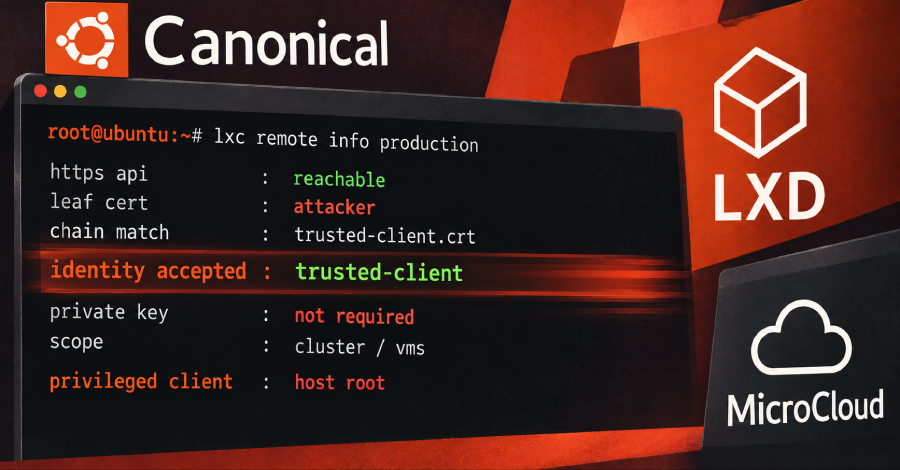
Sebuah kerentanan dengan tingkat keparahan kritis pada Canonical LXD dan MicroCloud memungkinkan peretas masuk sebagai klien tepercaya tanpa memerlukan kepemilikan kunci privat milik klien tersebut. Untuk melancarkan aksi peniruan ini, penyerang hanya perlu menjangkau antarmuka pemrograman aplikasi HTTPS milik target melalui jaringan serta mengantongi sertifikat publik sah milik klien tepercaya itu.
Begitu berhasil menembus sistem, peretas dapat bertindak leluasa selayaknya klien bersangkutan, memperoleh hak akses penuh menuju kluster dan seluruh mesin virtual di dalamnya. Apabila akun yang disusupi merupakan akun berhak istimewa, pihak penyerang berpeluang mendapatkan "akses root ke mesin host," demikian konfirmasi resmi dari Canonical.
Celah keamanan ini, yang secara resmi diberi kode pelacakan CVE-2026-112816, mengantongi nilai skor CVSS tertinggi yakni 10.0. Menanggapi ancaman serius tersebut, pihak pengembang Canonical telah merilis pembaruan versi perbaikan bagi kedua platform terdampak secara serentak.
Mekanisme Terjadinya Celah Keamanan
Platform LXD dan MicroCloud memfasilitasi klien jarak jauh untuk mengakses sistem API mereka melalui mekanisme mutual TLS. Pada konfigurasi ini, klien wajib menunjukkan sertifikat digital demi membuktikan identitas aslinya. Suatu klien dianggap tepercaya jika sertifikat miliknya terdaftar resmi di dalam penyimpanan tepercaya server, yaitu direktori identitas yang disetujui server.
Titik lemah persoalan ini bersumber dari tata cara server memvalidasi rantai sertifikat yang diterima. Sistem memeriksa setiap sertifikat yang diajukan oleh klien terhadap daftar penyimpanan tepercaya. Kendati demikian, mekanisme sambungan TLS sebenarnya hanya membuktikan bahwa klien benar-benar menguasai kunci privat untuk sertifikat paling pertama di urutan rantai, yaitu sertifikat daun. Komponen sisa dari rantai sertifikat tersebut sepenuhnya bergantung pada apa pun yang diputuskan untuk disertakan oleh pihak klien.
Oleh sebab itu, peretas dapat memanfaatkan celah ini dengan mengambil sertifikat publik klien tepercaya yang pada dasarnya tidak bersifat rahasia, melampirkannya persis di belakang rantai sertifikat milik mereka sendiri, lalu server secara keliru langsung menyetujui keberadaan mereka sebagai klien yang sah.
Siapa Saja yang Terdampak oleh Kerentanan Ini
Eksploitasi atas kelemahan ini mensyaratkan dua elemen penting: ketersediaan akses jaringan menuju HTTPS API, serta kepemilikan dokumen sertifikat publik dari klien yang memang telah diverifikasi dan dipercaya oleh server sasaran.
Sebuah instalasi peladen LXD mandiri pada dasarnya tidak mengekspos API jaringan secara bawaan. Layanan tersebut mulanya hanya memantau soket lokal kecuali jika seorang administrator sengaja mengaktifkan API jaringan dengan memasang pengaturan core.https_address.
Sementara itu, MicroCloud, yang berfungsi menghubungkan sejumlah perangkat keras berbasis LXD ke dalam satu kluster terpadu, menyimpan titik rawan khusus. Canonical mengungkapkan bahwa penyerang yang berhasil mencegat sertifikat publik milik suatu anggota saat proses penggabungan diri ke dalam kluster dapat langsung menggunakan berkas itu guna masuk sebagai anggota tersebut.
Catatan CVE memperinci versi-versi terdampak mencakup LXD rilis 4.0.14, 5.0.10, 5.21.8, serta varian 6.9, yang kesemuanya berada sebelum versi tambalan diterbitkan. Canonical merilis versi snap perbaikan resmi bagi pengguna.
Masalah keamanan mendasar ini sebenarnya tidak berakar langsung dari pihak Canonical sendiri. Proyek Incus, yang lahir sebagai proyek sempalan komunitas dari LXD, pertama kali melaporkan masalah ini, dan Canonical kemudian membenarkan bahwa isu serupa turut melanda platform LXD mereka. Tim Incus telah membereskan kelemahan identik tersebut melalui peluncuran versi 7.6.0.
Paket arsip bawaan sistem operasi Ubuntu untuk LXD dilaporkan berstatus tidak terpengaruh atau tidak didistribusikan dalam bentuk paket tersebut, sehingga versi perbaikan resmi dihadirkan secara eksklusif lewat paket snap.
Sampai saat ini, tidak ada tanda-tanda publik bahwa kerentanan berbahaya ini telah dimanfaatkan dalam insiden penyerangan di dunia nyata. Dokumen CVE mencantumkan hasil asesmen dari lembaga CISA Amerika Serikat tertanggal 30 Oktober, yang menyatakan belum ada riwayat eksploitasi aktif terhadap celah ini; kerentanan ini belum terdaftar pada katalog Kerentanan yang Dieksploitasi Resmi milik CISA, dan belum ada kode eksploitasi fungsional yang disebarkan ke publik.
Para pengguna diimbau segera memperbarui instalasi LXD serta MicroCloud mereka menuju versi yang sudah diperbaiki. Bagi sistem yang mengandalkan paket snap, pengguna cukup menjalankan baris perintah sudo snap refresh lxd dan perintah pendamping sudo snap refresh microcloud.
Canonical menyatakan rilis poin perbaikan untuk platform LXD masih dalam tahap peluncuran bertahap dari kanal kandidat menuju rilis stabil saat buletin keamanan diterbitkan, sehingga administrator disarankan memeriksa kembali versi terpasang setelah melakukan penyegaran guna memastikan datangnya berkas tambalan.
Peringatan keamanan Canonical tidak menawarkan langkah mitigasi sementara untuk LXD. Berhubung skenario penyerangan menuntut keterhubungan jaringan menuju API, langkah pembatasan akses masuk jaringan dapat meminimalkan risiko bahaya sebelum proses perbaruan perangkat lunak selesai dipasang. Tim proyek Incus, saat menyampaikan laporan serupa, menegaskan ketiadaan solusi lewat opsi konfigurasi dan menyimpulkan pembatasan jaringan pada pemantau lalu lintas data sebagai jalan keluar satu-satunya.
Pengguna platform Incus sangat disarankan segera bermigrasi ke versi 7.6.0, yang tidak cuma menambal kerentanan ini tetapi juga menuntaskan 17 persoalan keamanan lainnya.
About the Author