Sekelompok pelaku kejahatan siber menyebarkan program pemuat berbahaya serta malware penambang kripto dengan kedok aplikasi desktop kecerdasan buatan (AI) milik Anthropic Claude dan OpenAI ChatGPT melalui sebuah operasi bertajuk kampanye Yoba.
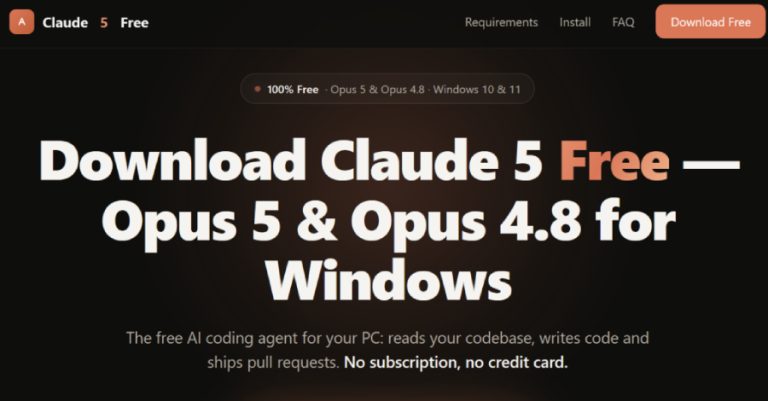
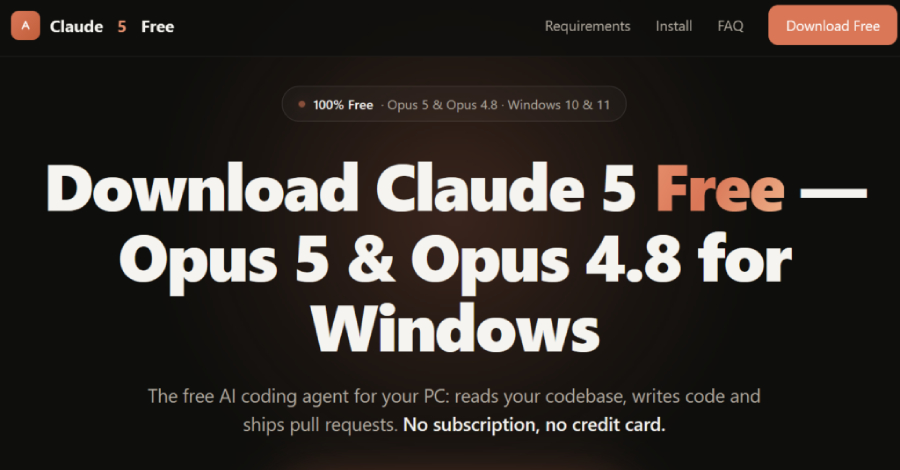
Aktivitas ilegal ini dijalankan lewat pembuatan proyek GitHub palsu yang dipromosikan seolah-olah sebagai program desktop GPT-5.6 Sol, GPT-6 Astra, serta Claude Opus, yang sesungguhnya ditujukan untuk mendistribusikan keluarga malware berbahaya bernama YobaLoader.
"Malware tersebut sengaja ditempatkan berdampingan dengan berkas berekstensi executable resmi yang sudah ditandatangani milik OpenAI dan Anthropic agar dapat dimuat secara tidak langsung, metode yang jamak disebut sebagai DLL sideloading untuk mengelabui proteksi keamanan," ungkap Check Point Research lewat hasil analisisnya.
Demi meningkatkan kepercayaan calon korban, pelaku kejahatan turut merancang situs web GitHub.io khusus untuk memaparkan fungsionalitas dan keunggulan perangkat lunak palsu tersebut. Kendati popularitas repositori GitHub itu tidak digelembungkan lewat manipulasi jaringan ghost network, terdapat indikasi kuat pemanfaatan manipulasi SEO poisoning agar tautan proyek berbahaya itu muncul pada deretan teratas halaman pencarian Google.
Sejumlah tautan laman GitHub yang berhasil dilacak antara lain tercatat pada repositori tersebut.
"Setiap repositori memakai alamat surel berbeda (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com, dan rioprestonlfyx[@]outlook[.]com), dengan pihak pengunggah yang terlihat aktif di zona waktu UTC+4, UTC-4, dan UTC+3," jelas pihak Check Point. "Perbedaan mencolok ini tampaknya merupakan taktik sengaja untuk mengaburkan letak zona waktu operasional sebenarnya dari sang peretas."
Di dalam repositori ini, tersimpan berkas arsip ZIP yang memuat sejumlah file penting, termasuk dua modul spesifik berikut ini.
Komponen DLL tersebut merupakan program dropper bersandi YobaDropper yang menjalankan verifikasi checksum lewat algoritma hashing nama dasar executable induknya, guna memastikan kecocokan dengan nilai biner terpatri "0xE6C2F326." Dengan demikian, program mewajibkan eksekusi melalui berkas "Setup.exe" dan akan otomatis gagal bekerja bila DLL diluncurkan sendirian di lingkungan terisolasi seperti sandbox.
Mekanisme anti-analisis dan pemeriksaan awal tambahan mencakup pengulangan instruksi "Sleep(5500)" sebanyak 200.000 kali putaran, yang setara dengan penundaan waktu hingga 12,73 hari, sekaligus mengabaikan komputer yang menggunakan tata letak papan ketik dari wilayah Rusia, Belarusia, Tajikistan, Armenia, Azerbaijan, Georgia, Kazakhstan, Kyrgyzstan, Turkmenistan, serta Uzbekistan.
ID bahasa lain yang ikut dikecualikan dari sasaran infeksi adalah Tatar. Namun, yang menarik perhatian adalah tidak adanya Ukraina dalam daftar pembatasan tersebut, padahal wilayah itu biasanya dimasukkan dalam filter serupa pada masa lalu.
Sementara itu, YobaDropper menginisiasi rantai pembajakan DLL sideloading miliknya sendiri yang memadukan berkas "wmpdmc.exe" dan "ampdui.dll," dengan menyalin komponen pertama langsung dari direktori "system32" ke folder baru bernama "WMProcess" di direktori "ProgramData."
Dropper tersebut kemudian mengekstrak dan mendekripsi muatan berbahaya yang tersimpan di dalamnya, lalu menyimpannya di folder yang sama dengan nama "wmpdui.dll." Keberadaan malware dipertahankan secara persisten melalui mekanisme scheduled task yang bertugas memanggil berkas executable sah guna mengeksekusi muatan berbahaya tersebut.
Komponen DLL kedua adalah YobaLoader. Modul ini menerapkan proteksi anti-sandbox yang serupa dengan YobaDropper, di mana malware dipaksa hanya dapat berjalan di bawah naungan "wmpdmc.exe" lewat pengecekan hash statis ("0x552751E3"). Program loader ini mengemban tiga tanggung jawab operasional utama.
"Melalui pemanfaatan protokol layanan DoH serta platform penyimpanan berkas publik, pelaku berupaya menghindari pengawasan DNS pasif dan sistem pertahanan perimeter gerbang jaringan, sehingga lalu lintas perintah dan kendali mereka kian sulit dibedakan dari lalu lintas pengguna biasa," papar Check Point.
Payload yang telah diunduh itu nantinya disuntikkan langsung ke dalam proses "svchost.exe," yang berujung pada berjalannya perangkat penambang kripto XMRig.
Bukti yang ditemukan menunjukkan bahwa repositori GitHub perdana sudah mulai dibuat sekitar bulan Juli 2026, meski versi rilis berbahaya baru diunggah pada akhir Agustus. Selain itu, varian lawas YobaLoader diketahui hanya mengecualikan wilayah Rusia dan menerapkan proteksi anti-debugging serta anti-VM yang sangat ekstensif, yang belakangan dihilangkan pada pembaruan teranyar.
"Serangan Yoba memperlihatkan kepiawaian pelaku mengeksploitasi platform terpercaya dan tingginya minat masyarakat pada teknologi AI untuk menyebarkan malware secara meyakinkan," pungkas Check Point. "Dengan menyamarkan kode mereka memakai nama aplikasi populer dan mengunggahnya ke GitHub, potensi berkas tersebut dicurigai oleh pengguna maupun filter keamanan awal menjadi jauh lebih kecil."
About the Author