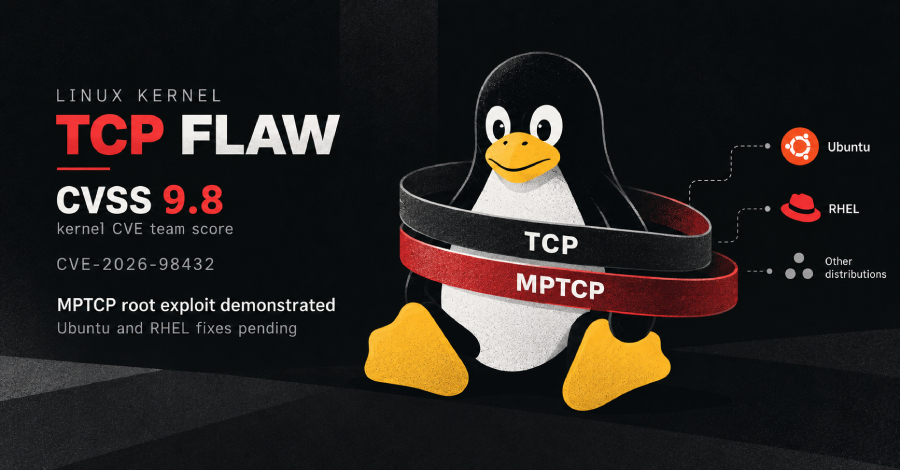
Sebuah kelemahan berbahaya di dalam komponen kode TCP kernel Linux, yang secara resmi diidentifikasi sebagai CVE-2026-98432, kini dilaporkan berdampak pada berbagai sistem operasi populer seperti Ubuntu, Red Hat Enterprise Linux (RHEL), beserta aneka varian distribusi Linux lainnya. Tim penanganan CVE internal kernel Linux sendiri memberikan penilaian tingkat keparahan yang teramat tinggi terhadap insiden keamanan ini, yakni menempatkannya pada skor 9,8 dari batas maksimal 10 pada skala penilaian CVSS internasional.
Perusahaan riset teknologi Anthropic mengumumkan secara terbuka pada tanggal 27 Oktober bahwa model kecerdasan buatan miliknya sukses merancang sekaligus mengeksekusi program eksploitasi fungsional. Eksploit tersebut terbukti memanfaatkan celah keamanan itu untuk memfasilitasi penyerang jarak jauh, yang sama sekali tanpa kredensial akses sah, agar mampu menjalankan baris perintah berkewenangan setara root pada server Linux yang menjalankan layanan multipath TCP listener aktif.
Hingga perkembangan termutakhir per tanggal 29 Oktober, pihak pengelola Ubuntu maupun RHEL terpantau belum merilis pembaruan paket kernel resmi guna menangani kerentanan kritis ini. Di sisi lain, deretan vendor kenamaan seperti Red Hat, Amazon, Oracle, serta SUSE justru menetapkan peringkat skor kerentanan yang cenderung lebih moderat, yaitu berkisar di rentang angka 5,9 sampai 8,1, yang mana angka tersebut relatif berada di bawah skor ekstrem 9,8 yang sebelumnya dirilis oleh tim kernel Linux.
Kelemahan teknis ini pada hakikatnya berakar dari persoalan race condition yang terjadi di dalam blok baris kode penanganan inisialisasi koneksi jaringan IPv4 TCP baru. Kondisi anomali konkurensi data tersebut memicu skenario berbahaya di mana subsistem kernel membaca kembali ruang memori yang sejatinya telah dibebaskan sebelumnya oleh sistem, sebuah bentuk anomali kegagalan memori klasik yang dalam bidang keamanan siber diklasifikasikan sebagai use-after-free.
Dokumentasi resmi perbaikan kernel secara khusus memberikan penghargaan kepada Xinyang Ge, seorang peneliti keamanan dari tim Anthropic, atas perannya yang menemukan serta melaporkan celah berbahaya ini pertama kali. Menariknya, lembar catatan CVE publik maupun berkas perbaikan kernel awal sama sekali tidak menyinggung pemanfaatan fitur multipath TCP (MPTCP). Korelasi teknis antara fungsi jaringan tersebut dengan keberadaan bug baru terungkap luas melalui laporan publikasi dari Anthropic.
Fitur MPTCP itu sendiri merupakan sebuah protokol lanjutan yang memungkinkan satu jalur koneksi jaringan memanfaatkan beberapa rute transmisi fisik berbeda secara serempak. Dalam arsitektur sistem operasi Linux standar, suatu program aplikasi jaringan diwajibkan secara eksplisit meminta pengaktifan mode MPTCP ketika hendak membuka jalur komunikasi socket baru.
Pernyataan resmi dalam unggahan tulisan teknis Anthropic menyebutkan bahwa cacat sistem tersebut sebenarnya "telah diperbaiki di tingkat hulu (upstream) dan didistribusikan ulang ke seluruh cabang rilis kernel stabil yang masih dipelihara." Kendati demikian, bagi para pengguna distribusi sistem operasi tertentu, pemulihan mutlak bergantung pada kedatangan paket kernel yang disediakan oleh vendor distribusi masing-masing. Sejumlah pengembang distro seperti Debian, Oracle Linux, SUSE, dan Amazon Linux terpantau telah meluncurkan paket perbaikan, setidaknya untuk sebagian dari cabang kernel mereka, sementara pengembang Ubuntu dan RHEL terpantau masih belum menghadirkannya.
Distribusi Mana Saja yang Telah Menyediakan Tambalan
Ubuntu secara terbuka turut mencantumkan deretan varian kernel cloud, kernel kepatuhan FIPS, hingga kernel berorientasi real-time miliknya ke dalam kategori terdampak rentan atau masih dalam tahap penanganan internal. Di pihak lain, manajemen Red Hat menyatakan secara tertulis bahwa paket perbaikan mereka "saat ini ditangguhkan untuk pembaruan di masa mendatang." Baik pihak Red Hat maupun perwakilan Ubuntu tidak memberikan kepastian jadwal rilis tanggal perbaikan tersebut kepada publik.
Bagaimana Bug Tersebut Bekerja
Kondisi perlombaan atau race condition ini timbul tepat saat proses jabat tangan (handshake) TCP sedang berlangsung di antara perangkat. Pada fase ketika suatu koneksi berhasil diselesaikan secara utuh, kernel secara langsung menyerahkan parameter opsi IP yang tersimpan di dalam memori penampung permintaan tertunda kepada socket yang baru tercipta tanpa menduplikasi data tersebut terlebih dahulu.
Apabila objek socket bersangkutan keburu dihancurkan tepat pada saat unit prosesor (CPU) lain masih sibuk membaca parameter opsi tersebut guna membalas pengiriman ulang permintaan koneksi, kernel pada akhirnya akan membaca ruang blok memori yang telah dibebaskan.
Protokol jaringan IPv6 dipastikan kebal terhadap ancaman race condition ini karena kernel selalu menerapkan mekanisme penggandaan data opsi secara utuh setiap kali memproses koneksi berbasis IPv6.
Cacat fungsional ini diketahui mulai menyusup ke dalam basis kode sejak Linux versi 4.4 dirilis di masa lalu. Tim pengembang inti kernel Linux kemudian baru berhasil menyematkan perbaikan definitif pada 5 Oktober, tepat berjarak sepuluh hari sebelum pengumuman nomor CVE secara resmi dipublikasikan secara terbuka.
Langkah perbaikan tersebut dirancang untuk memaksa subsistem kernel menunda proses dan menunggu sampai seluruh prosesor lain benar-benar tuntas membaca parameter opsi bersangkutan sebelum sistem diizinkan membersihkannya dari alokasi memori fisik.
Mengapa Terjadi Perbedaan Skor Penilaian
Tim penilai CVE internal kernel Linux resmi mencantumkan skor tinggi 9,8 ke dalam basis catatan CVE pada 24 Oktober, berjarak sembilan hari selepas pengumuman CVE perdana dipublikasikan.
Pemberian skor tinggi ini didasarkan pada skenario simulasi di mana seorang pelaku kejahatan siber mengirimkan permintaan inisiasi koneksi TCP yang sengaja disisipi parameter opsi Record Route atau Timestamp IPv4, kemudian secara simultan membombardir pengiriman ulang guna memenangkan kondisi perlombaan data. Tim kernel menggolongkan kompleksitas serangan ini pada level rendah, dengan pertimbangan teknis bahwa seluruh alur pemicu race condition tersebut seutuhnya "dipicu oleh aksi penyerang."
Berdasarkan skenario semacam itu, pihak tim kernel menegaskan bahwa eksploitasi bug berpeluang besar membocorkan data memori kernel terdekat ke pihak penyerang, merusak integritas struktur memori kernel, atau bahkan melumpuhkan sistem komputer secara instan (crash).
Hingga batas waktu 28 Oktober, lembaga National Vulnerability Database (NVD) terpantau belum menetapkan skor kalkulasi mandiri dan masih merefleksikan angka 9,8 milik tim kernel. Halaman penasihat resmi milik Ubuntu pun turut memperlihatkan rujukan angka keparahan yang sama.
Sebaliknya, dokumen CVE dari Red Hat memposisikan kerentanan ini pada derajat Moderat (Moderate) dengan peringkat 5,9, dengan alasan teknis bahwa kondisi race condition sangat sulit dimenangkan dalam praktik nyata. Mereka berpendapat konsekuensi paling realistis hanyalah terhentinya sistem kernel, kendati kerusakan memori secara teori tetap bisa terjadi, serta menegaskan "belum ada dampak kerahasiaan atau integritas data yang terbukti secara konkret."
Kendati demikian, berkas penasihat teknis Red Hat yang dapat dibaca mesin, yang disegarkan kembali pada 29 Oktober, secara mengejutkan mencantumkan dampak pada level Penting (Important) dengan skor 8,1, yang mengindikasikan risiko tinggi terhadap aspek kerahasiaan dan integritas data. Sistem pelacak bug Red Hat juga terpantau menaikkan status kegawatan dari skala sedang ke skala tinggi pada tanggal yang sama, kendati halaman CVE publik mereka kala itu masih memajang status Moderat berskor 5,9.
Perusahaan Oracle dan SUSE turut mematok skor keparahan pada level 8,1 dengan susunan vektor kalkulasi CVSS yang serupa persis dengan berkas penasihat teknis milik Red Hat. Penilaian vendor-vendor tersebut sebetulnya sejalan dengan seluruh parameter tim kernel, kecuali pada aspek kompleksitas penyerangan, di mana kalangan vendor mengkategorikannya tinggi sedangkan tim kernel menganggapnya rendah. Sementara itu, pihak Amazon menetapkan evaluasi independennya di angka 7,0.
Eksploitasi yang Berhasil Diciptakan Anthropic
Pihak Anthropic menguraikan temuan eksploitasi Linux ini melalui publikasi tanggal 27 Oktober yang membahas berbagai kerentanan hasil temuan dan eksploitasi terprogram oleh model AI Claude. Portal berita The Hacker News kemudian mengulas publikasi menarik tersebut pada 28 Oktober. Anthropic memaparkan bahwa Claude sukses merangkai kode eksploitasi fungsional tersebut hanya berbekal "serangkaian instruksi awal."
Mekanisme eksploitasi ini bekerja melalui dua fase serangan beruntun. Pada fase permulaan, anomali race condition direkayasa agar memaksa kernel membocorkan byte data memori tambahan kembali kepada penyerang. Begitu salah satu transmisi balasan tersebut memuat alamat memori kernel yang valid, peretas dapat melumpuhkan mekanisme pertahanan acak KASLR (Kernel Address Space Layout Randomization).
Memasuki fase lanjutan, kerentanan yang sama dieksploitasi untuk memicu luapan penyangga (buffer overflow) dan menimpa fungsi pointer panggilan balik (callback pointer) dengan alamat memori muatan berbahaya (payload) yang telah disusupkan sebelumnya ke dalam kernel. Begitu kernel mengeksekusi pointer target tersebut, payload secara otomatis menjalankan serangkaian instruksi shell pilihan penyerang di bawah hak akses administrator tertinggi (root).
Kondisi kegagalan dalam memenangkan race condition dilaporkan hanya menggagalkan satu upaya koneksi terkait tanpa merusak kestabilan sistem, sehingga memungkinkan pelaku melancarkan percobaan berulang kali secara leluasa. Dalam sesi pengujian internal Anthropic, proses pembocoran alamat kernel memakan waktu sekitar 48 menit, disusul eksekusi baris perintah yang berhasil dicapai hanya dalam tempo 5 menit berikutnya.
Kendati demikian, rilis publikasi Anthropic tidak menyertakan rincian kode eksploit, versi kernel spesifik yang dipakai, maupun konfigurasi lingkungan server yang diuji secara mendalam.
Analisis Red Hat menyatakan bahwa peretas jarak jauh mana pun yang dapat menjangkau port TCP terbuka secara teoritis mampu memicu perlombaan data ini. Namun demikian, keberhasilan pembobolan hak akses root oleh Anthropic secara spesifik menargetkan server yang mengaktifkan pemantau multipath TCP listener. Laporan tersebut tidak menerangkan apakah server biasa tanpa konfigurasi listener tersebut dapat ditundukkan melalui metode serupa.
Per tanggal 29 Oktober, tidak ada satu pun laporan peringatan vendor, pangkalan data CVE, maupun rilis Anthropic yang menemukan indikasi serangan nyata di dunia maya yang memanfaatkan bug ini. Kerentanan tersebut juga belum terdaftar di dalam salinan katalog CISA Known Exploited Vulnerabilities yang diperbarui oleh lembaga CIRCL Luksemburg per 28 Oktober.
Bagi para pengelola server yang distribusinya telah menyediakan paket kernel bertambal, disarankan untuk sesegera mungkin menginstalnya. Rincian paket pembaruan serta dokumen penasihat resmi untuk Debian, Oracle Linux, SUSE, dan Amazon Linux telah terangkum di dalam tabel informasi di atas.
Bagi administrator yang mengompilasi kernel Linux secara mandiri dari sumber hulu, perbaikan ini telah terintegrasi resmi ke dalam rilis Linux 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, dan 7.3. Tim penanganan CVE kernel sangat menyarankan pembaruan ke cabang kernel stabil terbaru, serta menegaskan bahwa komunitas pengembang kernel tidak mendukung metode penambalan selektif (cherry-picking) pada perbaikan kode tertentu.
Hingga saat ini, sistem operasi Ubuntu, RHEL, beserta sejumlah rilis edisi tertentu pada Amazon Linux dan SUSE belum menghadirkan pembaruan kernel perbaikan siap pakai. Red Hat menyampaikan bahwa saat ini belum ditemukan teknik mitigasi sementara yang memenuhi standar mereka terkait kemudahan implementasi, stabilitas operasional, dan kecocokan untuk mayoritas instalasi. Dokumen panduan dari vendor distribusi lainnya juga tidak menyajikan solusi mitigasi alternatif.
Selain itu, baik dokumen penasihat vendor maupun artikel telaah Anthropic tidak memberikan kepastian apakah langkah menonaktifkan fitur multipath TCP, atau memblokir paket permintaan koneksi masuk yang memuat opsi IP khusus, benar-benar ampuh dalam menekan risiko ancaman keamanan ini.
About the Author