Tim keamanan telah menghabiskan waktu bertahun-tahun untuk mendeteksi berbagai ancaman secara lebih cepat. Namun, kecerdasan buatan kini mengubah bagian tersulit dari dinamika tersebut: sisa waktu yang dimiliki pihak pembela siber untuk mengambil tindakan nyata.
Model AI mutakhir saat ini sanggup membantu pelaku kejahatan siber menemukan celah keamanan, merancang kode eksploitasi, serta menerobos berbagai kerentanan jauh lebih kencang dibanding kemampuan proses mitigasi tradisional yang pernah dirancang manusia sebelumnya.
Tantangannya kini bukan lagi sekadar menemukan satu kelemahan baru atau memproduksi peringatan tambahan di layar monitor. Masalah utamanya adalah memahami eksposur mana yang benar-benar berisiko, aset apa yang sanggup disentuh peretas, serta kendala mana yang wajib ditangani terlebih dahulu.
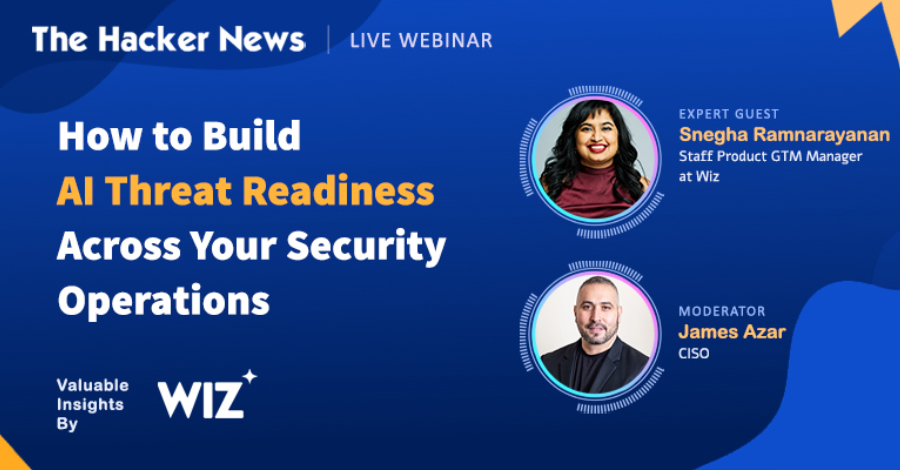
Hal itulah yang menjadi fokus utama dalam webinar pekan depan bertajuk How to Build AI Threat Readiness Across Your Security Operations, yang menghadirkan narasumber ahli dari Wiz. Pertemuan daring ini akan mengulas langkah tim keamanan dalam memperluas visibilitas, memprioritaskan risiko nyata, dan memangkas jeda antara proses deteksi hingga tindakan perbaikan tuntas.
Mayoritas divisi keamanan sebetulnya telah mengantongi timbunan data yang melimpah. Mereka memiliki laporan kerentanan, sinyal peringatan cloud, aktivitas identitas, data telemetri aplikasi, serta hasil deteksi ancaman. Persoalan yang jauh lebih berat terletak pada bagaimana menyatukan aneka sinyal itu secara cepat untuk menjawab pertanyaan fundamental yang memicu aksi perbaikan nyata.
Apakah kerentanan tersebut dapat dijangkau dari luar? Apakah aset yang terpapar memuat data sensitif perusahaan? Mungkinkah penyerang berpindah dari titik itu menuju target yang jauh lebih krusial? Siapa pihak yang memiliki otoritas atas sistem terdampak tersebut? Masalah apa yang harus diselesaikan segera?
Ketika berbagai jawaban krusial itu tersebar terpisah di berbagai perangkat dan divisi yang berlainan, investigasi insiden pun berjalan sangat lambat. Jeda keterlambatan tersebut menjadi semakin fatal tatkala pihak penyerang mampu mengotomatisasi tahap pengintaian sekaligus proses eksploitasi celah keamanan target.
📅 Amankan Tiket Anda Hari Ini: Daftarkan Diri Anda untuk Webinar di Sini.
Agenda webinar ini menitikberatkan pada dua kebutuhan praktis mendesak: visibilitas menyeluruh serta kecepatan dalam bertindak.
Regu pengaman memerlukan konteks informasi yang memadai guna memahami ancaman di seluruh infrastruktur cloud, kode program, sistem identitas, layanan SaaS, ekosistem AI, hingga rantai pasok perangkat lunak. Mereka pun butuh metode akurat untuk mengenali rute eksploitasi, menyelidiki aktivitas mencurigakan, serta melimpahkan tugas perbaikan kepada pemilik sistem yang tepat tanpa harus merekonstruksi konteks dari titik awal berulang kali.
Pakar dari Wiz akan memaparkan bagaimana perusahaan mampu memanfaatkan kesatuan konteks keamanan demi memilah ancaman kritis dari sekadar gangguan minor, membaca alur serangan musuh, serta melibatkan agen keamanan cerdas dalam alur investigasi dan remediasi.
Bagi personil SOC, pendekatan ini berarti berkurangnya waktu kerja manual untuk mengumpulkan konteks informasi. Bagi divisi manajemen kerentanan, ini berarti kepastian mengenai isu mana yang menuntut respons instan. Sementara bagi tim rekayasa cloud dan keamanan siber, ini adalah cara menghubungkan temuan ancaman dengan tim serta sistem yang benar-benar bisa menanganinya.
Tujuan utama dari strategi ini bukanlah mengotomatisasi seluruh rantai keputusan pertahanan secara membabi buta. Sasaran utamanya adalah melenyapkan waktu terbuang akibat perangkat kerja yang terfragmentasi, penyelidikan yang repetitif, serta pembagian tanggung jawab kepemilikan aset yang buram.
Para peserta nantinya akan membawa pulang kerangka kerja praktis guna mengukur sejauh mana operasi pengamanan mereka siap menghadapi gempuran bertenaga AI yang kian cepat. Berbagai pertanyaan kunci tersebut sangat relevan: Mampukah Anda mengamati lingkungan digital secara memadai guna membedah alur serangan? Dapatkah Anda memastikan secara instan apakah celah mutakhir memengaruhi sistem yang terbuka bagi peretas? Sanggupkah organisasi memindahkan risiko tervalidasi dari fase temuan ke tahap pemulihan dalam tempo singkat?
Kehadiran AI telah melipatgandakan kecepatan peretasan celah keamanan. Kini tim pertahanan siber dituntut untuk segera membalasnya lewat konteks yang jauh lebih tajam serta pemangkasan jeda penanganan secara drastis.
📅 Amankan Tiket Anda Hari Ini: Daftarkan Diri Anda untuk Webinar di Sini.
About the Author