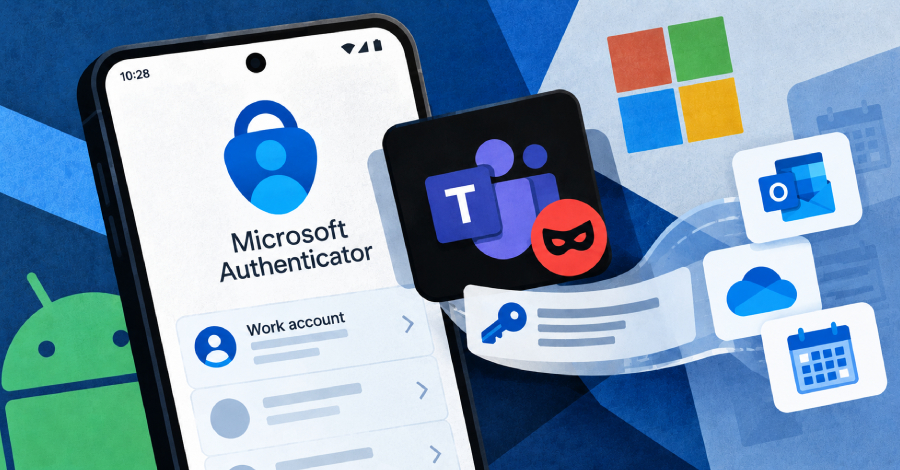
Microsoft telah menambal kerentanan keamanan pada aplikasi Authenticator versi Android. Celah tersebut sebelumnya memungkinkan aplikasi jahat tanpa izin khusus menyamar sebagai aplikasi tepercaya Microsoft, semisal Teams, lalu mengumpulkan token masuk milik akun kerja korban.
Pihak Microsoft mencatat kerentanan ini dengan kode CVE-2026-80097 dan memperbaikinya dalam rilis Authenticator untuk Android versi 6.2606.4246. Oleh karena itu, para pengguna aplikasi tersebut diimbau untuk segera melakukan pembaruan ke versi terbaru.
Berdasarkan pengujian peneliti, token yang dicuri mampu memberikan kendali penuh terhadap email, file, hingga jadwal kalender akun bersangkutan. Namun, Microsoft menjelaskan bahwa eksploitasi celah ini memerlukan penyelesaian langkah masuk oleh korban di Authenticator, serta memastikan masalah ini belum dimanfaatkan dalam aksi peretasan.
Temuan ini diidentifikasi oleh Ofek Levin melalui program fellowship di firma keamanan siber Enclave, yang memublikasikan rincian teknisnya pada tanggal 23 Oktober 2026. Microsoft resmi memberikan label CVE ini pada 8 September dengan nilai skor CVSS mencapai 8,6 yang masuk kategori “Important”.
Di ekosistem Android, Authenticator menjalankan tugas lebih luas dibanding sekadar menampilkan enam digit angka verifikasi. Aplikasi ini berfungsi pula sebagai broker: saat Teams, Outlook, atau perangkat lunak Microsoft lain hendak memasukkan pengguna, sistem akan memintanya ke Authenticator, lalu Authenticator menerbitkan token sebagai tiket verifikasi identitas resmi. Karena mengendalikan izin akses ke seluruh akun, sistem broker ini mestinya sangat selektif dalam membagikan token.
Kelemahan ini justru membuka peluang bagi program asing untuk memperoleh tiket masuk tersebut. Authenticator menyediakan sebuah komponen aktivitas bertajuk AccountChooserActivity yang bebas dijalankan oleh aplikasi mana pun di perangkat Android. Ketika aplikasi pelaku mengeksekusinya, Authenticator menyusun permintaan otorisasi berdasarkan parameter buatan penyerang, termasuk nama aplikasi samaran. Program tersebut mengaku sebagai Teams, dan perantara langsung memercayainya begitu saja.
Pemeriksaan tanda tangan digital seharusnya menggagalkan manuver manipulasi ini, tetapi mekanisme verifikasi tersebut gagal bekerja sebagaimana mestinya. Pengecekan itu menelusuri tanda tangan asli dari aplikasi yang disamarkan lalu memvalidasi kesesuaian permintaannya. Berhubung Teams orisinal memang terpasang di perangkat, tanda tangan aslinya tersedia secara sah sehingga verifikasi keliru tersebut dinyatakan berhasil lolos.
Enclave menemukan bahwa Authenticator sebenarnya mampu mendeteksi aplikasi mana yang benar-benar mengajukan permohonan token. Kendati demikian, data riil pemohon tersebut tidak dimanfaatkan sebagai dasar pertimbangan sebelum menyerahkan tiket otentikasi.
Dalam serangkaian pengujian Enclave, penyamaran sebagai Teams serta permintaan token Microsoft Graph berbuah perolehan izin membaca sekaligus mengirim email, membuka dan mengubah file dokumen, hingga mengedit catatan kalender pengguna.
Microsoft menguraikan dampaknya secara lebih mendasar: pelaku yang sukses menyerang dapat mengotentikasi diri atas nama pengguna terdaftar serta meraup sumber daya milik korban. Tiket verifikasi ini hanya menjangkau akun kerja yang sedang masuk di Authenticator pada perangkat tersebut, bukan akun lain.
Kedua pihak memiliki perbedaan pandangan terkait satu poin krusial yang perlu diperhatikan. Enclave melaporkan bahwa skenario proof of concept rancangannya sukses mengekstrak token tanpa memerlukan interaksi pengguna apa pun, asalkan akun telah tersambung pada ponsel.
Sebaliknya, pengumuman resmi Microsoft menyebutkan serangan membutuhkan instalasi aplikasi berbahaya di gawai serta bujukan kepada korban guna menuntaskan proses otentikasi di aplikasi Authenticator. Penilaian skor CVSS dari Microsoft juga menegaskan keharusan adanya keterlibatan tindakan korban.
Microsoft menegaskan bahwa celah keamanan ini belum pernah disalahgunakan secara aktif serta belum dipublikasikan sebelum rilis penambalan, dengan taksiran kemungkinan eksploitasi berada pada level “less likely”. Penanganan ini merupakan bagian dari agenda September 2026 Patch Tuesday, bukan termasuk dua kerentanan sistem operasi Windows yang kala itu dilaporkan sudah dieksploitasi. Masalah ini juga belum terdaftar di katalog Known Exploited Vulnerabilities milik CISA Amerika Serikat per 26 Oktober 2026.
Langkah penyelesaian utamanya ialah memperbarui aplikasi Microsoft Authenticator Android ke edisi 6.2606.4246 atau rilis sesudahnya lewat panduan Microsoft. Korporasi pengelola perangkat kerja karyawan dapat menerapkan batasan versi minimal ini via sistem manajemen gawai. Lembar panduan Microsoft memuat instruksi perbaikan teknis, namun tidak merinci apakah langkah pembaruan ini otomatis mencabut token yang telanjur diambil program jahat, sehingga status pembatalan izin tersebut belum dapat dipastikan secara tuntas dari sumber yang tersedia.
About the Author