Pakar keamanan siber baru saja membeberkan rincian operasi masif yang menyasar perangkat tepi jaringan rentan, khususnya firewall Fortinet FortiGate dan Palo Alto Networks GlobalProtect.
"Temuan dari penyelidikan ini mengindikasikan bahwa para operator kampanye berhasil menyusup ke puluhan perusahaan internasional, serta berupaya memperdalam kompromi pada sasaran tertentu hingga mengarah pada akses jarak jauh permanen serta pencurian data rahasia," ungkap riset bersama Group-IB dan NyxLab.
Aktivitas eksploitasi skala luas ini dikaitkan dengan aktor ancaman berinisial k0t, yang dikenal pula dengan identitas CryptoFeel, Member19, dan QazWsxShop. Pelaku kriminal siber ini pertama kali terdeteksi melancarkan aksinya pada 22 Oktober 2025.
Pelaku kejahatan ini diyakini terhubung dengan kelompok ransomware seperti Qilin dan The Gentlemen, dengan peran kemungkinan besar sebagai pialang akses awal atau afiliasi. Penelusuran jejak digital di dark web memperlihatkan antusiasme tingginya dalam membeli eksploit kerentanan serta langganan akun premium mesin pencari metadata macam FOFA dan ZoomEye.
Para korban tersebar di seluruh dunia dan mencakup aneka ragam sektor industri akibat pola serangan tanpa pandang bulu terhadap perangkat jaringan terbuka. Mayoritas insiden peretasan tercatat berlangsung antara Februari hingga Juni 2026, periode yang bersamaan dengan aksi panen kredensial lain bernama FortiBleed.
Hampir 38% entitas terdampak berlokasi di kawasan Asia Pasifik, disusul 31,9% di Amerika Latin, 15,8% di kawasan Eropa, dan 12,7% di Timur Tengah serta Afrika Utara.
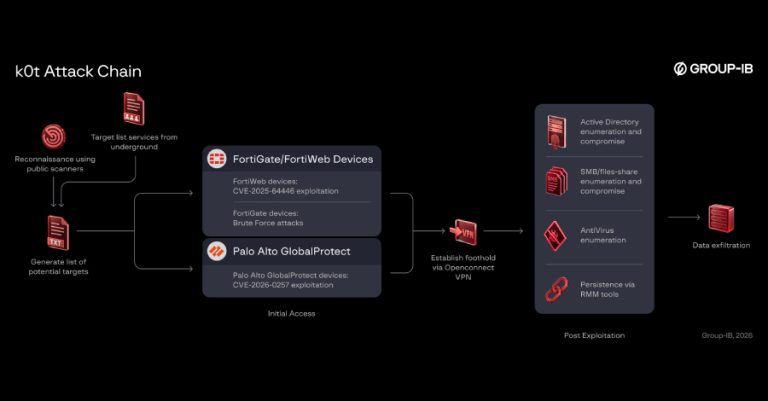
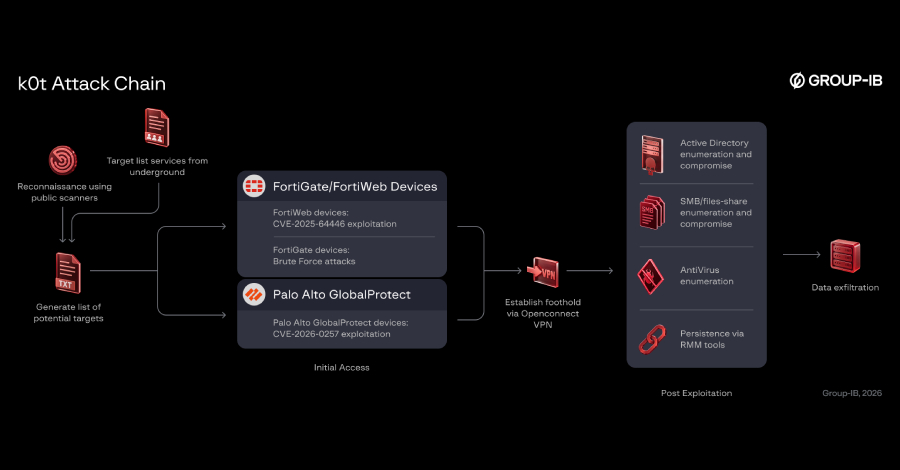
Mekanisme rantai serangan siber tersebut berjalan sebagai berikut –
Operasi ini juga sangat khas karena memanfaatkan utilitas administrasi legal dan peranti uji penetrasi resmi seperti NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam, serta Mimikatz guna menyusup lebih dalam ke jaringan korporat para korbannya.
"k0t tampaknya menjaring calon korban melalui pemindaian massal perangkat jaringan yang terekspos secara luas ketimbang meneliti profil target institusi secara individual," jelas peneliti dari Group-IB dan NyxLab. "Prioritas wilayah yang ditetapkannya bermula dari Amerika Serikat serta Kanada, berlanjut ke negara-negara Eropa dan pasar APAC tertentu."
"Oleh karena itu, jenis produk serta lokasi keberadaan perangkat terbuka dipandang jauh lebih penting daripada sektor industri dari organisasi pengelolanya, selaras dengan profil korban yang amat bervariasi pada kampanye ini."
Korelasi k0t dengan sindikat Qilin dan The Gentlemen muncul karena banyak korban kampanye ini belakangan terpampang di situs kebocoran data milik kedua geng ransomware itu. Kendati demikian, bentuk kerja sama pasti di antara para peretas tersebut masih belum teridentifikasi.
Selain itu, Group-IB dan NyxLab menegaskan adanya tumpang tindih data yang sangat minim antara aktivitas peretasan ini dan kasus FortBleed. Tercatat lebih dari 70.000 kredensial terbuka terkait perangkat jaringan serta dump LDAP telah teridentifikasi bersumber dari kampanye kejahatan siber ini.
"Hal ini memperkuat indikasi bahwa ada banyak pelaku yang berkecimpung dalam rumpun aksi FortiBleed, menandakan temuan ini mungkin merupakan kumpulan data mandiri, kelompok operator bawahan, atau operasi akses yang terhubung dalam ekosistem FortiBleed," pungkas peneliti. "Organisasi diimbau segera mengambil tindakan mitigasi guna menambal setiap celah keamanan yang diuraikan."
About the Author